Convierta las alertas de Microsoft Defender en acción, directamente en Microsoft Teams
Micro-Vigilant lleva los incidentes y las alertas de Microsoft Defender a Microsoft Teams, con vistas por rol, notificaciones inteligentes y acciones que su equipo puede tomar desde la propia notificación, con trazabilidad completa.


La brecha no está en las herramientas. Está en la operación.
Microsoft Defender detecta y prioriza. Cada alerta sigue necesitando un responsable, el contexto del negocio y un siguiente paso, y ahí es donde a los equipos de seguridad se les acaba el tiempo.
de las alertas siguen sin investigarse, incluso con Microsoft Defender XDR y Microsoft Sentinel desplegados.
Microsoft y Omdia, State of the SOC (2026)del gasto en ciberseguridad se destina a personas y operaciones. Las herramientas, solo el 35–40%.
Forrester, Gartner, IDC, IBM (2024)días para identificar una brecha, de un ciclo de vida de 240 días.
IBM, Verizon, ENISA, Ponemon y otros (2023–2025)Cinco capacidades, una sola experiencia operativa
Operar
- Incidentes y alertas de Microsoft Defender centralizados en Microsoft Teams, sin cambiar de portal.
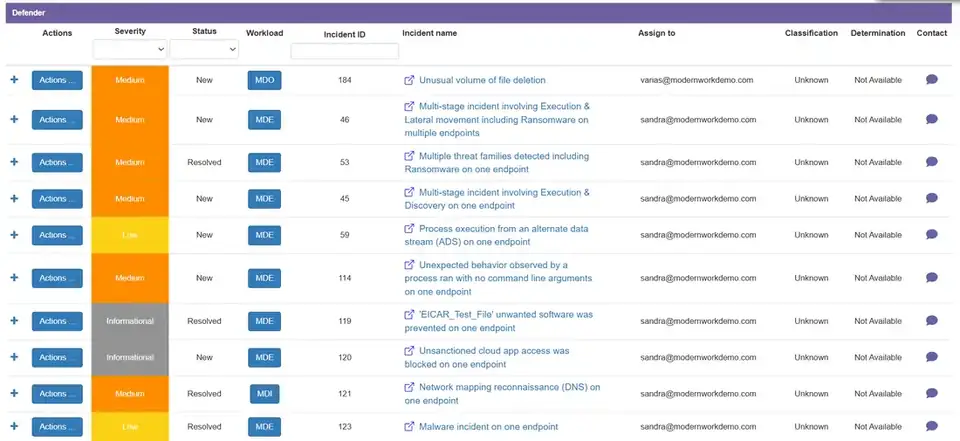
- Vistas por rol para analistas, responsables y administradores, centradas en las señales relevantes.
Gestionar
- Visibilidad clara de los incidentes y las alertas asignados a cada analista.
- Configuración central de notificaciones, automatización e IA, más allá de la asignación.
Notificar
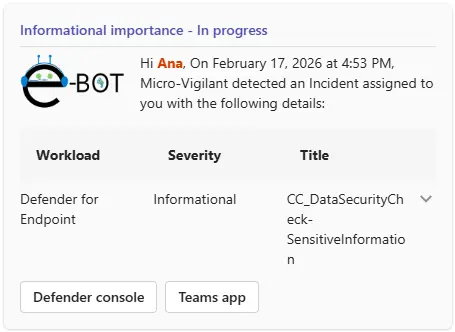
- Alertas estructuradas y con contexto, priorizadas según lo que importa al negocio.
- Recordatorios de seguimiento que mantienen los incidentes en movimiento y reducen la fatiga de alertas.
Automatizar
- Acciones predefinidas para alertas e incidentes concretos.
- Menos trabajo manual repetitivo y respuestas coherentes y a tiempo.
Asistencia de IA y agentes
- Contexto del incidente para audiencias técnicas y ejecutivas.
- Qué pasó, su impacto y las acciones recomendadas, en un resumen conciso.
Sus operaciones de Defender, en una sola app de Teams
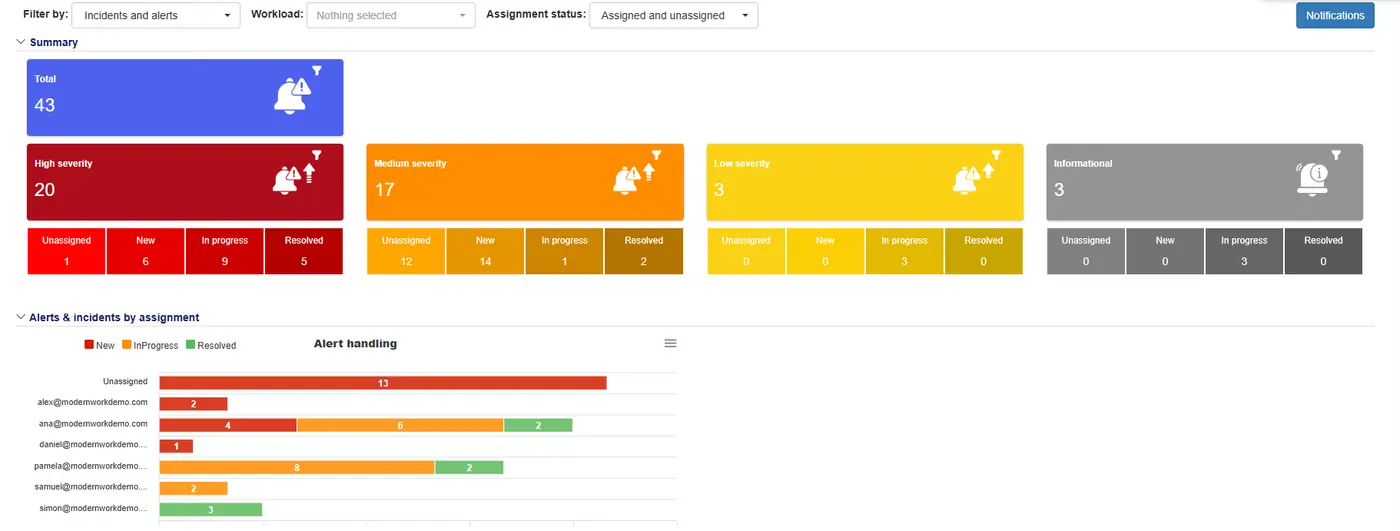
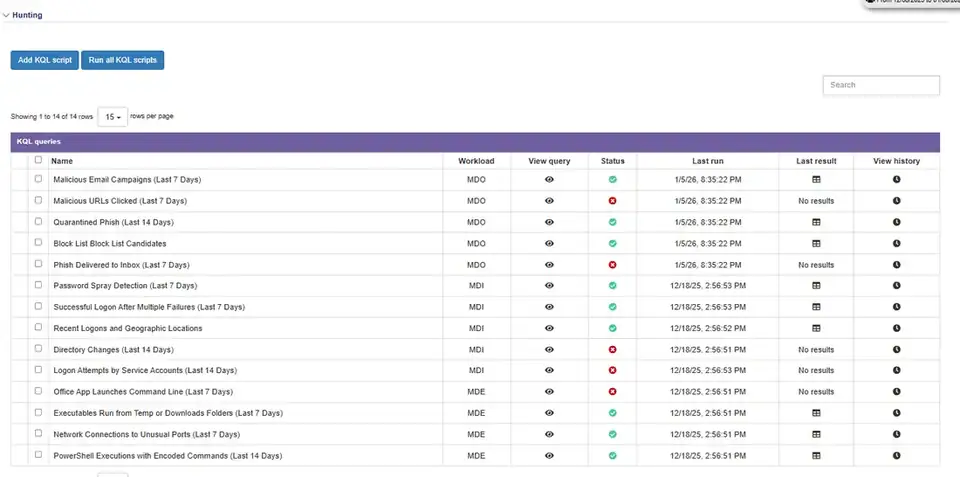
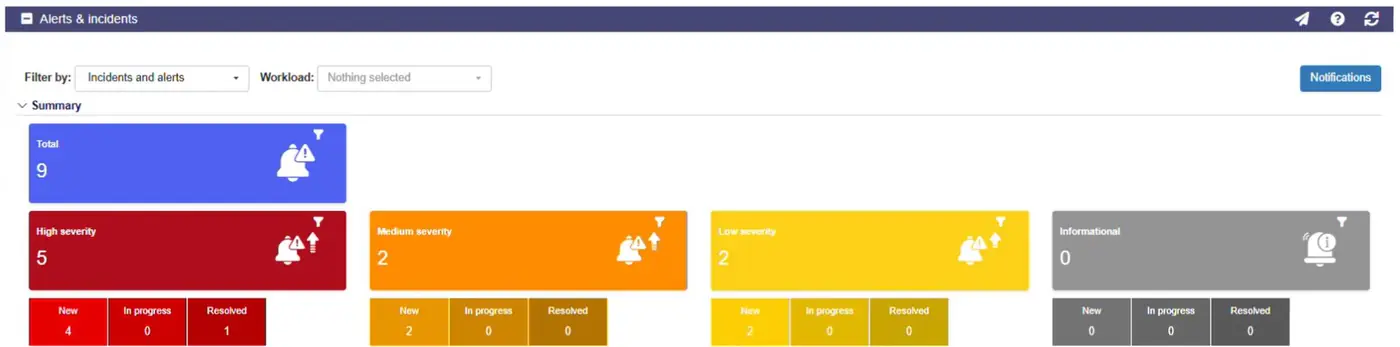
Resumen, incidentes, búsqueda de amenazas y notificaciones, en una sola app anclada en Microsoft Teams y accesible desde cualquier dispositivo.


Incidentes y alertas por gravedad, estado y analista, de un vistazo.
De Microsoft Defender a la acción
Micro-Vigilant lee los incidentes y las alertas mediante la API de Microsoft Graph, los filtra por carga de trabajo, gravedad, estado y frecuencia, y los entrega donde su equipo ya trabaja.

La solución se ejecuta dentro de su tenant, con datos proporcionados directamente por Microsoft a través de Microsoft Graph, así que los datos sensibles no salen de su organización.
La vista adecuada para cada rol
Los responsables gobiernan la operación. Los analistas se centran en los incidentes que tienen asignados.
Visibilidad, control y gobierno

Clasificación, investigación y respuesta

Aprobar, actuar y demostrarlo
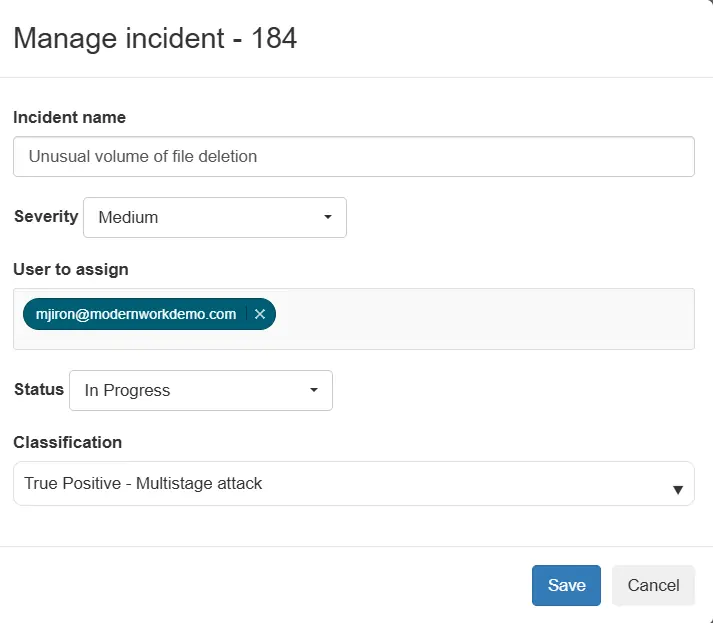
Acciones guiadas y ejecución automatizada segura, con aprobaciones donde importan y un registro de auditoría de cada etapa.
El contexto del incidente, en lenguaje claro
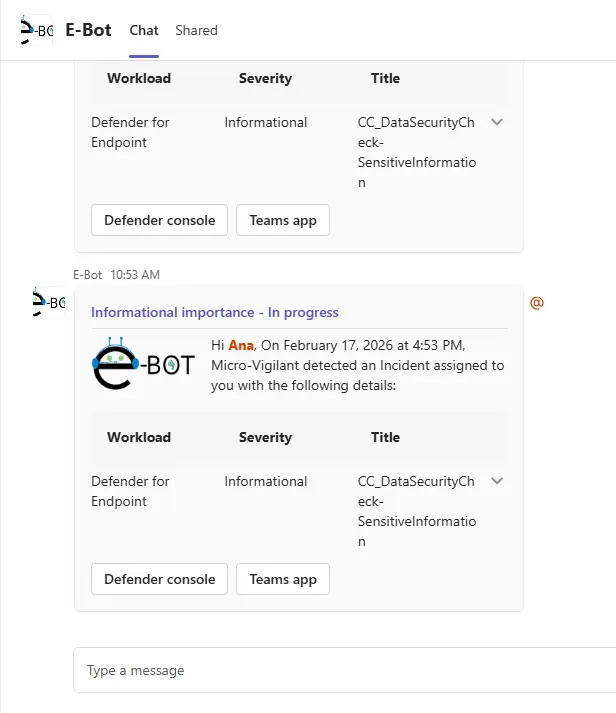
Con Microsoft Security Copilot, Micro-Vigilant añade resúmenes de incidentes, enriquecimiento y conclusiones a las notificaciones que su equipo recibe en Microsoft Teams: qué pasó, por qué importa y qué hacer a continuación.
- Resúmenes de incidentes para audiencias técnicas y ejecutivas
- Enriquecimiento de los usuarios y dispositivos implicados
- Siguientes acciones recomendadas, dentro de la notificación
Las capacidades asistidas por Copilot requieren Microsoft Security Copilot o Microsoft 365 E5.
Posible ataque de fuerza bruta contra una cuenta de usuario
Varios inicios de sesión fallidos desde dos ubicaciones desconocidas fueron seguidos de un inicio de sesión correcto en la misma cuenta.
La cuenta tiene acceso a datos financieros, así que un compromiso podría exponer información sensible.
Revoque las sesiones activas, fuerce el restablecimiento de la contraseña y revise las reglas recientes del buzón.
Una sola app en todo Microsoft Defender
Ejemplos de cómo los equipos de seguridad usan Micro-Vigilant en cada carga de trabajo de Defender.
Corrección de vulnerabilidades
- Exposición crítica señalada en Teams
- Responsable asignado según la criticidad para el negocio
- Recordatorios semanales hasta que se corrige
Respuesta ante cuentas comprometidas
- Incidente de identidad con evidencias en Teams
- TI aprueba deshabilitar el usuario y restablecer la contraseña
- ID de usuario y fecha y hora registrados
Liberación de la cuarentena
- Falso positivo verificado y notificado
- El responsable y un segundo validador aprueban
- Mensaje liberado con evidencias del antes y el después
Gobierno de aplicaciones en la nube
- Acceso directo a la revisión mensual en Teams
- Políticas ajustadas y reglas ruidosas deshabilitadas
- Aplicaciones OAuth de riesgo suspendidas tras su aprobación
Tiempo, costo, riesgo y optimización
Respuesta más rápida y menor MTTR
- Acciones de respuesta directamente desde Teams: aislamiento, análisis, restricciones
- Recordatorios que evitan retrasos en la gestión y el seguimiento
Menos carga operativa
- Menos esfuerzo manual gracias a la automatización y a los flujos por rol
- Operaciones centralizadas en Teams, con menos herramientas y menos formación
Menor exposición y mejor gobierno
- Una corrección y una aplicación de parches más rápidas reducen la superficie de ataque
- Flujos por rol con auditoría completa
Operaciones más simples y coherentes
- Flujos de trabajo del SOC estandarizados que mejoran la coherencia
- Notificaciones, investigación y acción en un solo lugar
Elija cómo adquirir Micro-Vigilant
Microsoft Marketplace
Una oferta transaccionable en Microsoft Marketplace. Micro-Vigilant es elegible para MACC, así que la compra puede contar para su compromiso de consumo de Azure.
Directamente con Synergy Advisors
Para organizaciones que quieren acompañamiento comercial y técnico de nuestros expertos durante la adopción.
A través de partners
Disponible a través de partners autorizados mediante el modelo partner-to-partner de Microsoft Marketplace.
Prueba
Evalúe Micro-Vigilant en su entorno antes de una adquisición completa.
Preguntas frecuentes
¿Qué es Micro-Vigilant?
Micro-Vigilant es una solución de E-Suite de Synergy Advisors que lleva la operación de incidentes y alertas de Microsoft Defender a Microsoft Teams. Ofrece a analistas y responsables vistas por rol, notificaciones inteligentes y acciones que pueden tomar desde Teams, con trazabilidad y auditoría completas.
¿Qué cargas de trabajo de Microsoft Defender cubre?
Microsoft Defender for Endpoint, Microsoft Defender for Identity, Microsoft Defender for Office 365 y Microsoft Defender for Cloud Apps.
¿Dónde se ejecuta Micro-Vigilant?
La solución se despliega dentro de su propio tenant y recibe los datos directamente de Microsoft a través de Microsoft Graph, así que los datos sensibles no salen de su organización.
¿Qué acciones puede tomar mi equipo desde Microsoft Teams?
Según su configuración y sus automatizaciones: aislar un equipo, ejecutar un análisis rápido o completo, restringir la ejecución de aplicaciones, deshabilitar un usuario, restablecer una contraseña, cerrar sesiones activas, bloquear un remitente, liberar un falso positivo verificado y suspender una aplicación OAuth. Cada acción se verifica y se registra.
¿Cómo se avisa a las personas?
Mediante el chatbot de Micro-Vigilant, chats 1:1 y canales de Microsoft Teams, con el correo como canal complementario. Las notificaciones pueden filtrarse por carga de trabajo, gravedad y estado, y entregarse al momento, a diario o semanalmente.
¿Funciona con Microsoft Security Copilot?
Sí. Con Microsoft Security Copilot o Microsoft 365 E5, Micro-Vigilant añade resúmenes de incidentes, enriquecimiento y conclusiones a las notificaciones en Teams.
¿Cómo podemos adquirirlo?
A través de Microsoft Marketplace, donde Micro-Vigilant es elegible para MACC, directamente con Synergy Advisors o a través de partners autorizados. Hay una versión de prueba disponible.
¿Qué necesitamos para usarlo?
Microsoft Defender en su tenant y una licencia de Microsoft Teams para cada analista o responsable que use la app.
También puede necesitar
Micro-Vigilant SecOps Agent
Agente de IA que mide el rendimiento del SOC, la carga de trabajo y la calidad de las detecciones a partir de los datos de Defender XDR.
E-Vigilant
Alertas, notificaciones y flujos de trabajo orientados al negocio para eventos de seguridad, cumplimiento y productividad.
MXDR: seguridad gestionada
Supervisión, búsqueda de amenazas y respuesta 24x7x365 en Microsoft Defender XDR y Microsoft Sentinel.
Hable con nuestros expertos en Micro-Vigilant
Cuéntenos sobre sus operaciones de seguridad. Un especialista de Synergy Advisors le mostrará Micro-Vigilant en los incidentes de Defender que le importan.
Comparta su contextoSus cargas de trabajo de Defender, su equipo y sus prioridades.
Véalo funcionandoUna demostración con los escenarios que importan a su equipo.
EmpieceEn inglés o en español, con nuestros expertos a su lado.