Authentication Strengths en Acceso condicional: cómo exigir MFA resistente al phishing
Las Authentication Strengths permiten que Acceso condicional exija métodos de inicio de sesión concretos. Use el nivel integrado de MFA resistente al phishing, pruébelo en modo de solo informe y despliéguelo por fases para dejar de aceptar SMS y voz en accesos sensibles.
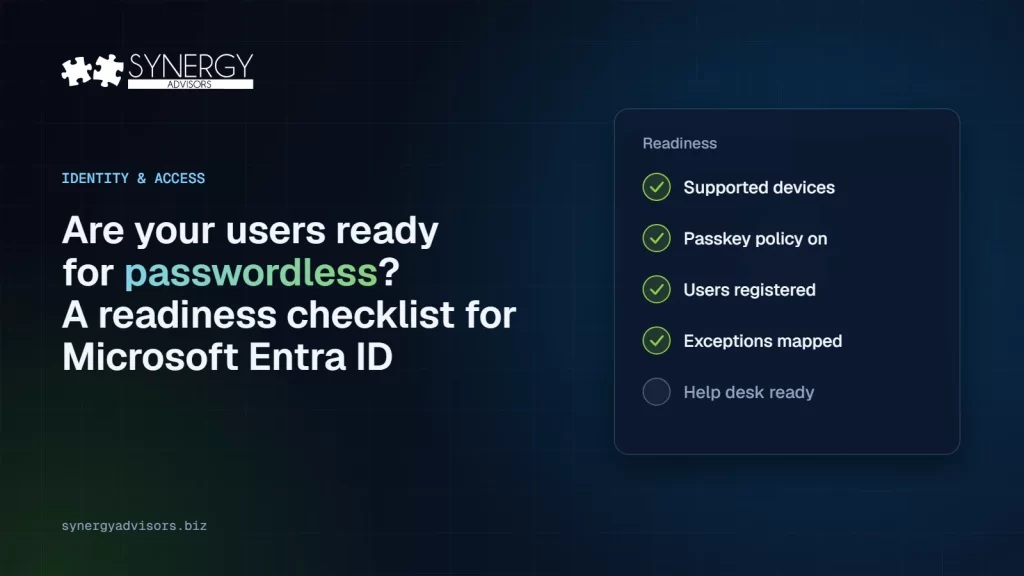
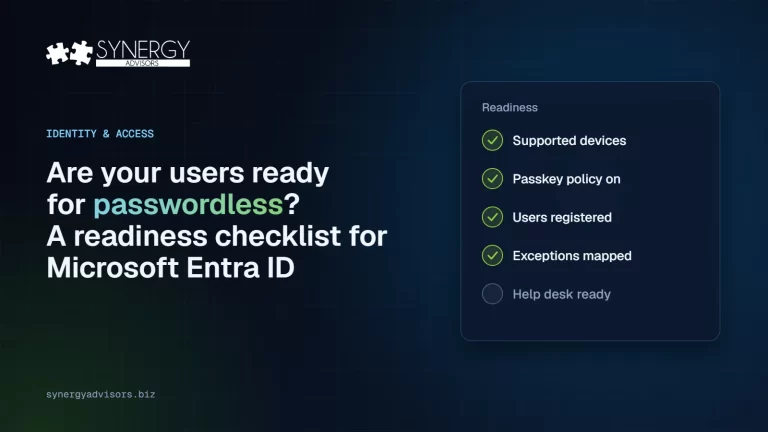
¿Están sus usuarios preparados para passwordless? Lista de verificación para Microsoft Entra ID
Su organización está lista para passwordless cuando sabe quién sigue usando SMS o voz, cada perfil tiene una passkey compatible, los dispositivos cumplen las versiones mínimas, la recuperación está definida y la aplicación puede probarse primero en modo de solo informe.
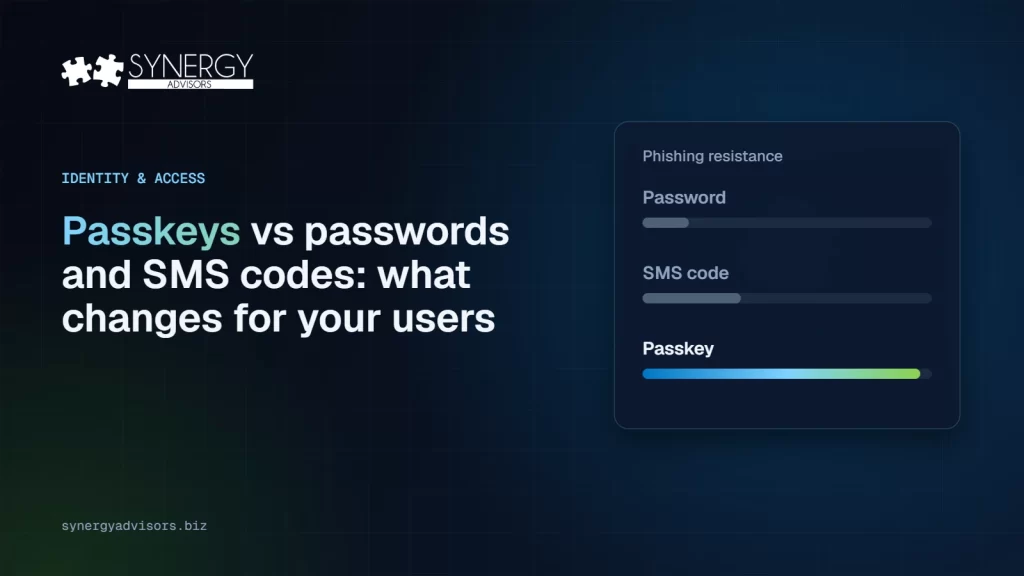
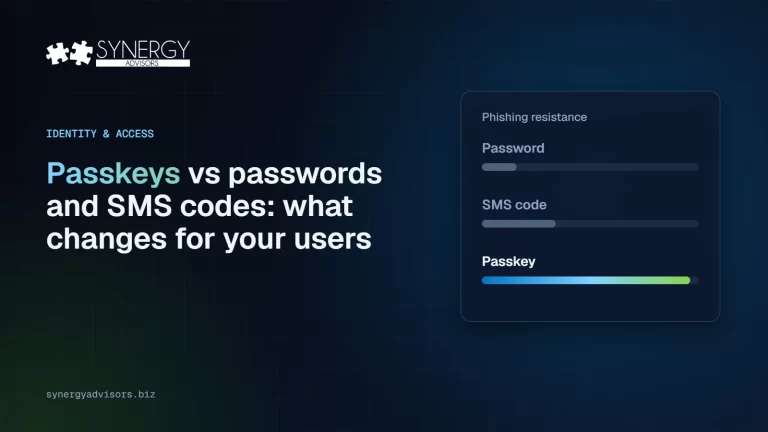
Passkeys frente a contraseñas y códigos SMS: qué cambia para sus usuarios
Una passkey sustituye la contraseña o el código SMS por una clave criptográfica que nunca sale del dispositivo del usuario y solo funciona en el sitio web legítimo, por lo que no se puede robar con phishing, adivinar ni reutilizar.