
El acceso seguro se decide mucho antes del método de inicio de sesión.
Una estrategia moderna decide quién entra, desde qué dispositivo, a qué aplicación y con qué nivel de riesgo, y solo después con qué credencial. Nuestros expertos le llevan del cumplimiento mínimo a un acceso adaptativo y sin contraseñas.
Si solo cambia la capa superior, las cinco de abajo siguen decidiendo el resultado.
El MFA por SMS y por voz se retira el 1 de febrero de 2027.
Los usuarios cuyo único método sea el teléfono no podrán iniciar sesión, sin alternativa. Es el primer paso urgente de una estrategia de acceso seguro, y el mejor momento para empezarla.
El SMS y la voz ya no se aceptan como MFA.
Dos fechas, un solo plazo
Conocer las fechas es fácil. Saber a quién afecta en su propio tenant, no tanto.
Passkey como método predeterminado
A medida que el despliegue llega al tenant, los usuarios habilitados para SMS o voz quedan habilitados para passkeys y se les pide registrar una en su siguiente MFA. El inicio de sesión no se bloquea.
Aplicación obligatoria
Se retiran el SMS y la voz. El registro pasa a ser obligatorio para todos los usuarios afectados, y quienes no tengan un método conforme no podrán iniciar sesión.
El nuevo estándar
Los usuarios nuevos registran un método resistente al phishing desde su incorporación, sin volver nunca al SMS ni a la devolución de llamada.
El aviso de passkey es una campaña de registro: su tenant puede habilitarla, limitar su alcance o deshabilitarla en cualquier momento antes de la fecha límite, empezando por un grupo piloto.
Qué se acepta y qué está en riesgo
La gestión del cambio, el registro de los usuarios y la configuración son el trabajo que hay entre hoy y el nuevo estándar.
Todos los métodos siguen funcionando
- Resistentes al phishing: passkeys, FIDO2, Windows Hello, Authenticator
- Vulnerables al phishing: SMS, llamada de voz, código de un solo uso por correo, solo contraseña
SMS y llamada de voz
- Impacto en el negocio: los usuarios cuyo único método es el teléfono quedan bloqueados
- Sin alternativa: la mesa de ayuda no podrá ofrecer una solución provisional una vez empiece la aplicación
Lo que se mantiene
- Resistentes al phishing: passkeys, llaves FIDO2, Windows Hello for Business
- Authenticator: notificaciones con coincidencia de números e inicio de sesión sin contraseña
No todo MFA resiste el phishing
El método más débil fija el nivel de seguridad real de la cuenta, y los atacantes siempre lo eligen. Temporary Access Pass es un método de arranque para la incorporación y la recuperación.
Un único modelo de acceso gobernado
Los métodos de autenticación son la punta del iceberg. Bajo la superficie, estos seis dominios deciden cada solicitud de acceso.
Protección de identidades
Protección de las identidades de usuarios y administradores, acceso privilegiado, gobierno de identidades y protección basada en el riesgo.
Modernización de la autenticación
MFA, métodos resistentes al phishing, FIDO2, passkeys y gobierno de los métodos de autenticación.
Acceso condicional
Aplicación de políticas, contexto del usuario y del dispositivo, señales de riesgo y controles de sesión.
Acceso a aplicaciones y cargas de trabajo
Aplicaciones empresariales y SaaS, identidades de aplicaciones, entidades de servicio y protección de cargas de trabajo.
Confianza en el dispositivo
Dispositivos administrados y conformes, controles para BYOD y señales de estado de los endpoints.
Operaciones modernas y seguridad con agentes
Operaciones con agentes, corrección automatizada, gestión del cambio con agentes y agentes de asistencia al usuario.
Passwordless representa aproximadamente entre el 10 y el 15% del panorama. Es una capacidad dentro de la arquitectura, no la arquitectura en sí.
Gatear, caminar, correr y volar
Cada etapa aprovecha el licenciamiento que quizá ya tenga. Empezamos donde usted está y ordenamos el resto.
Gatear
Resolver la urgencia inmediata y alcanzar un estado mínimo de cumplimiento
- Eliminar los métodos de autenticación heredados
- Retirar el SMS y la llamada de voz
- Registrar al menos un método robusto
- Llevar a todos los usuarios al cumplimiento mínimo
Caminar
Pasar de la autenticación a una verdadera estrategia de acceso
- Políticas aplicadas por usuario, grupo y aplicación
- Requisitos de solidez de la autenticación (MFA y passkeys)
- Validación de la confianza en el dispositivo y evaluación continua del acceso
- Controles de sesión y restricciones de acceso a aplicaciones
- Aplicaciones modernas con integración de MSAL para las aplicaciones internas
Correr
Extender la política de acceso más allá de Microsoft 365
- Políticas adaptativas según el riesgo del usuario y del dispositivo
- Aplicación de la solidez de la autenticación
- Conditional Access App Control para aplicaciones en la nube
- Integración del riesgo del endpoint con Defender for Endpoint
- Identity Governance para el ciclo de vida de los accesos y los permisos
Volar
Una arquitectura de acceso seguro transversal
- Aplicaciones privadas y heredadas con Entra Private Access
- Acceso a internet basado en políticas con Entra Internet Access
- Gobierno automatizado del ciclo de vida de las identidades, con aprobaciones
- Gobierno y control de acceso para agentes de IA e identidades de cargas de trabajo
- Gestión centralizada de las identidades de agentes con Entra Agent ID
Identifique su nivel de madurez
La pregunta no es si ya usa Authenticator o passkeys, sino qué tan preparado está para garantizar la continuidad, la resiliencia y el control de las identidades a largo plazo.
¿No sabe en qué nivel está? Nuestros expertos se lo dicen con evidencia de su propio tenant.
Conocer mi nivel de madurez →Cuatro paquetes, un camino claro
Empiece con una revisión gratuita de su tenant y escale hasta un despliegue completo. Todos los paquetes se ejecutan en su tenant de producción y siguen nuestro recorrido de E-xperiences.
Readiness Free
Establezca la línea base sin costo
- Descubrimiento y revisión de la configuración de Microsoft Entra
- Buenas prácticas para los métodos de autenticación
- Informe Passwordless Readiness
- Sesión de hallazgos y recomendaciones (hasta 2 horas)
Readiness Essentials
Corrija las brechas críticas y empiece el registro
- Revisión de la configuración y transferencia de conocimiento para los equipos de TI
- Despliegue del Secure Access Admin Agent
- Registro de métodos resistentes al phishing para los usuarios de SMS y voz
- Limpieza de métodos débiles y de las políticas de acceso condicional e Identity Protection
Readiness Standard
Extienda passwordless a toda la organización
- Todo lo incluido en Essentials
- Oleadas de incorporación, resolución de incidencias, recuperación e informes
- Nuevo registro para los perfiles incompletos
- Micro-Visor Passwordless para la adopción de los usuarios finales
Readiness Advanced
Complete el despliegue con transferencia de conocimiento
- Todo lo incluido en Standard
- Secure Access User Agent y campañas para todos los empleados
- Windows Hello, passkeys, Temporary Access Pass y llaves FIDO2
- De 6 a 8 horas de transferencia de conocimiento y guías para usuarios finales y administradores
Registro más rápido, menos tickets
Nuestra propia tecnología E-Suite hace el trabajo pesado, para que el cambio llegue a todos los usuarios con un menor costo.
Readiness Report
Una vista de solo lectura de su estado actual: usuarios en riesgo, uso real de SMS y voz y brechas en el acceso condicional, en HTML y PDF.
Puntuación y hoja de ruta
Una puntuación de preparación y una hoja de ruta ordenada por oleadas, con un caso de negocio que cuantifica el ahorro en mesa de ayuda y licencias.
Secure Access Admin y User Agents
El Admin Agent le dice a TI quién está en riesgo y por dónde empezar. El User Agent guía a cada empleado hacia el inicio de sesión passwordless.
Micro-Visor Passwordless
Orientación dentro de Teams y gestión en autoservicio de los métodos de autenticación, con campañas dirigidas a los usuarios que aún deben actuar.
Configurado no significa adoptado. La adopción es un comportamiento de los usuarios, y solo los informes la demuestran.
Consultoría, tecnología y operación
Una sola estrategia, ejecutada por nuestros expertos, con nuestras propias soluciones E-Suite y con nuestros servicios gestionados.
E-xperiences de consultoría
Paquetes Passwordless Readiness, desde una revisión gratuita y de solo lectura de su tenant hasta un despliegue completo con transferencia de conocimiento, a cargo de nuestros expertos en identidad.
Tecnología E-Suite
Secure Access E-ntelligence para medir dónde está, Micro-Visor Passwordless para impulsar la adopción en Microsoft Teams, y los agentes de Secure Access, Admin Agent y User Agent, que guían a los administradores y a cada empleado.
Servicios gestionados
Políticas, métodos y riesgo en operación continua, con informes que demuestran la adopción a lo largo del tiempo.
Una estrategia, soluciones conectadas
E-ntelligence mide dónde está. Micro-Visor Passwordless actúa sobre eso, usuario por usuario. Nuestros agentes de Secure Access acompañan a los administradores y a cada empleado en el camino.
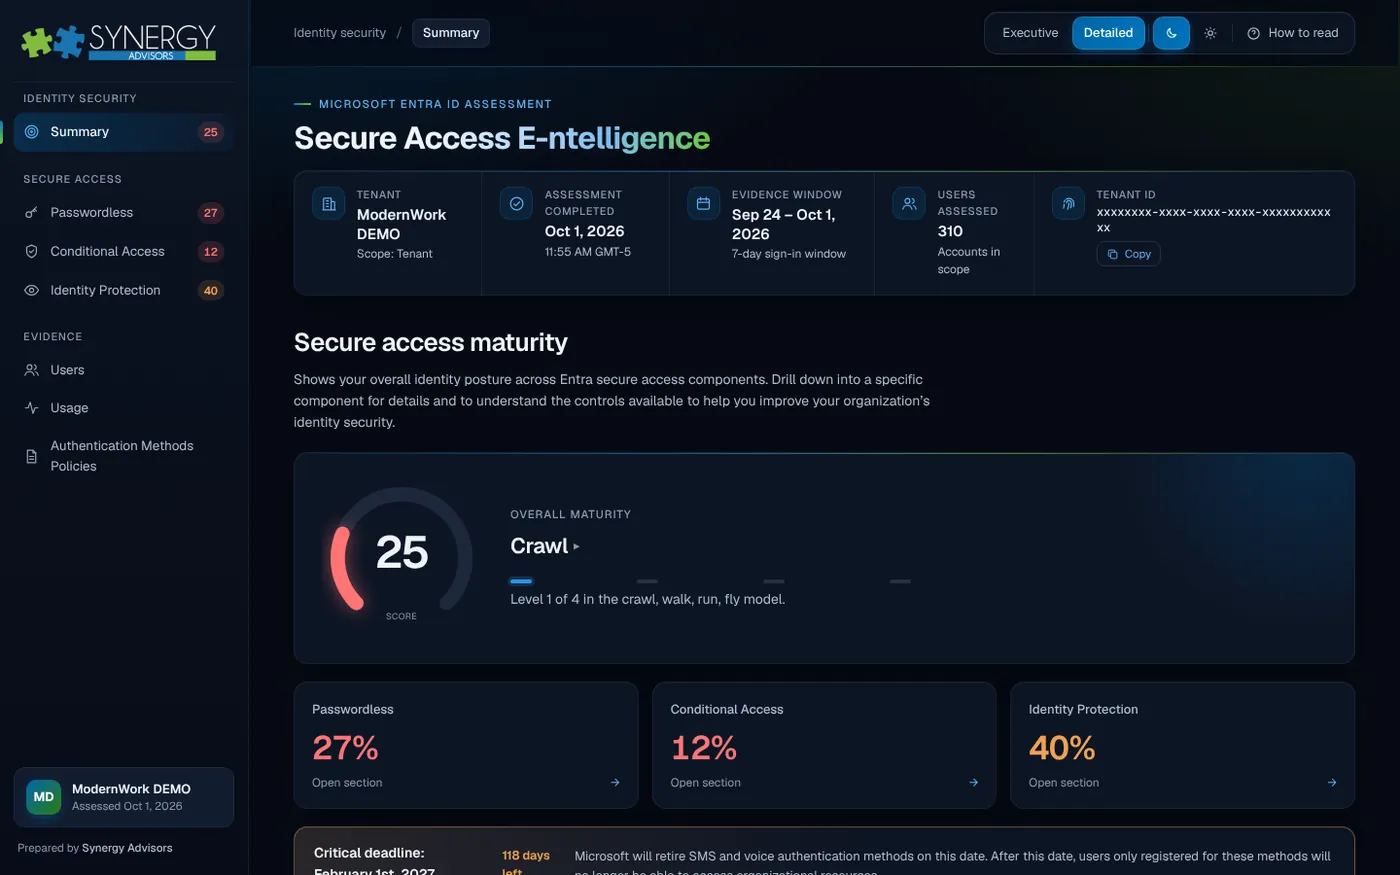
Reporte de evaluación
Secure Access E-ntelligence
Mide la madurez del acceso seguro en su Entra ID y prioriza qué corregir primero.
Explorar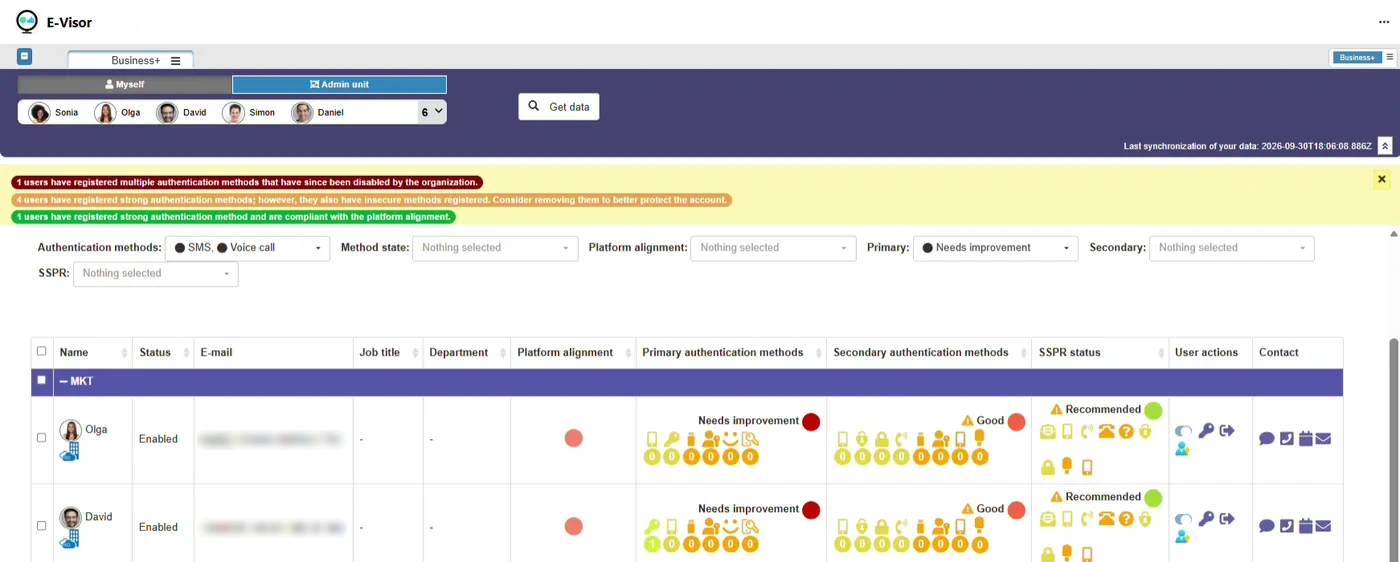
Adopción en Microsoft Teams
Micro-Visor Passwordless
Encuentra a los usuarios que siguen con SMS y voz y los lleva a passwordless.
Explorar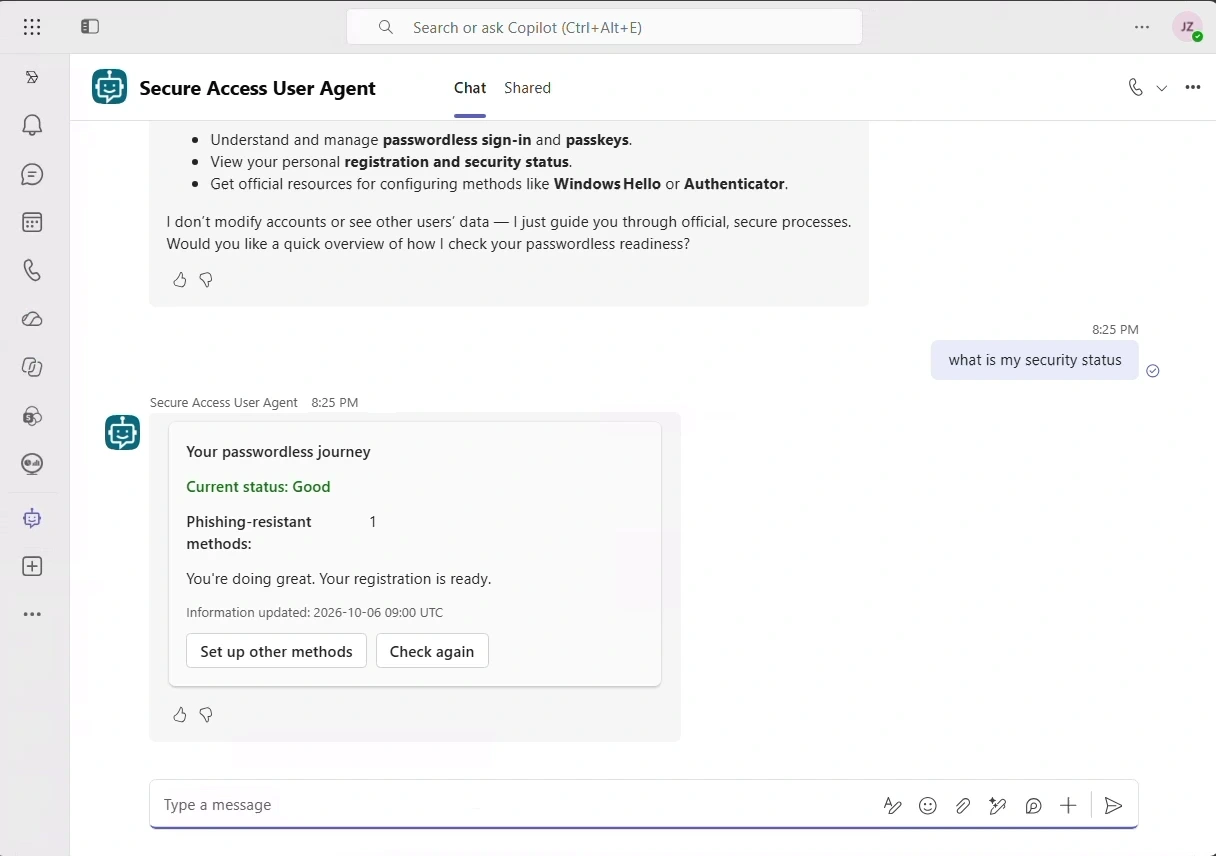
Agente para usuarios finales
Secure Access User Agent
Guía a cada empleado hacia el inicio de sesión sin contraseña, dentro de Microsoft Teams.
Explorar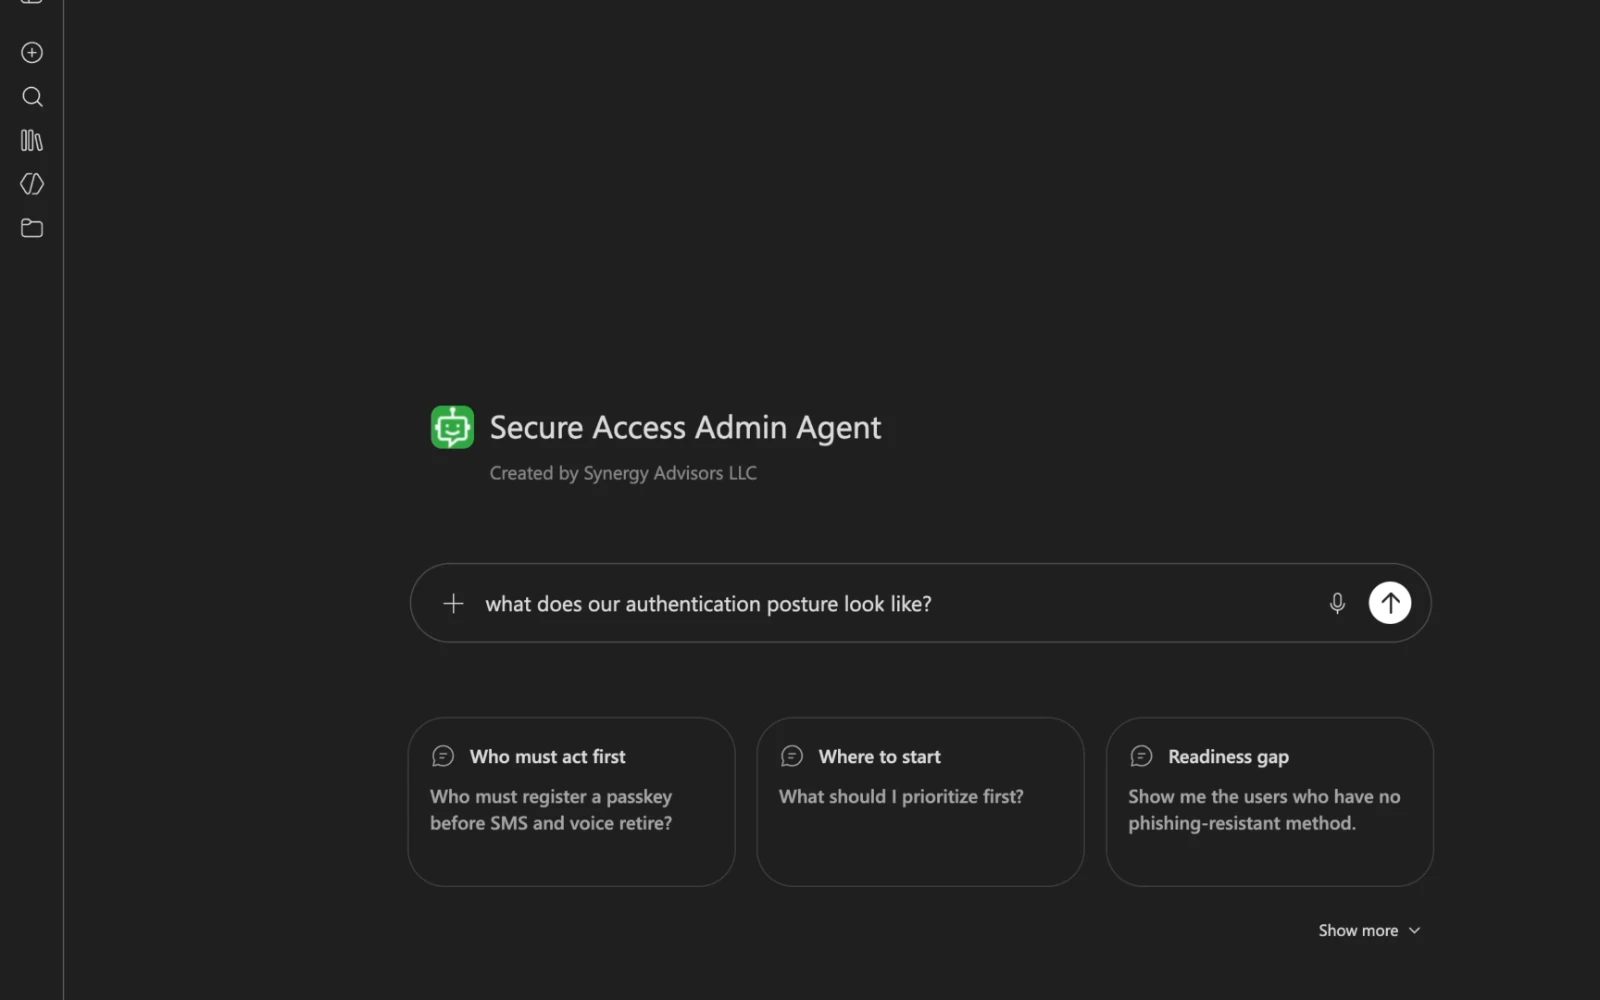
Agente para administradores
Secure Access Admin Agent
Responde quién está en riesgo y por dónde empezar, desde su propio tenant.
ExplorarSoluciones en acción
Presentaciones breves de nuestros expertos sobre cada solución de la estrategia, empezando por la que responde a la fecha límite de febrero de 2027.
Passwordless antes del 1 de febrero de 2027: ¿están listos sus usuarios de Entra ID?
Una evaluación estructurada de la postura de autenticación de su Microsoft Entra ID, basada en evidencias de su propio tenant. Se ejecuta en su entorno y sus datos siguen bajo su control.
- A quién afectará
- Qué brechas importan más
- Cuál es el impacto
- Qué mejorar primero
Pase a sus usuarios del SMS y la voz a passwordless, dentro de Microsoft Teams
Configurado no significa adoptado. Micro-Visor Passwordless identifica quién sigue iniciando sesión con SMS o voz y lo lleva a passwordless, directamente en Microsoft Teams.
- Identifique a los usuarios de SMS y voz
- Recuérdeselo en Teams
- Corrija los métodos a escala
- Autoservicio para los usuarios
Sepa quién está en riesgo y por dónde empezar con passwordless
Un agente de IA para los equipos de TI, identidad y seguridad. Pregunte en lenguaje natural y obtenga respuestas de su propio tenant: qué priorizar primero, su postura de autenticación y quién sigue dependiendo de métodos telefónicos.
- Prioridades por fecha límite
- Su postura de autenticación
- Políticas en lenguaje claro
- Detalle de cualquier cuenta
Guíe a cada empleado hacia el inicio de sesión passwordless
Un asistente de seguridad para cada empleado. Muestra a cada persona su propio estado, explica las passkeys en lenguaje sencillo y la acompaña paso a paso en la configuración. Nunca modifica las cuentas.
- Estado de seguridad personal
- Respuestas claras sobre passkeys
- Configuración guiada de passkeys
- Solo orientación, sin cambios
Prepárese para la retirada del SMS y la voz
Guías prácticas y con fuentes técnicas de nuestros expertos en seguridad para llevar a todos los usuarios a un inicio de sesión resistente al phishing antes del 1 de febrero de 2027.
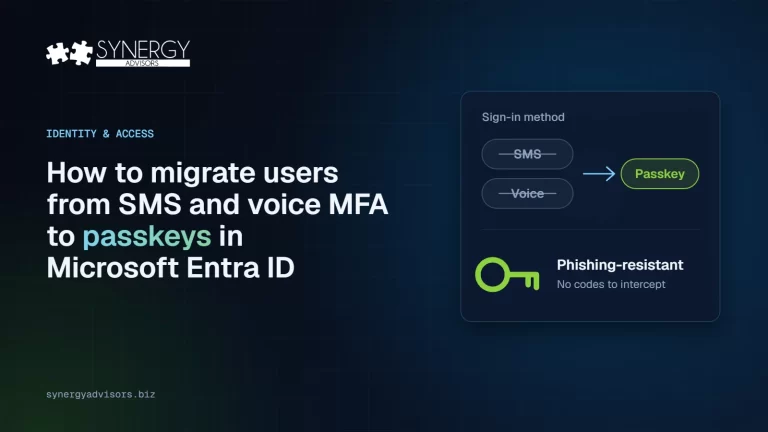
Cómo migrar a los usuarios del MFA por SMS y voz a passkeys en Microsoft Entra ID
Para retirar el MFA por SMS y voz en Microsoft Entra ID, identifique quién sigue dependiendo de ellos, habilite las passkeys, lance una campaña de registro, cubra todos los dispositivos y exija MFA resistente al phishing por oleadas.
Leer la guía (en inglés)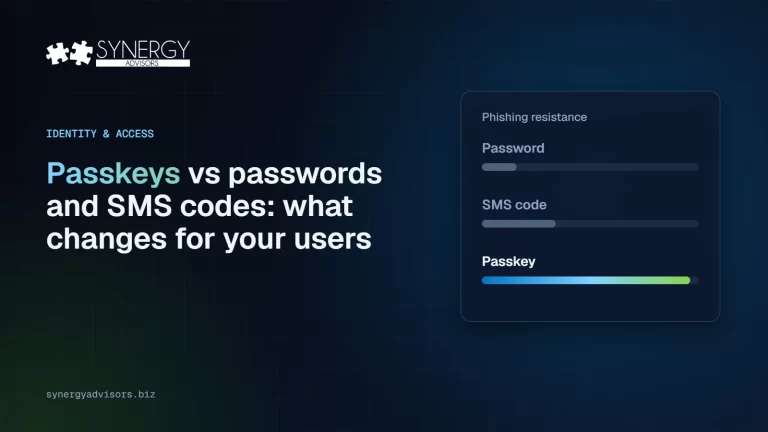
Passkeys frente a contraseñas y códigos SMS: qué cambia para sus usuarios
Una passkey sustituye la contraseña o el código SMS por una clave criptográfica que nunca sale del dispositivo del usuario y solo funciona en el sitio web legítimo, así que no se puede robar con phishing, adivinar ni reutilizar.
Leer la guía (en inglés)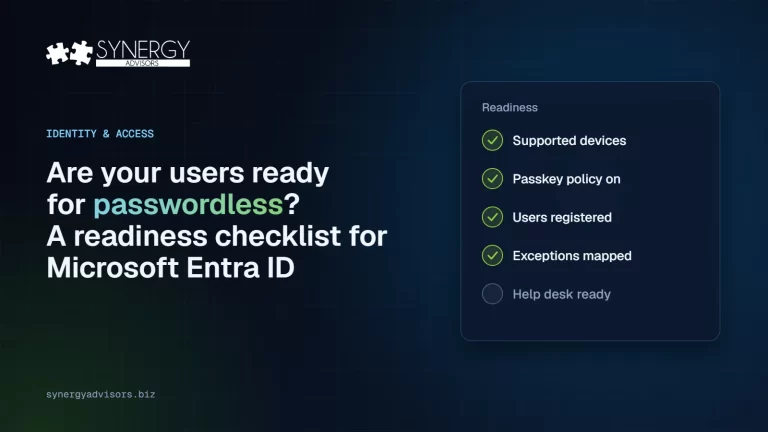
¿Están listos sus usuarios para passwordless? Lista de comprobación para Microsoft Entra ID
Su organización está lista para passwordless cuando sabe quién sigue usando SMS o voz, cada perfil tiene una passkey compatible, los dispositivos cumplen las versiones mínimas, la recuperación está definida y la aplicación puede ejecutarse primero en modo de solo informe.
Leer la guía (en inglés)
Solidez de la autenticación en el acceso condicional: cómo exigir MFA resistente al phishing
La solidez de la autenticación permite que el acceso condicional exija métodos de inicio de sesión concretos. Use la solidez integrada de MFA resistente al phishing, pruébela en modo de solo informe y despliéguela por oleadas para dejar de aceptar SMS y voz en los accesos sensibles.
Leer la guía (en inglés)Preguntas frecuentes
¿Passwordless es lo mismo que una estrategia de acceso seguro?
No. Passwordless reemplaza la credencial, pero que un inicio de sesión se permita depende de la identidad, el dispositivo, la aplicación, la ubicación y el riesgo, que evalúa el acceso condicional. Una estrategia de acceso seguro gobierna todas esas señales en conjunto. Los métodos resistentes al phishing son un control dentro de ella y solo aportan su valor cuando las políticas los exigen a los usuarios y aplicaciones correctos.
¿Qué cambia exactamente el 1 de febrero de 2027?
Microsoft retira el envío por SMS y llamada de voz proporcionado por Microsoft para la autenticación multifactor en Microsoft Entra ID. Los usuarios cuyo único método registrado sea un teléfono no podrán iniciar sesión hasta registrar un método compatible, como una passkey o Microsoft Authenticator. No hay forma de excluirse, y el restablecimiento de contraseña de autoservicio también está incluido.
¿A quién afecta?
A todo usuario que inicie sesión en su tenant con SMS o voz como único método, incluidos los invitados internos, que siguen la misma fecha. Los tenants de Azure AD B2C quedan fuera del alcance. Los invitados B2B externos solo pueden cumplir el MFA resistente al phishing en su tenant de origen, por lo que conviene revisar la configuración de confianza entrante entre tenants.
¿Qué métodos se consideran resistentes al phishing?
Las passkeys (FIDO2), incluidas las passkeys en Microsoft Authenticator en iOS 17 o posterior y Android 14 o posterior, Windows Hello for Business y la autenticación basada en certificados. Con las intensidades de autenticación del acceso condicional puede exigirlos a usuarios, aplicaciones o niveles de riesgo concretos; requieren Microsoft Entra ID P1.
¿Necesitamos licencias nuevas?
No necesariamente. Entra ID Free cubre los valores predeterminados de seguridad y el MFA básico. El acceso condicional y las intensidades de autenticación requieren Entra ID P1, las políticas basadas en riesgo con Identity Protection requieren P2, y Entra Suite añade capacidades como Global Secure Access. Gran parte del valor está en activar y gobernar lo que ya tiene, y nuestros expertos relacionan cada etapa con sus licencias actuales.
¿Cuánto tarda la migración a passwordless?
Depende del número de usuarios, sus dispositivos y sus excepciones, como cuentas compartidas, trabajadores de primera línea o personas sin smartphone. Las campañas de registro permiten recordar a los usuarios hasta tres veces, con aplazamientos de hasta 14 días cada uno, y un Temporary Access Pass permite registrar una passkey sin teléfono. Por eso empezamos midiendo la preparación y avanzamos por oleadas, comenzando por los usuarios de mayor riesgo.
¿Podemos empezar sin tocar producción?
Sí. Passwordless Readiness Free es una revisión de solo lectura de su tenant, con hallazgos y recomendaciones, sin actividades de configuración ni compromiso comercial. Secure Access E-ntelligence también se ejecuta en modo de solo lectura en su tenant y le entrega un puntaje de madurez con acciones prioritarias ordenadas.
¿Dónde y en qué idiomas trabajan?
En América y Europa, en inglés o español, de forma presencial o remota, con los expertos en identidad y seguridad de Synergy Advisors.
Ya tenemos MFA. ¿No es suficiente?
El MFA demuestra un segundo factor, pero no que el sitio sea legítimo: las notificaciones y los códigos pueden retransmitirse en tiempo real. Los métodos resistentes al phishing, como las passkeys, están vinculados al dominio y al dispositivo, así que no queda ningún secreto que robar o reutilizar.
¿Qué pasa si un usuario pierde su teléfono?
Cada usuario registra al menos dos métodos, así que perder el teléfono supone volver a registrarse, no quedarse bloqueado. Un Temporary Access Pass restablece el acceso en minutos, con tiempo limitado y totalmente auditado.
¿Podemos controlar los avisos de passkey que los usuarios ya están viendo?
Sí. El aviso es una campaña de registro que su tenant puede habilitar, limitar a un grupo piloto o deshabilitar en cualquier momento antes de la fecha límite, para preparar antes la comunicación y el soporte.
¿Y los trabajadores de primera línea o los usuarios sin teléfono?
Las llaves de seguridad FIDO2, Windows Hello for Business y los certificados cubren a los usuarios de equipos compartidos, de primera línea o sin teléfono, sin depender de teléfonos personales.
¿Por qué actuar ahora?
Los métodos débiles se retiran según un calendario publicado, así que el cambio llegará con o sin plan. La mayoría de las capacidades ya están licenciadas; el valor está en activarlas y gobernarlas antes de la fecha límite.
Planifique su estrategia de acceso seguro
Cuéntenos en qué punto está hoy. Un experto de Synergy Advisors le recomendará el punto de partida adecuado.
Comparta su contextoUsuarios, métodos de autenticación, licenciamiento y plazos.
Reciba una recomendaciónEl paquete o la etapa de madurez adecuados, con su alcance y cómo continuar.
Adelántese a la fecha límiteEn inglés o en español, de forma presencial o remota.