Respuesta corta: una Authentication Strength (seguridad de autenticación) es un control de concesión de Acceso condicional (Conditional Access) que define qué métodos se aceptan, no solo si se realizó MFA. Para exigir MFA resistente al phishing, cree una directiva con Grant > Require authentication strength > Phishing-resistant MFA, asegúrese de que los usuarios hayan registrado antes una passkey (llave de acceso), ejecútela en modo de solo informe, excluya las cuentas de acceso de emergencia y actívela por fases, empezando por los administradores. Requiere Microsoft Entra ID P1.
Por qué «Requerir autenticación multifactor» ya no es suficiente
El control de concesión clásico Requerir autenticación multifactor se cumple con cualquier segundo factor, incluidos un código por SMS o una llamada de voz. Una página de phishing de tipo adversario en el medio (adversary-in-the-middle) puede retransmitir esos factores en tiempo real. Una seguridad de autenticación le permite indicar exactamente qué métodos son aceptables para una aplicación, un usuario o un nivel de riesgo determinados, de modo que una contraseña y un código robados mediante phishing ya no bastan para entrar.
Las tres seguridades de autenticación integradas
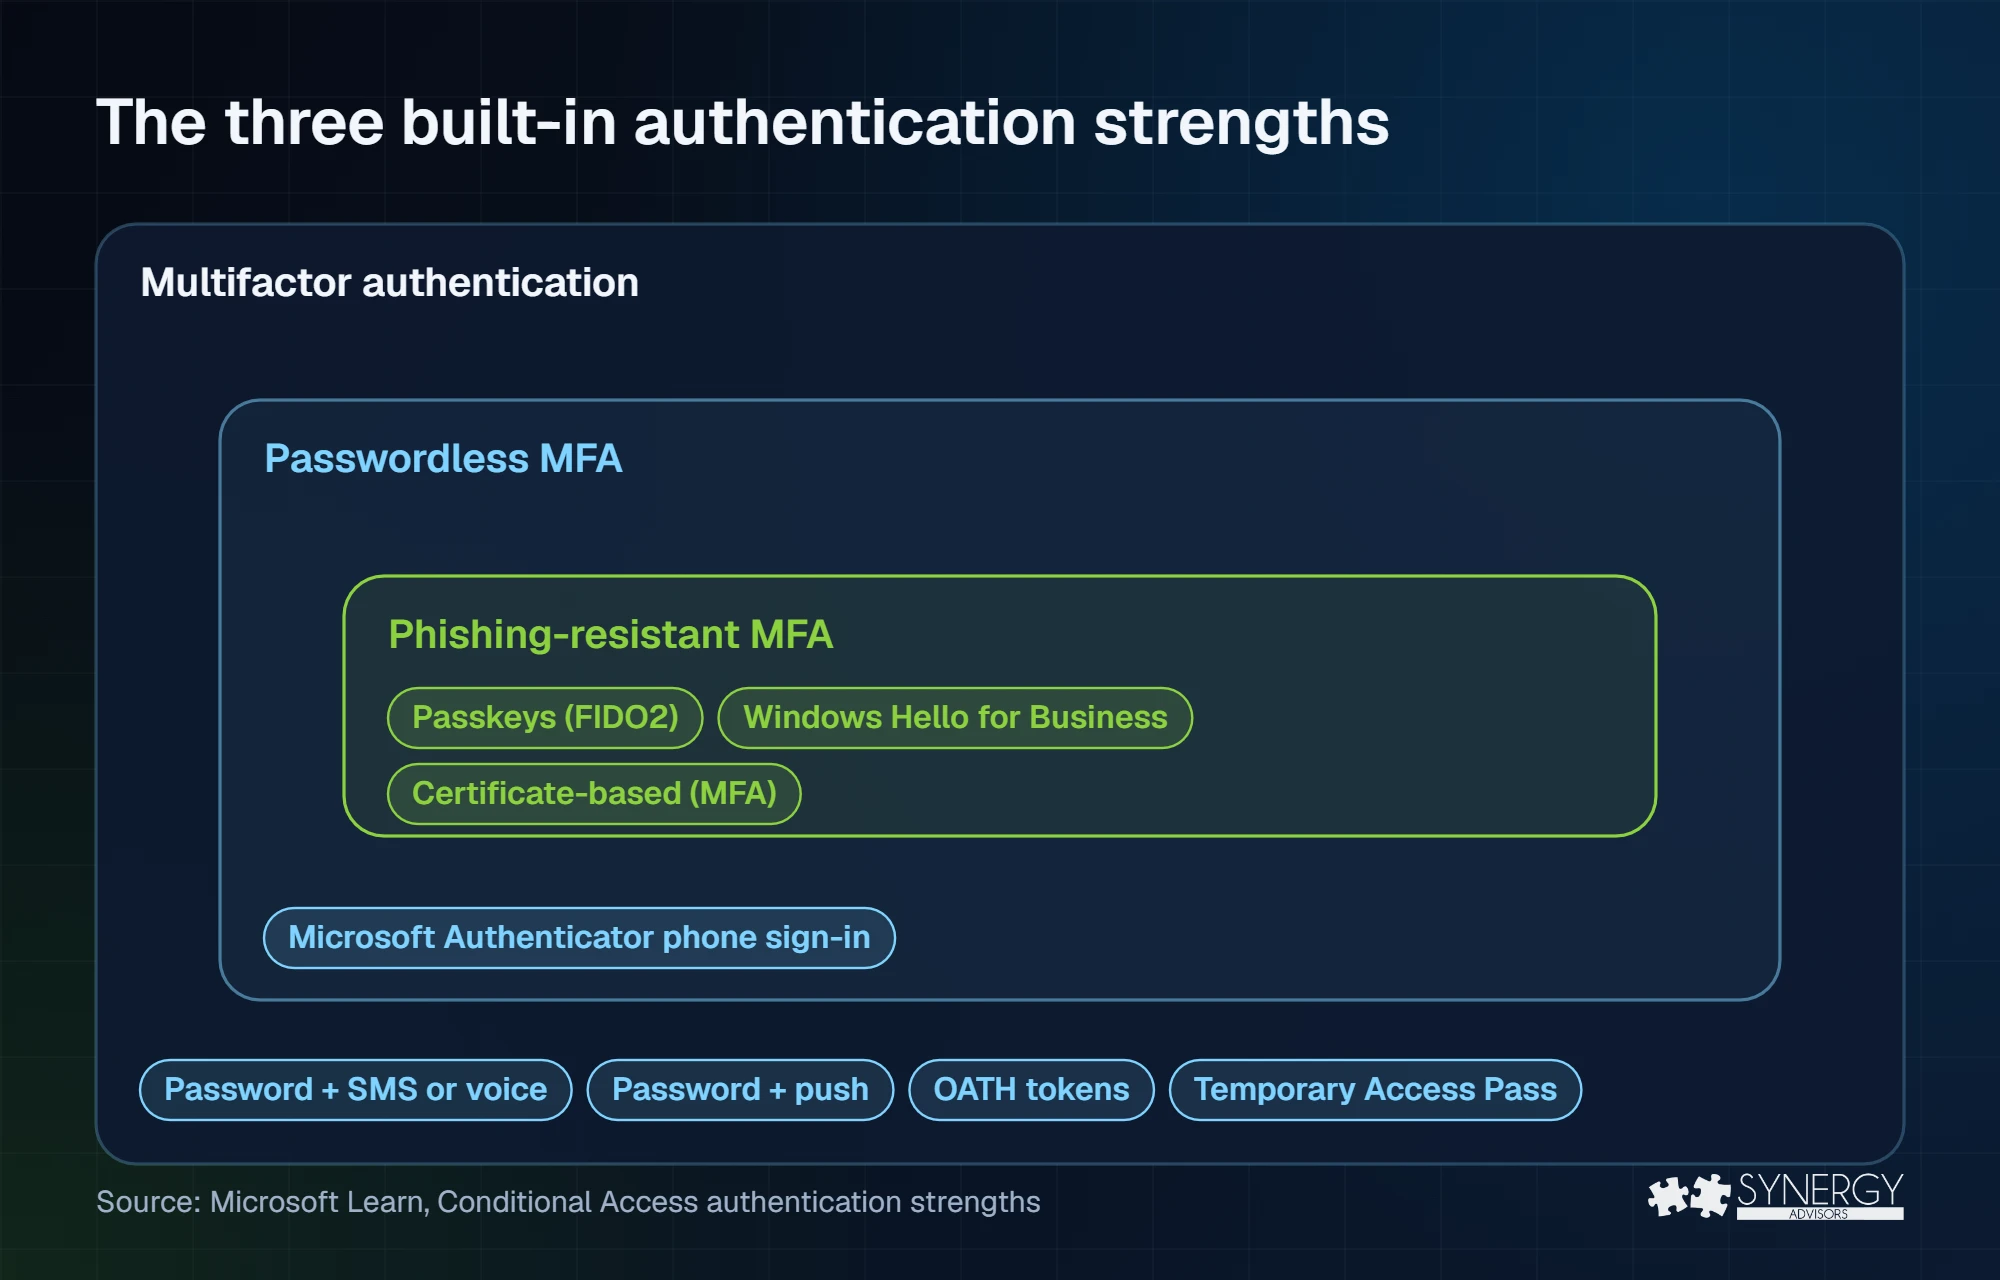
| Método | Autenticación multifactor | MFA sin contraseña | MFA resistente al phishing |
|---|---|---|---|
| Passkey (FIDO2), incluidas las passkeys en Microsoft Authenticator | Sí | Sí | Sí |
| Windows Hello for Business o credencial de plataforma | Sí | Sí | Sí |
| Autenticación basada en certificados (multifactor) | Sí | Sí | Sí |
| Inicio de sesión por teléfono con Microsoft Authenticator | Sí | Sí | No |
| Temporary Access Pass | Sí | No | No |
| Contraseña + SMS, voz, notificación push o token OATH | Sí | No | No |
| Multifactor federado | Sí | No | No |
Las seguridades integradas no se pueden editar, pero los administradores de Acceso condicional pueden crear seguridades de autenticación personalizadas. Úselas cuando necesite más control, por ejemplo, para aceptar solo modelos específicos de autenticadores FIDO2 según su AAGUID o solo certificados emitidos por una autoridad determinada.
Antes de crear la directiva
- Licencia: las seguridades de autenticación de Acceso condicional requieren Microsoft Entra ID P1.
- Roles: Administrador de acceso condicional para la directiva; Administrador de directivas de autenticación para los métodos.
- Primero, el registro: si un usuario no tiene ningún método que cumpla la seguridad exigida, se le redirige para que registre uno. Las passkeys, Windows Hello for Business y los certificados no se pueden registrar desde esa interrupción, por lo que los usuarios que no los tengan quedan bloqueados. Lleve a cabo su campaña de registro antes de aplicar la directiva.
- Acceso de emergencia: mantenga al menos dos cuentas de acceso de emergencia, protegidas con una passkey o un certificado, excluidas de las directivas de bloqueo y supervisadas con una alerta en cada inicio de sesión.
Cree la directiva
- Vaya a Entra ID > Conditional Access > Policies > New policy y asígnele un nombre claro, por ejemplo, CA-Exigir MFA resistente al phishing-Admins.
- Usuarios: incluya el grupo o los roles de directorio de destino y excluya su grupo de acceso de emergencia.
- Recursos de destino: todos los recursos o las aplicaciones que vaya a proteger primero.
- Concesión: seleccione Require authentication strength y elija Phishing-resistant MFA.
- Habilitar directiva: establézcala en Report-only (solo informe) y guarde.
Cuando varias directivas con seguridades de autenticación se aplican al mismo inicio de sesión, el usuario debe cumplirlas todas. Mantenga un diseño sencillo: una seguridad por público.
Despliéguela por fases
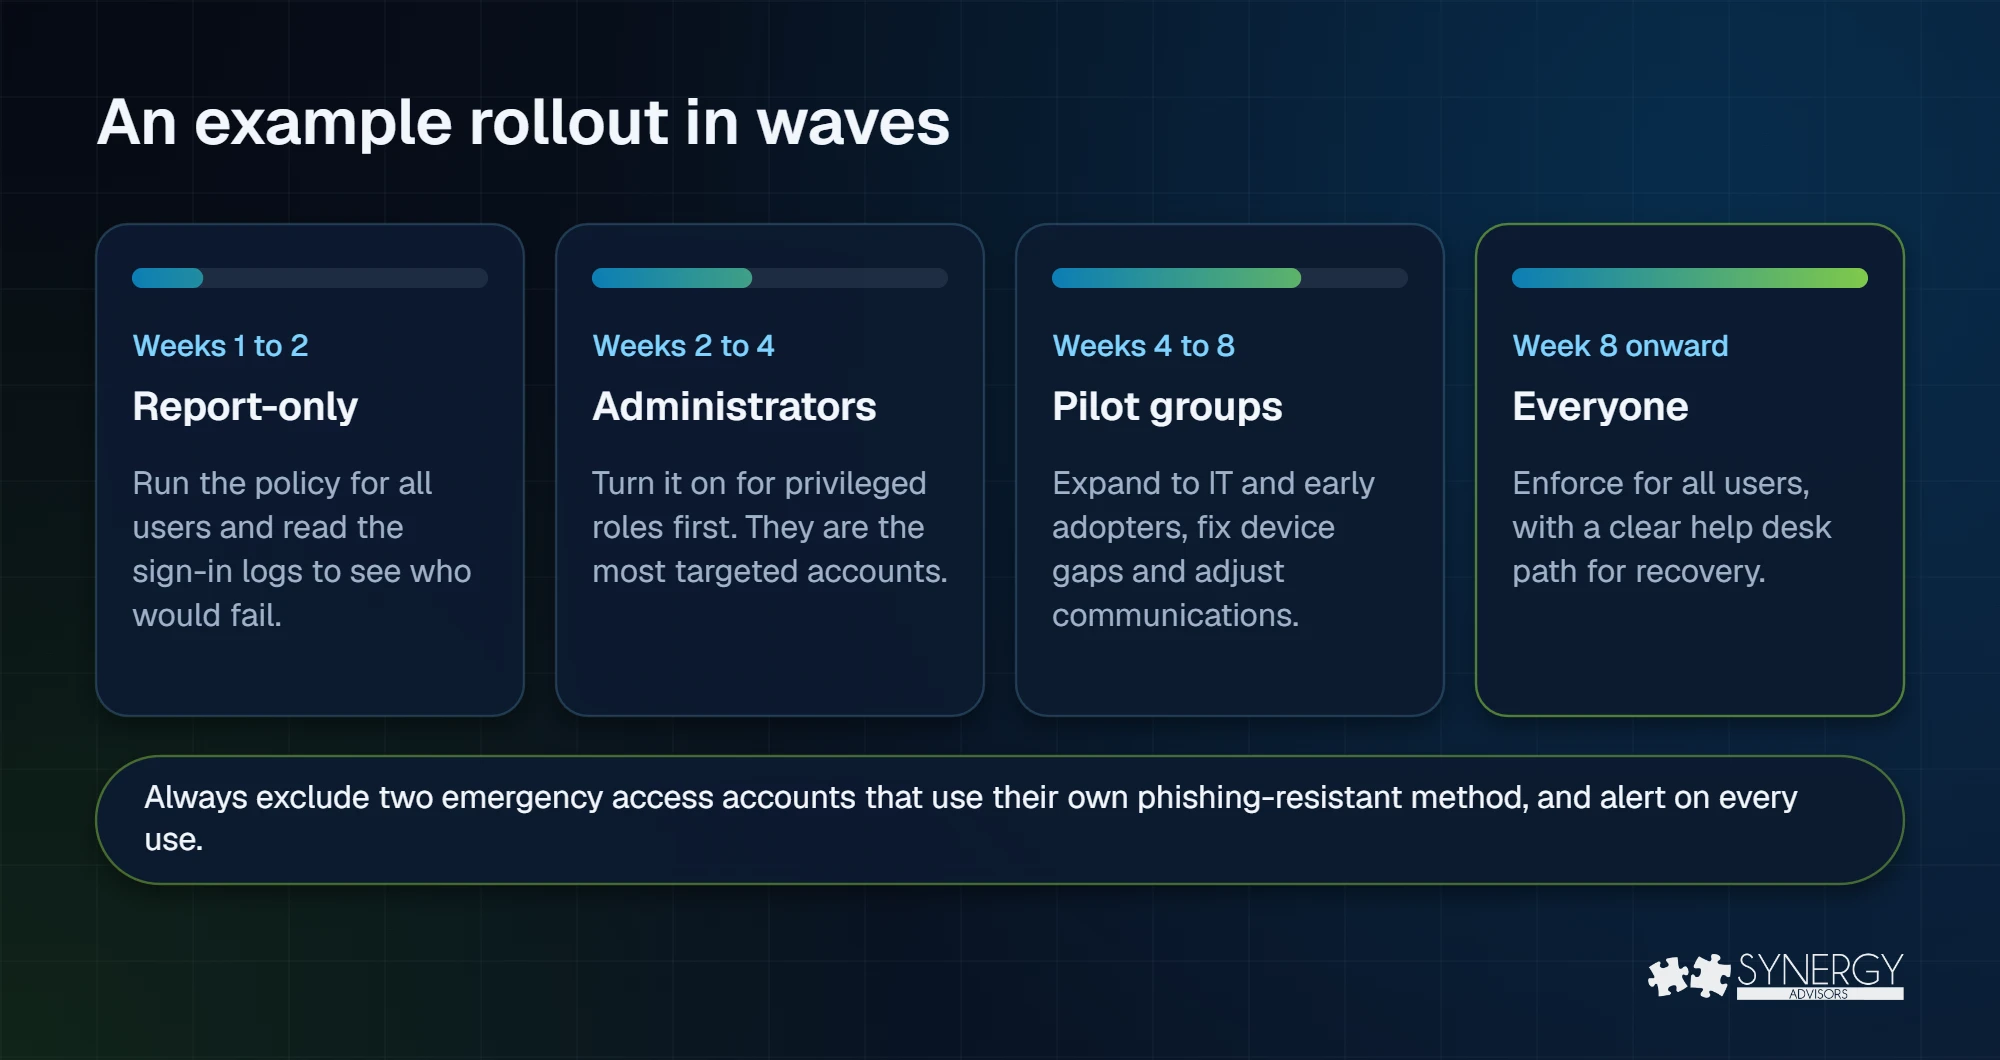
Empiece por los roles con privilegios: son las cuentas más atacadas y, por lo general, el grupo más pequeño. Después, amplíe a TI y a los primeros usuarios, corrija las carencias de dispositivos y red que salgan a la luz y, solo entonces, aplique la directiva a todos. Mantenga visible en cada comunicación la vía de recuperación a través del servicio de asistencia con Temporary Access Pass.
Analice los resultados en modo de solo informe
Abra un inicio de sesión en los registros de inicio de sesión y revise la pestaña Report-only (solo informe): muestra si la directiva se habría cumplido o no y qué autenticación se utilizó. Los usuarios que no la cumplirían constituyen su lista de registros pendientes. Si envía los registros de inicio de sesión a Log Analytics, el libro de trabajo de información e informes de Acceso condicional resume el impacto en todos los usuarios.
Usuarios externos e invitados
Los métodos resistentes al phishing para invitados B2B (passkeys, Windows Hello for Business y certificados) solo pueden completarse en el tenant de origen del invitado. Para que un invitado cumpla la seguridad exigida, debe confiar en la MFA de su tenant en la configuración de acceso entre tenants. Sin esa confianza, los invitados solo pueden usar los métodos disponibles en su tenant, que no cumplen la seguridad MFA resistente al phishing. Planifique una directiva o una exclusión independiente para los invitados hasta que los socios confirmen su propia postura de seguridad. Los usuarios externos siguen la fecha de retirada de SMS y voz del 1 de julio de 2027.
Errores comunes
- Activar la directiva antes de que los usuarios tengan una passkey.
- Olvidar excluir, y supervisar, las cuentas de acceso de emergencia.
- Aplicar MFA resistente al phishing a invitados sin confianza de MFA entrante.
- Acumular varias seguridades sobre los mismos usuarios y crear combinaciones imposibles.
- Omitir el modo de solo informe y descubrir las carencias a través del servicio de asistencia.
Cómo le ayuda Synergy Advisors
Nuestros expertos en seguridad diseñan y despliegan Acceso condicional con seguridades de autenticación, desde el análisis en modo de solo informe hasta la aplicación completa. Consulte nuestros servicios de Secure Access, el plan de migración de SMS a passkeys y la lista de comprobación de preparación.
Fuentes
- Seguridades de autenticación de Acceso condicional Microsoft Learn
- Cómo funcionan las seguridades de autenticación de Acceso condicional Microsoft Learn
- Seguridades de autenticación para usuarios externos Microsoft Learn
- Administrar cuentas de acceso de emergencia en Microsoft Entra ID Microsoft Learn
- Habilitar passkeys (FIDO2) en Microsoft Entra ID Microsoft Learn
- Passkeys de forma predeterminada y retirada de la autenticación por SMS y voz proporcionada por Microsoft Microsoft Learn
Preguntas frecuentes
¿La seguridad MFA resistente al phishing incluye Microsoft Authenticator?
Una passkey almacenada en Microsoft Authenticator cuenta como passkey (FIDO2) y cumple la seguridad exigida. El inicio de sesión por teléfono y las notificaciones push de Authenticator no la cumplen.
¿Puedo editar las seguridades integradas?
No. Puede crear seguridades de autenticación personalizadas con los métodos exactos que necesite, incluidas restricciones por modelo de autenticador FIDO2.
¿Deben excluirse las cuentas de acceso de emergencia?
Sí. Excluya al menos dos cuentas de acceso de emergencia de las directivas de bloqueo, protéjalas con una passkey o un certificado y configure una alerta para cada uso.
¿Qué licencia se necesita?
Las seguridades de autenticación de Acceso condicional requieren Microsoft Entra ID P1.