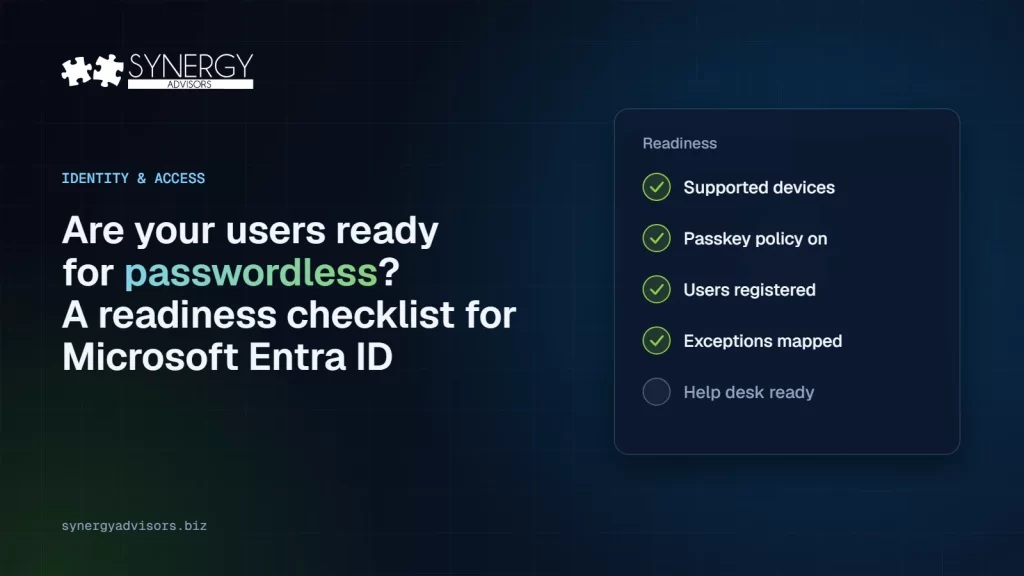
Respuesta corta: su organización está preparada para passwordless en Microsoft Entra ID cuando puede responder afirmativamente a ocho preguntas: sabe quién sigue dependiendo de SMS o voz, las passkeys (llaves de acceso) están habilitadas con un perfil por cada tipo de usuario, los dispositivos cumplen las versiones mínimas, las excepciones tienen un plan, cada usuario puede tener un segundo método robusto, la recuperación está definida, las comunicaciones están programadas y una política de Acceso condicional (Conditional Access) resistente al phishing ya se ha ejecutado en modo de solo informe.
Las ocho áreas de un vistazo
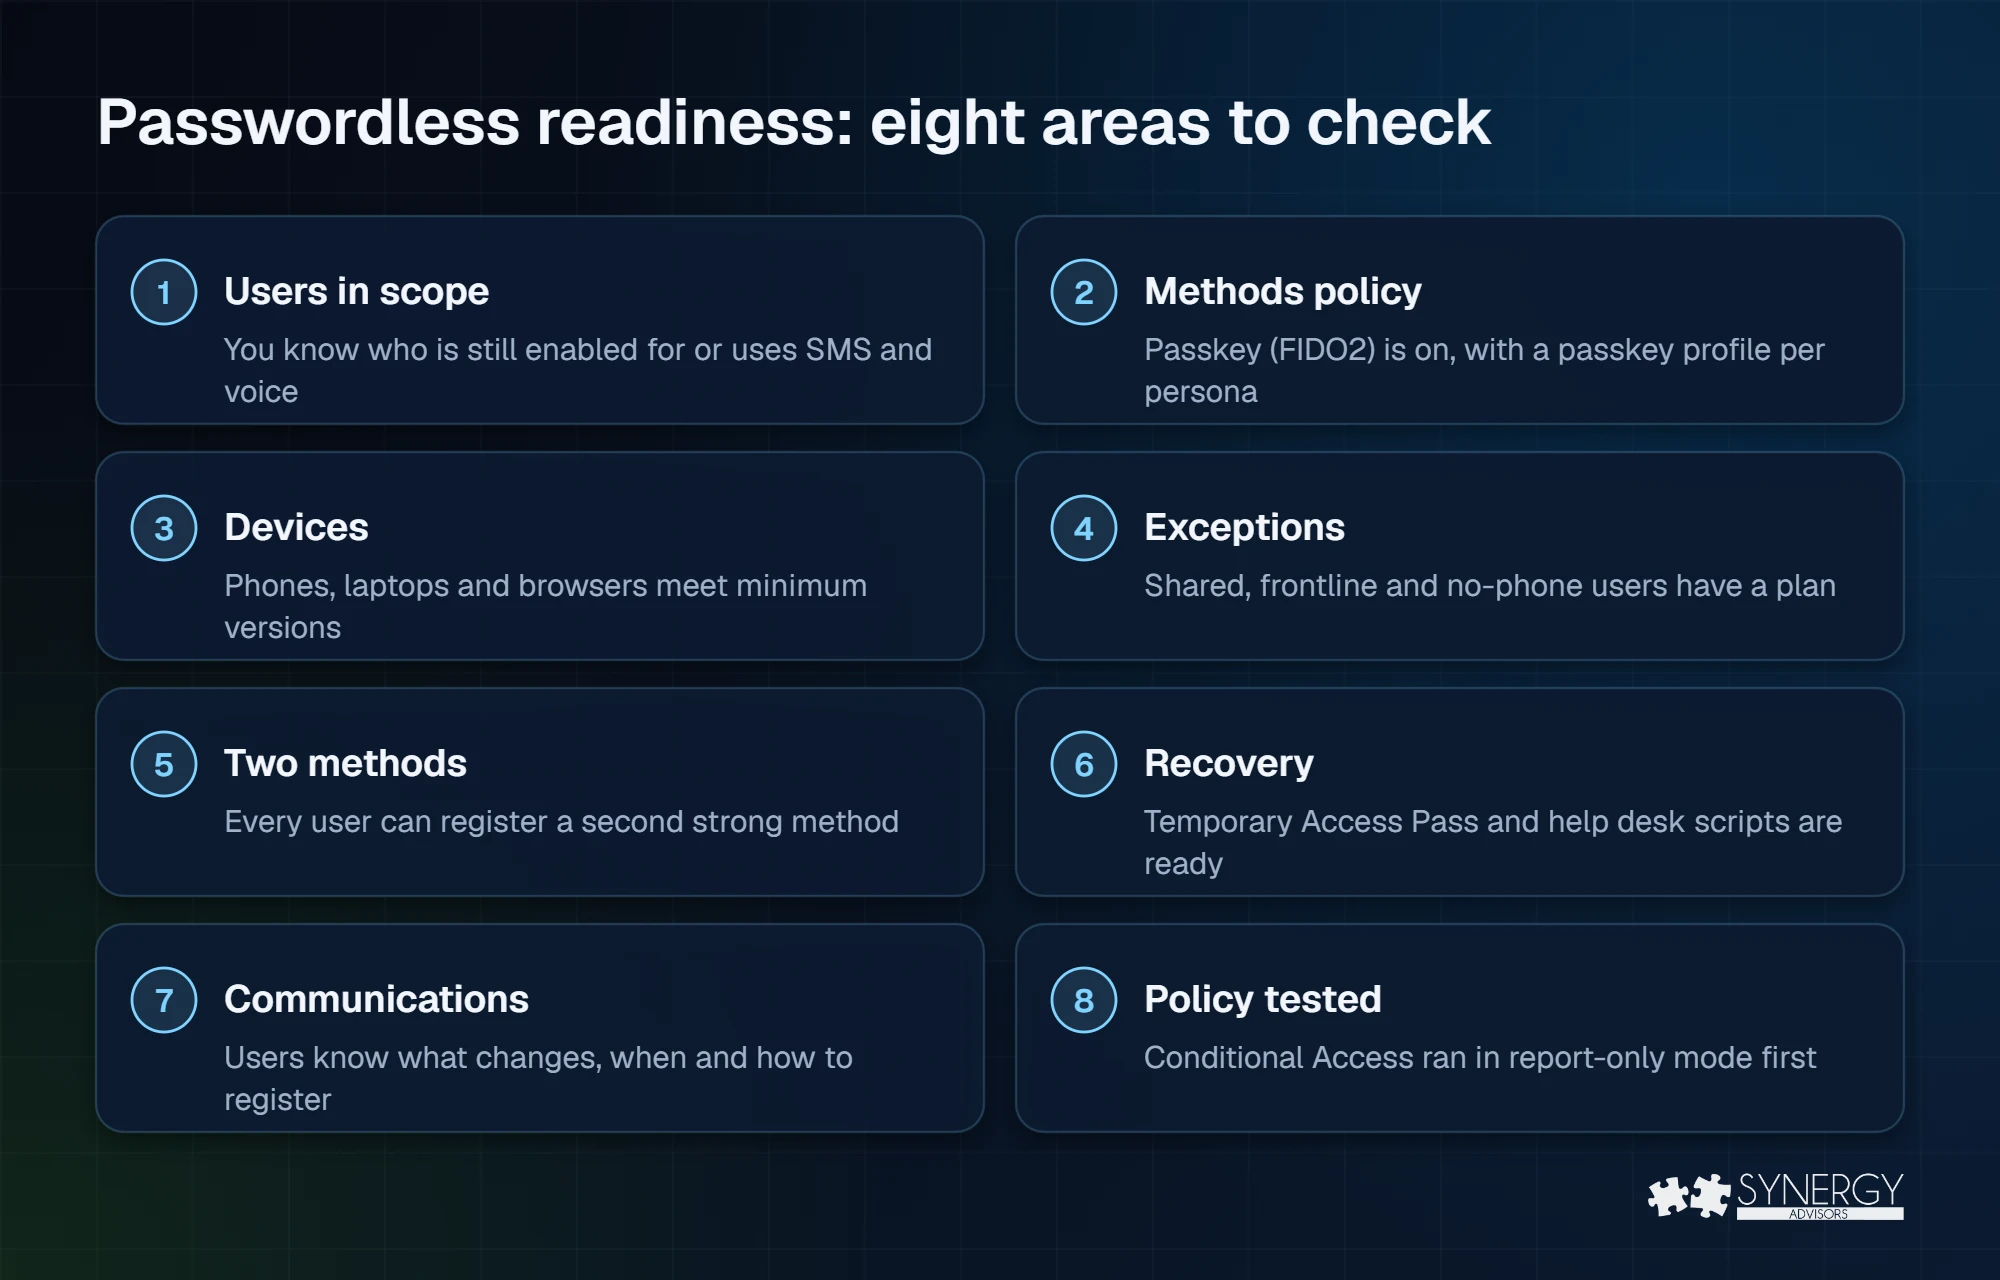
La lista de verificación
1. Usuarios en alcance
Compruebe: quién está habilitado para SMS o voz, quién los usa realmente y quién no tiene ningún otro método. Cómo: el script SMS and voice usage analyzer y Entra ID > Authentication methods > Activity. Listo cuando: tiene una lista nominal de los usuarios cuyo único método es SMS o voz y una fecha objetivo para cada grupo.
2. Política de métodos de autenticación
Compruebe: Passkey (FIDO2) está habilitado y se permite la configuración por autoservicio. Cómo: Entra ID > Authentication methods > Policies > Passkey (FIDO2). Listo cuando: existen perfiles de passkey por tipo de usuario, por ejemplo, sincronizadas y vinculadas al dispositivo para los empleados, y vinculadas al dispositivo con atestación para los administradores.
3. Dispositivos y versiones
Compruebe: los teléfonos ejecutan iOS 17+ o Android 14+ (se recomienda 15) y una versión actual de Microsoft Authenticator; los equipos administrados admiten Windows Hello for Business; los navegadores están actualizados. Cómo: el inventario de su herramienta de administración de dispositivos. Listo cuando: conoce el porcentaje de usuarios con dispositivos compatibles y tiene un plan para el resto.
4. Excepciones
Compruebe: el personal de primera línea, las estaciones de trabajo compartidas, los usuarios sin teléfono corporativo y cualquier persona con una necesidad regulatoria de usar SMS. Listo cuando: cada excepción tiene una alternativa: llaves de seguridad FIDO2, Windows Hello for Business o, solo cuando esté justificado, un proveedor de telefonía administrado por el cliente.
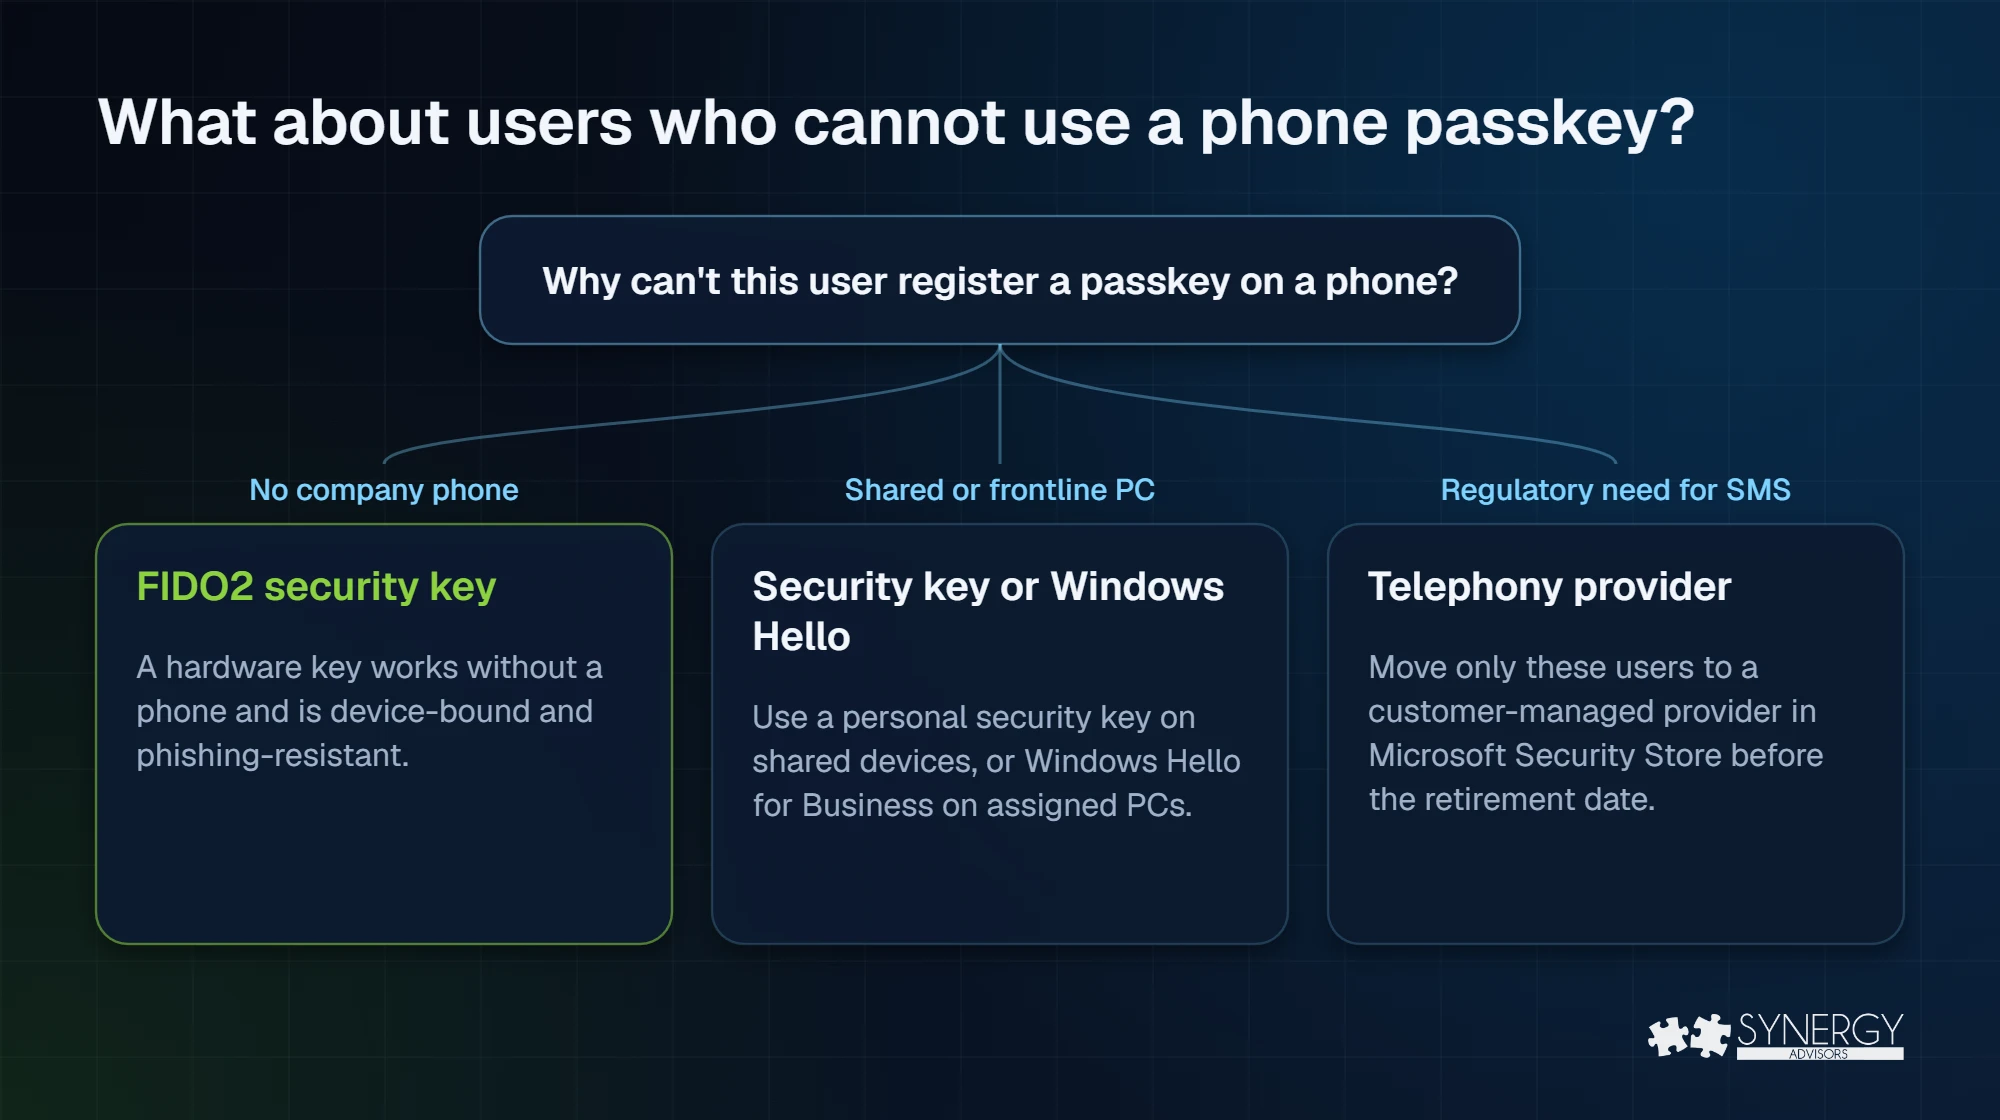
5. Dos métodos robustos por usuario
Compruebe: los usuarios pueden registrar un segundo método robusto o resistente al phishing, por ejemplo, una passkey en el teléfono más Windows Hello en el equipo. Listo cuando: perder un dispositivo no significa perder el acceso.
6. Recuperación
Compruebe: Temporary Access Pass está habilitado con duraciones razonables (la política permite de 10 minutos a 30 días, con una hora por defecto) y está definido quién puede emitirlo. Los administradores de autenticación pueden emitirlo para los miembros; los administradores de autenticación con privilegios, también para los administradores. Listo cuando: la mesa de ayuda dispone de un guion de verificación de identidad y sabe que un pase de un solo uso debe utilizarse para registrarse en un plazo de 10 minutos.
7. Comunicaciones
Compruebe: mensajes para cada audiencia, adaptados de las plantillas de Microsoft, con fechas y una breve guía práctica. Listo cuando: los mensajes de anuncio, recordatorio y del día del cambio están programados, y los responsables de equipo saben qué decir.
8. Acceso condicional probado
Compruebe: una política que exige el nivel de autenticación Phishing-resistant MFA se ha ejecutado en modo de solo informe. Cómo: registros de inicio de sesión, pestaña Report-only. Listo cuando: sabe quién fallaría hoy y por qué, y las cuentas de acceso de emergencia están excluidas. Más detalles en cómo exigir MFA resistente al phishing.
Las fechas que marcan su plazo
| Fecha | Qué ocurre | Qué significa para la preparación |
|---|---|---|
| 1 de septiembre de 2026 | Passkeys habilitadas por defecto para los usuarios de SMS y voz; la campaña de registro pasa a estar administrada por Microsoft | Los usuarios ya están recibiendo avisos. Asegúrese de que su política y sus comunicaciones estén listas. |
| 30 de octubre de 2026 | Proveedores de telefonía administrados por el cliente disponibles en Microsoft Security Store | Decida qué usuarios, si es que hay alguno, necesitan realmente SMS o voz. |
| 1 de febrero de 2027 | Se retiran SMS y voz proporcionados por Microsoft para la mayoría de los usuarios | Los usuarios que solo tienen SMS o voz deben registrar una passkey para continuar. |
| 1 de julio de 2027 | El retiro se extiende a los administradores globales y a los usuarios externos | Los administradores y los invitados necesitan su propio plan. |
Dónde suelen atascarse las organizaciones
- Aplicar antes del registro. Las passkeys no se pueden registrar desde la interrupción del Acceso condicional, por lo que los usuarios que no tienen una quedan bloqueados.
- Sin plan para dispositivos compartidos. Una passkey en el teléfono no encaja en un equipo compartido de mostrador.
- Inspección de red. La inspección TLS en los endpoints de autenticación entre dispositivos impide el inicio de sesión mediante código QR.
- Invitados olvidados. Los usuarios externos solo pueden cumplir la MFA resistente al phishing en su tenant de origen, y únicamente si usted confía en su MFA en la configuración de acceso entre tenants.
Evalúe su puntuación
- 7 u 8 respuestas afirmativas: está preparado para aplicar la política por oleadas. Empiece por los administradores.
- De 4 a 6 respuestas afirmativas: resuelva primero el registro y las excepciones; todavía tiene tiempo antes del 1 de febrero de 2027.
- 3 o menos: comience con la fase de descubrimiento este mes. Sin un plan, el aviso de bloqueo se convertirá en su plan de migración.
Cómo le ayuda Synergy Advisors
Nuestros expertos en seguridad pueden realizar esta evaluación con usted, elaborar el plan y ejecutarlo. Conozca más sobre nuestra oferta Passwordless y el plan completo de migración de SMS a passkeys.
Fuentes
- Passkeys por defecto y retiro de la autenticación por SMS y voz proporcionada por Microsoft Microsoft Learn
- Microsoft Entra SMS and voice usage analyzer (GitHub) GitHub
- Habilitar passkeys (FIDO2) en Microsoft Entra ID Microsoft Learn
- Registrar una passkey en Microsoft Authenticator Microsoft Learn
- Configurar un Temporary Access Pass Microsoft Learn
- Ejecutar una campaña de registro para configurar passkeys o Microsoft Authenticator Microsoft Learn
- Cómo funcionan los niveles de autenticación del Acceso condicional Microsoft Learn
- Niveles de autenticación para usuarios externos Microsoft Learn
Preguntas frecuentes
¿Cómo sé qué usuarios siguen usando SMS o voz?
Ejecute el script SMS and voice usage analyzer de Microsoft y revise el informe de actividad de los métodos de autenticación en el centro de administración de Microsoft Entra. Cualquier resultado distinto de cero significa que su organización está dentro del alcance.
¿Necesitamos llaves de seguridad FIDO2 para todos?
No. La mayoría de los empleados pueden usar passkeys en su teléfono o Windows Hello for Business. Las llaves de seguridad son la mejor opción para los administradores, los dispositivos compartidos y los usuarios sin teléfono corporativo.
¿Qué es un Temporary Access Pass?
Es un código de acceso de duración limitada que emite un administrador para que un usuario pueda iniciar sesión y registrar una passkey sin tener ningún método previo. Puede ser de un solo uso y dura entre 10 minutos y 30 días.
¿Podemos mantener SMS para algunos usuarios?
Sí, mediante un proveedor de telefonía administrado por el cliente en Microsoft Security Store. Mantenga la lista corta y documentada.