

El MFA por SMS y por voz se retira el 1 de febrero de 2027.
Quien tenga el teléfono como único método quedará bloqueado al iniciar sesión, sin alternativa. Nuestros expertos identifican a quién afecta en su tenant, llevan a cada usuario a métodos resistentes al phishing y demuestran que funcionó.
El SMS y la voz ya no se aceptan como MFA.
Dos fechas, un solo plazo
Conocer las fechas es fácil. Saber a quién afecta en su propio tenant, no tanto.
Passkey como método predeterminado
A medida que el despliegue llega al tenant, los usuarios habilitados para SMS o voz quedan habilitados para passkeys y se les pide registrar una en su siguiente MFA. El inicio de sesión no se bloquea.
Aplicación obligatoria
Se retiran el SMS y la voz. El registro pasa a ser obligatorio para todos los usuarios afectados, y quienes no tengan un método conforme no podrán iniciar sesión.
El nuevo estándar
Los usuarios nuevos registran un método resistente al phishing desde su incorporación, sin volver nunca al SMS ni a la devolución de llamada.
El aviso de passkey es una campaña de registro: su tenant puede habilitarla, limitar su alcance o deshabilitarla en cualquier momento antes de la fecha límite, empezando por un grupo piloto.
Qué se acepta y qué está en riesgo
La gestión del cambio, el registro de los usuarios y la configuración son el trabajo que hay entre hoy y el nuevo estándar.
Todos los métodos siguen funcionando
- Resistentes al phishing: passkeys, FIDO2, Windows Hello, Authenticator
- Vulnerables al phishing: SMS, llamada de voz, código de un solo uso por correo, solo contraseña
SMS y llamada de voz
- Impacto en el negocio: los usuarios cuyo único método es el teléfono quedan bloqueados
- Sin alternativa: la mesa de ayuda no podrá ofrecer una solución provisional una vez empiece la aplicación
Lo que se mantiene
- Resistentes al phishing: passkeys, llaves FIDO2, Windows Hello for Business
- Authenticator: notificaciones con coincidencia de números e inicio de sesión sin contraseña
No todo MFA resiste el phishing
El método más débil fija el nivel de seguridad real de la cuenta, y los atacantes siempre lo eligen. Temporary Access Pass es un método de arranque para la incorporación y la recuperación.
Cuatro paquetes, un camino claro
Empiece con una revisión gratuita de su tenant y escale hasta un despliegue completo. Todos los paquetes se ejecutan en su tenant de producción y siguen nuestro recorrido de E-xperiences.
Readiness Free
Establezca la línea base sin costo
- Descubrimiento y revisión de la configuración de Microsoft Entra
- Buenas prácticas para los métodos de autenticación
- Informe Passwordless Readiness
- Sesión de hallazgos y recomendaciones (hasta 2 horas)
Readiness Essentials
Corrija las brechas críticas y empiece el registro
- Revisión de la configuración y transferencia de conocimiento para los equipos de TI
- Despliegue del agente Passwordless Readiness
- Registro de métodos resistentes al phishing para los usuarios de SMS y voz
- Limpieza de métodos débiles y de las políticas de acceso condicional e Identity Protection
Readiness Standard
Extienda passwordless a toda la organización
- Todo lo incluido en Essentials
- Oleadas de incorporación, resolución de incidencias, recuperación e informes
- Nuevo registro para los perfiles incompletos
- Micro-Visor Passwordless para la adopción de los usuarios finales
Readiness Advanced
Complete el despliegue con transferencia de conocimiento
- Todo lo incluido en Standard
- Agente de adopción y campañas para todos los empleados
- Windows Hello, passkeys, Temporary Access Pass y llaves FIDO2
- De 6 a 8 horas de transferencia de conocimiento y guías para usuarios finales y administradores
Registro más rápido, menos tickets
Nuestra propia tecnología E-Suite hace el trabajo pesado, para que el cambio llegue a todos los usuarios con un menor costo.
Readiness Report
Una vista de solo lectura de su estado actual: usuarios en riesgo, uso real de SMS y voz y brechas en el acceso condicional, en HTML y PDF.
Puntuación y hoja de ruta
Una puntuación de preparación y una hoja de ruta ordenada por oleadas, con un caso de negocio que cuantifica el ahorro en mesa de ayuda y licencias.
Agentes Readiness y Adoption
Un agente para administradores que responde quién pierde el acceso y qué cambió, y un agente en Teams que acompaña a cada empleado hasta que termina.
Micro-Visor Passwordless
Orientación dentro de Teams y gestión en autoservicio de los métodos de autenticación, con campañas dirigidas a los usuarios que aún deben actuar.
Configurado no significa adoptado. La adopción es un comportamiento de los usuarios, y solo los informes la demuestran.
Prepárese para la retirada del SMS y la voz
Orientación práctica de nuestros expertos en seguridad: qué cambia para sus usuarios, cómo prepararse y cómo exigir MFA resistente al phishing.
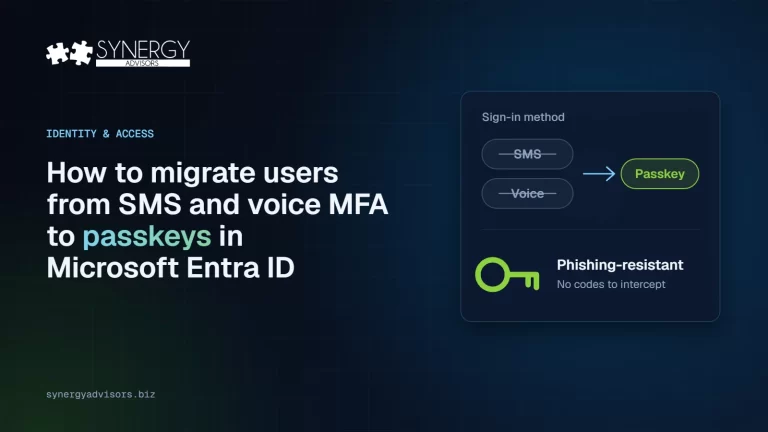
Cómo migrar a los usuarios del MFA por SMS y voz a passkeys en Microsoft Entra ID
Para retirar el MFA por SMS y voz en Microsoft Entra ID, identifique quién sigue dependiendo de ellos, habilite las passkeys, lance una campaña de registro, cubra todos los dispositivos y exija MFA resistente al phishing por oleadas.
Leer la guía (en inglés)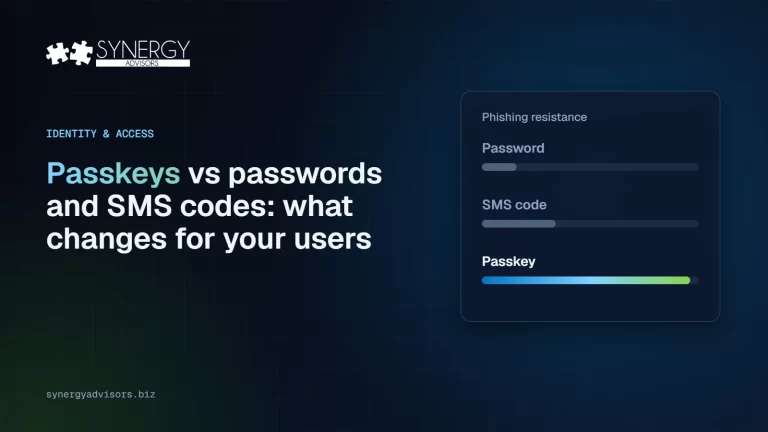
Passkeys frente a contraseñas y códigos SMS: qué cambia para sus usuarios
Una passkey sustituye la contraseña o el código SMS por una clave criptográfica que nunca sale del dispositivo del usuario y solo funciona en el sitio web legítimo, así que no se puede robar con phishing, adivinar ni reutilizar.
Leer la guía (en inglés)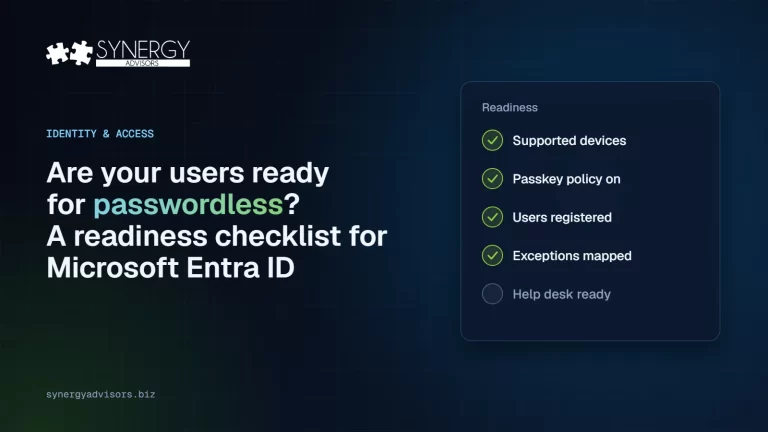
¿Están listos sus usuarios para passwordless? Lista de comprobación para Microsoft Entra ID
Su organización está lista para passwordless cuando sabe quién sigue usando SMS o voz, cada perfil tiene una passkey compatible, los dispositivos cumplen las versiones mínimas, la recuperación está definida y la aplicación puede ejecutarse primero en modo de solo informe.
Leer la guía (en inglés)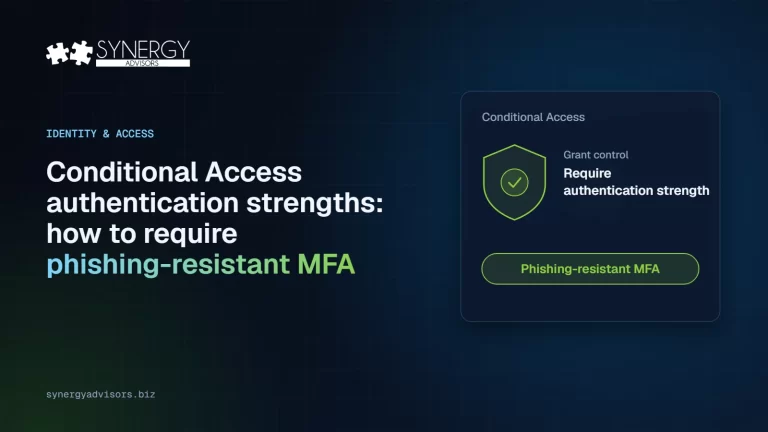
Solidez de la autenticación en el acceso condicional: cómo exigir MFA resistente al phishing
La solidez de la autenticación permite que el acceso condicional exija métodos de inicio de sesión concretos. Use la solidez integrada de MFA resistente al phishing, pruébela en modo de solo informe y despliéguela por oleadas para dejar de aceptar SMS y voz en los accesos sensibles.
Leer la guía (en inglés)Soluciones en acción
Vea cómo funciona cada solución en una breve presentación de nuestros expertos. Empiece por la evaluación que muestra a quién afecta el cambio en su tenant.
Passwordless antes del 1 de febrero de 2027: ¿están listos sus usuarios de Entra ID?
Una evaluación estructurada de la postura de autenticación de su Microsoft Entra ID, basada en evidencias de su propio tenant. Se ejecuta en su entorno y sus datos siguen bajo su control.
- A quién afectará
- Qué brechas importan más
- Cuál es el impacto
- Qué mejorar primero
Pase a sus usuarios del SMS y la voz a passwordless, dentro de Microsoft Teams
Configurado no significa adoptado. Micro-Visor Passwordless identifica quién sigue iniciando sesión con SMS o voz y lo lleva a passwordless, directamente en Microsoft Teams.
- Identifique a los usuarios de SMS y voz
- Recuérdeselo en Teams
- Corrija los métodos a escala
- Autoservicio para los usuarios
Preguntas frecuentes
Ya tenemos MFA. ¿No es suficiente?
El MFA demuestra un segundo factor, pero no que el sitio sea legítimo: las notificaciones y los códigos pueden retransmitirse en tiempo real. Los métodos resistentes al phishing, como las passkeys, están vinculados al dominio y al dispositivo, así que no queda ningún secreto que robar o reutilizar.
¿Qué pasa si un usuario pierde su teléfono?
Cada usuario registra al menos dos métodos, así que perder el teléfono supone volver a registrarse, no quedarse bloqueado. Un Temporary Access Pass restablece el acceso en minutos, con tiempo limitado y totalmente auditado.
¿Podemos controlar los avisos de passkey que los usuarios ya están viendo?
Sí. El aviso es una campaña de registro que su tenant puede habilitar, limitar a un grupo piloto o deshabilitar en cualquier momento antes de la fecha límite, para preparar antes la comunicación y el soporte.
¿Y los trabajadores de primera línea o los usuarios sin teléfono?
Las llaves de seguridad FIDO2, Windows Hello for Business y los certificados cubren a los usuarios de equipos compartidos, de primera línea o sin teléfono, sin depender de teléfonos personales.
¿Por qué actuar ahora?
Los métodos débiles se retiran según un calendario publicado, así que el cambio llegará con o sin plan. La mayoría de las capacidades ya están licenciadas; el valor está en activarlas y gobernarlas antes de la fecha límite.
Prepárese antes del 1 de febrero de 2027
Empiece con una revisión de preparación gratuita. Un experto en identidad de Synergy Advisors confirmará el alcance con usted.
Comparta su contextoUsuarios, métodos de autenticación, licenciamiento y plazos.
Reciba una recomendaciónEl paquete o la etapa de madurez adecuados, con su alcance y cómo continuar.
Adelántese a la fecha límiteEn inglés o en español, de forma presencial o remota.