


Respuesta breve: para migrar a los usuarios de la autenticación multifactor (MFA) por SMS y voz a passkeys (llaves de acceso) en Microsoft Entra ID, identifique a todos los que aún dependen de SMS o voz, habilite Passkey (FIDO2) con perfiles de passkey, consiga que los usuarios se registren mediante una campaña de registro y un Temporary Access Pass, cierre las brechas de dispositivos, comunique el cambio con antelación y, después, exija MFA resistente al phishing por fases con Acceso condicional (Conditional Access). El SMS y la voz proporcionados por Microsoft se retiran el 1 de febrero de 2027 para la mayoría de los usuarios y el 1 de julio de 2027 para los administradores globales y los usuarios externos. A partir de esas fechas, los usuarios cuyo único método sea SMS o voz deberán registrar una passkey antes de poder seguir iniciando sesión.
Qué cambia y cuándo
Microsoft está retirando la autenticación por SMS y voz que entrega en nombre de los tenants de Microsoft Entra ID y está convirtiendo las passkeys en el método de inicio de sesión predeterminado. El cambio se aplica en todo Microsoft Entra, incluido el restablecimiento de contraseña de autoservicio (SSPR). Solo desaparece el canal proporcionado por Microsoft: las organizaciones con una necesidad normativa u operativa real pueden mantener SMS o voz a través de un proveedor de telefonía gestionado por el cliente.

| Quién | Fin del SMS y la voz proporcionados por Microsoft | Qué ocurre después de esa fecha |
|---|---|---|
| Miembros y usuarios invitados internos | 1 de febrero de 2027 | Los usuarios cuyo único método de MFA sea SMS o voz deberán registrar una passkey durante el inicio de sesión. El aviso es bloqueante. |
| Administradores globales | 1 de julio de 2027 | El mismo registro bloqueante de passkey si SMS o voz es su único método. |
| Usuarios externos (B2B) | 1 de julio de 2027 | El mismo comportamiento bloqueante. La compatibilidad con passkeys para invitados B2B está prevista para finales de 2026. |
| Usuarios trasladados a un proveedor de telefonía gestionado por el cliente | No les afecta el retiro | Mantienen SMS o voz a través del proveedor, con las tarifas del proveedor. |
| Tenants de Azure AD B2C | Fuera del alcance | Este retiro no les supone ningún cambio. |
No es posible excluirse de la aplicación. Entre el 1 de septiembre de 2026 y el 1 de febrero de 2027 puede retrasar la habilitación automática de passkeys mediante Microsoft Graph, pero las fechas de retiro y el aviso bloqueante se aplican de todos modos.
Qué cambió ya el 1 de septiembre de 2026
Si su tenant tenía usuarios habilitados para SMS o voz, el 1 de septiembre de 2026 cambiaron tres cosas de forma automática:
- Esos usuarios quedaron habilitados para passkeys en la directiva de métodos de autenticación (Authentication methods policy), dentro de un perfil de passkey que permite todos los tipos de passkey.
- La campaña de registro pasó al estado Microsoft managed, de modo que se invita a los usuarios a registrar una passkey después de su siguiente inicio de sesión con MFA.
- De forma predeterminada, la invitación se puede posponer sin límite. Hasta el 1 de febrero de 2027 los usuarios pueden aplazarla; después de esa fecha, el aviso ya no se podrá omitir para los usuarios que solo tengan SMS o voz.
Dicho de otro modo, sus usuarios ya están viendo avisos de passkeys. La cuestión es si usted dirige la migración o deja que la fecha límite lo haga por usted.
Un plan de migración en seis partes
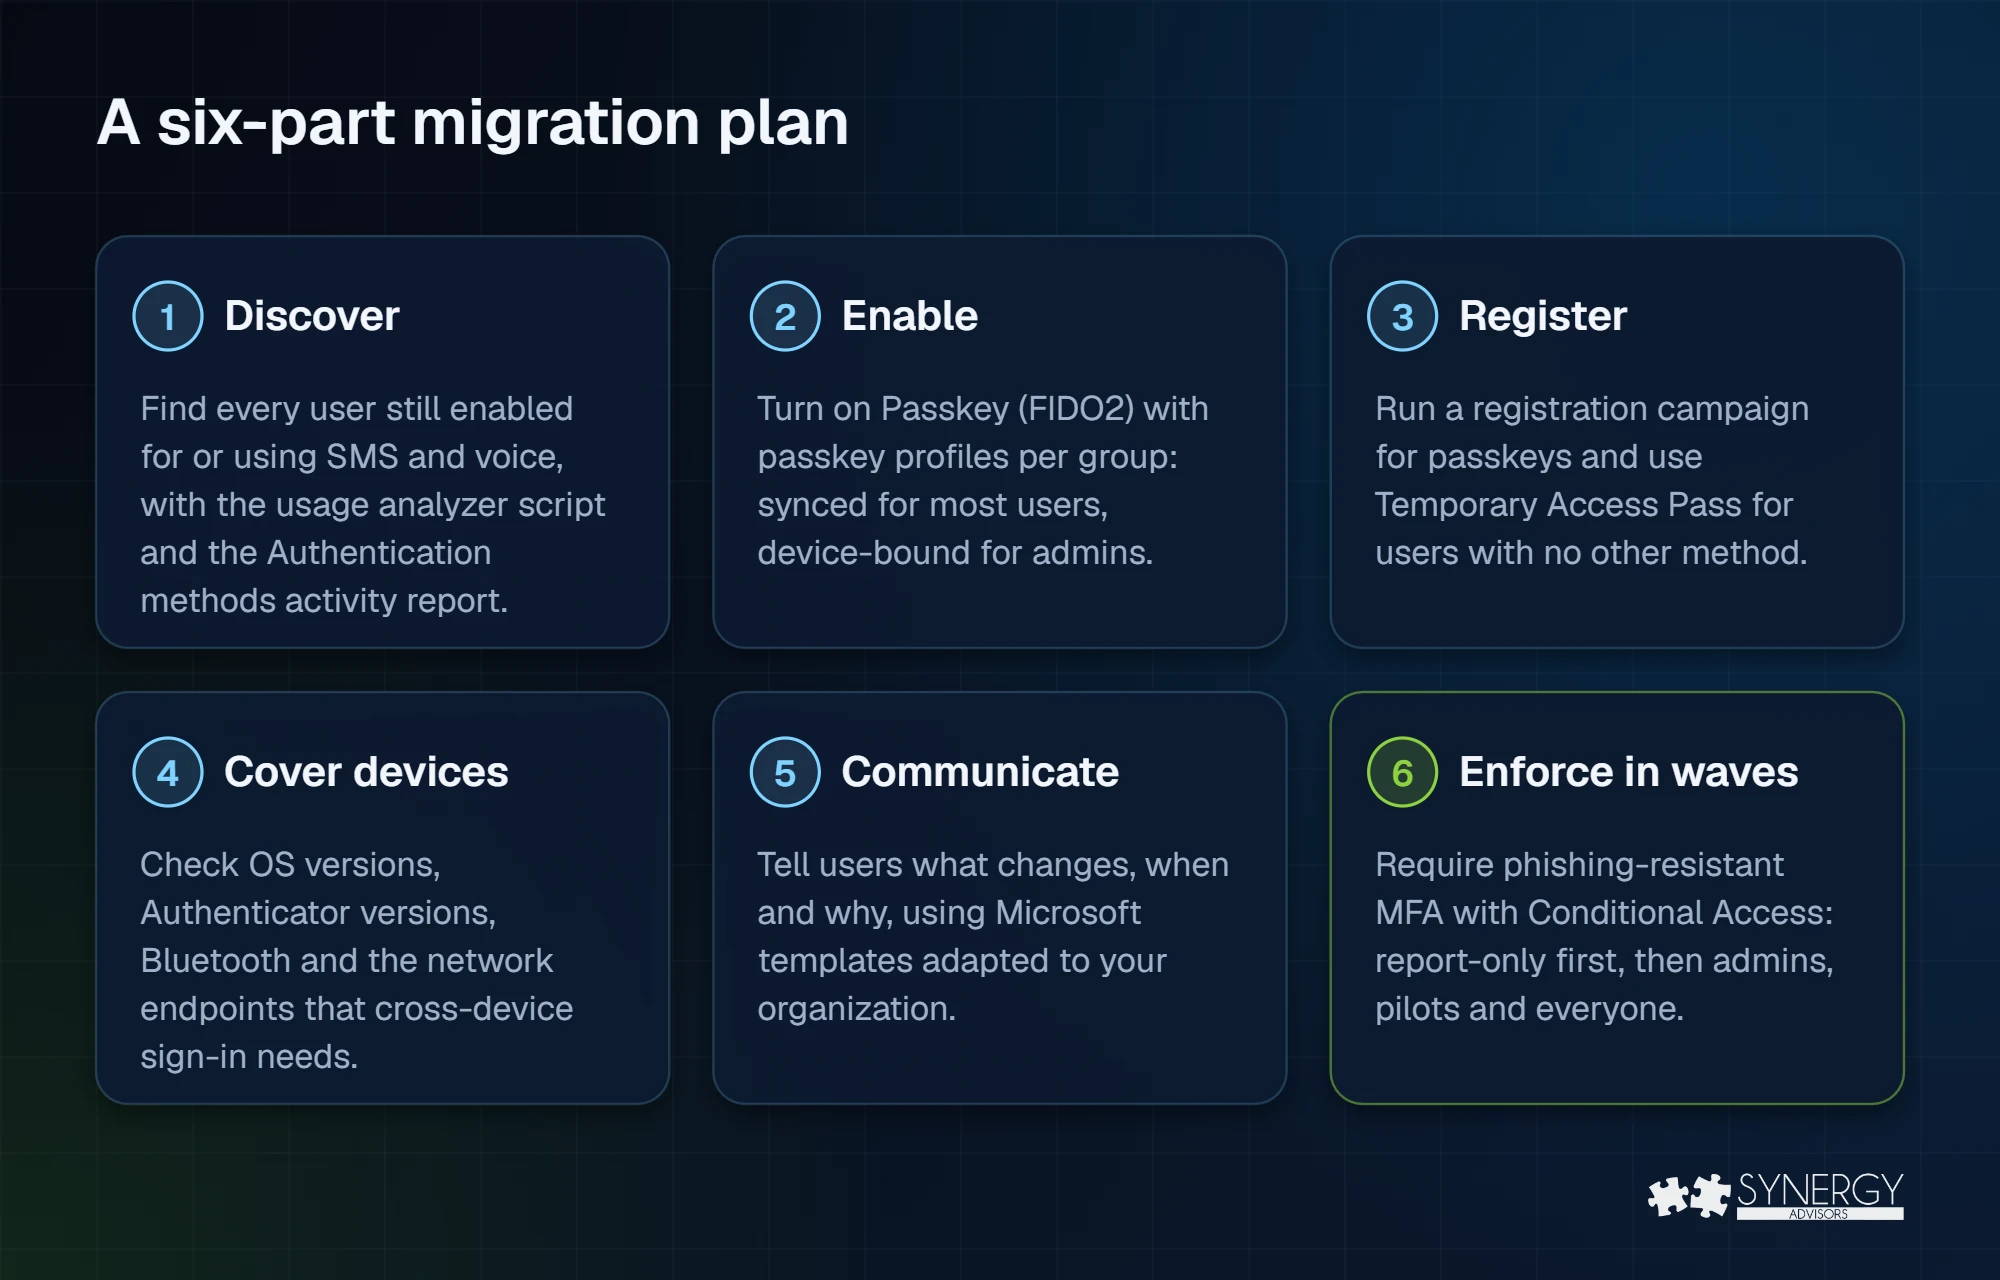
1. Identifique quién depende todavía de SMS o voz
Empiece por los datos, no por suposiciones. Microsoft publica un script de PowerShell, el analizador de uso de SMS y voz (SMS and voice usage analyzer), que enumera los usuarios habilitados para SMS o voz y muestra si realmente los utilizan. Se ejecuta con el rol Global Reader, Authentication Policy Administrator o Security Reader. Cualquier resultado distinto de cero significa que su organización está dentro del alcance.
Compleméntelo con el informe de actividad de métodos de autenticación del centro de administración de Microsoft Entra (Entra ID > Authentication methods > Activity) o consulte los detalles de registro directamente desde Microsoft Graph:
GET https://graph.microsoft.com/v1.0/reports/authenticationMethods/userRegistrationDetails
    ?$select=userPrincipalName,methodsRegistered,isMfaCapable,isPasswordlessCapable
Divida el resultado en tres grupos: usuarios que solo tienen SMS o voz (máxima prioridad), usuarios que tienen SMS además de otro método y usuarios que ya están preparados para trabajar sin contraseña.
2. Habilite las passkeys con el perfil adecuado para cada grupo
Abra Entra ID > Authentication methods > Policies > Passkey (FIDO2) con el rol Authentication Policy Administrator. Los perfiles de passkey le permiten aplicar reglas distintas a grupos distintos; se admiten hasta tres perfiles, incluido el predeterminado. Cada perfil define:
| Configuración | Qué controla | Elección habitual |
|---|---|---|
| Tipos de passkey | Vinculadas al dispositivo, sincronizadas o ambas | Ambas para la mayoría de los empleados; solo vinculadas al dispositivo para los administradores |
| Exigir atestación (Enforce attestation) | Aceptar solo autenticadores que acrediten su marca y modelo | Sí para los administradores; las passkeys sincronizadas no admiten atestación |
| Restricciones de claves (AAGUID) | Permitir o bloquear modelos concretos de autenticador | Incluir en la lista de permitidos Microsoft Authenticator y sus llaves de seguridad aprobadas para los roles con privilegios |
Mantenga activada la opción Allow self-service set up para que los usuarios puedan registrarse en Security info sin abrir un ticket. Si necesita la comparación completa entre los dos tipos de passkey, consulte Passkeys frente a contraseñas y códigos SMS.
3. Consiga que todos los usuarios se registren
La campaña de registro (Entra ID > Authentication methods > Registration campaign) es la palanca principal. Puede dejarla en Microsoft managed o cambiarla a Enabled para controlarla usted mismo: seleccione Passkey (FIDO2) como método objetivo, elija cuántos días puede posponerla un usuario (de 0 a 14) y limite los aplazamientos a tres, tras lo cual el registro es obligatorio. Diríjala primero al grupo de usuarios de SMS y voz.
Los usuarios que no tienen otro método, las nuevas incorporaciones y cualquier persona que haya perdido su teléfono necesitan una forma segura de acceder. Emita un Temporary Access Pass (TAP): un código de acceso de duración limitada, configurable de 10 minutos a 30 días (una hora de forma predeterminada), que puede ser de un solo uso. Con un TAP de un solo uso, el usuario debe completar el registro de la passkey en los 10 minutos siguientes al inicio de sesión.
Las passkeys no se pueden registrar desde la interrupción de registro de Acceso condicional. Los usuarios deben registrarlas antes mediante Security info, Microsoft Authenticator o la campaña de registro. Por eso el registro tiene que preceder a la aplicación obligatoria.
4. Cierre las brechas de dispositivos antes de que se conviertan en tickets
- Teléfonos: las passkeys en Microsoft Authenticator requieren iOS 17 o posterior y Android 14 o posterior (se recomienda Android 15). Para admitir tanto passkeys sincronizadas como vinculadas al dispositivo, se necesita Authenticator 6.8.37 en iOS y 6.2507.4749 en Android, o versiones posteriores.
- Inicio de sesión entre dispositivos: registrarse o iniciar sesión desde un equipo con un teléfono requiere conexión a internet y Bluetooth en ambos dispositivos.
- Red: permita, sin inspección TLS,
cable.ua5v.compara Android ycable.auth.com,app-site-association.cdn-apple.comyapp-site-association.networking.applepara iOS. - Equipos: Windows Hello for Business en los dispositivos Windows administrados elimina por completo el teléfono del inicio de sesión diario.
- Sin teléfono: llaves de seguridad FIDO2 para el personal de primera línea, las estaciones de trabajo compartidas y los usuarios que no pueden o no quieren usar un teléfono personal.
5. Comunique antes de aplicar
La mayor parte de la fricción en una migración es un problema de comunicación. Microsoft ofrece plantillas para usuarios finales para correo electrónico, Teams y publicaciones en la intranet en aka.ms/mfatemplates. Una cadencia sencilla funciona bien: un anuncio cuatro semanas antes de la aplicación, un recordatorio con una guía de dos minutos una semana antes y un mensaje el mismo día con la vía de contacto del servicio de asistencia. Explique el porqué en una sola línea: las passkeys son más rápidas que los códigos y no se pueden suplantar mediante phishing.
6. Exija MFA resistente al phishing por fases
Cuando el nivel de registro sea alto, exija MFA resistente al phishing con una intensidad de autenticación (authentication strength) de Acceso condicional. Ejecute la directiva en modo de solo informe y, después, actívela para los administradores, los grupos piloto y, por último, para todos. Excluya dos cuentas de acceso de emergencia que utilicen su propio método resistente al phishing y genere una alerta cada vez que se usen. El diseño completo de la directiva se explica en Intensidades de autenticación de Acceso condicional: cómo exigir MFA resistente al phishing.
¿Qué ocurre con los usuarios que realmente necesitan SMS o voz?
Algunos usuarios tienen una necesidad legítima de un canal telefónico fuera de banda, por ejemplo por motivos normativos o porque trabajan en entornos donde ningún otro método es viable. Para ellos, Microsoft habilitará proveedores de telefonía gestionados por el cliente en Microsoft Security Store, configurables a partir del 30 de octubre de 2026. Los primeros proveedores son Soprano y Telesign, y los precios varían según el proveedor y la región.
Si configura un proveedor y traslada a esos usuarios antes de su fecha de retiro, no recibirán el aviso bloqueante de passkey. Mantenga esta lista reducida y revísela: cada usuario que deja en SMS es un usuario que todavía puede ser víctima de phishing.
Errores habituales que debe evitar
- Aplicar antes de registrar. La directiva bloquea a los usuarios sin passkey, y estos no pueden registrarla desde la interrupción.
- Olvidarse de SSPR. El retiro también afecta al restablecimiento de contraseña por SMS o voz. Revise al mismo tiempo sus métodos de SSPR.
- Un único perfil para todos. Los administradores merecen passkeys vinculadas al dispositivo con atestación; para la mayoría de los empleados son más adecuadas las passkeys sincronizadas.
- Ignorar a los invitados. Los usuarios externos siguen la fecha del 1 de julio de 2027 y dependen de su configuración de confianza entre tenants.
- Dejar fuera al servicio de asistencia. La recuperación con Temporary Access Pass necesita un guion documentado de verificación de identidad antes del primer día.
Cómo le ayuda Synergy Advisors
Nuestros expertos en seguridad ejecutan esta migración de principio a fin: medimos quién depende de SMS y voz, diseñamos los perfiles de passkey y el Acceso condicional, preparamos las comunicaciones y la recuperación, y aplicamos los cambios por fases sin dejar a nadie sin acceso. Conozca más sobre nuestros servicios de Secure Access y nuestra oferta Passwordless, o compruebe su punto de partida con la lista de verificación de preparación para passwordless.
Fuentes
- Passkeys de forma predeterminada y retiro de la autenticación por SMS y voz proporcionada por Microsoft Microsoft Learn
- Preguntas frecuentes sobre el retiro del SMS y la voz proporcionados por Microsoft Microsoft Learn
- Microsoft Entra SMS and voice usage analyzer (GitHub) GitHub
- Habilitar passkeys (FIDO2) en Microsoft Entra ID Microsoft Learn
- Ejecutar una campaña de registro para configurar passkeys o Microsoft Authenticator Microsoft Learn
- Configurar un Temporary Access Pass Microsoft Learn
- Registrar una passkey en Microsoft Authenticator Microsoft Learn
- Cómo funcionan las intensidades de autenticación de Acceso condicional Microsoft Learn
- Administrar cuentas de acceso de emergencia en Microsoft Entra ID Microsoft Learn
Preguntas frecuentes
¿Cuándo dejan de funcionar la MFA por SMS y por voz en Microsoft Entra ID?
El SMS y la voz proporcionados por Microsoft se retiran el 1 de febrero de 2027 para todos los usuarios, excepto los administradores globales y los usuarios externos, que pasan a la fecha del 1 de julio de 2027. Los usuarios invitados internos siguen la fecha de febrero.
¿Qué ocurre con los usuarios que solo tienen SMS o voz?
No se quedan sin acceso. Después de su fecha de retiro deberán registrar una passkey durante el inicio de sesión antes de poder continuar. El aviso es bloqueante y no es posible excluirse de esa aplicación.
¿El retiro afecta al restablecimiento de contraseña de autoservicio?
Sí. El retiro del SMS y la voz proporcionados por Microsoft se aplica en todo Microsoft Entra, incluido SSPR, salvo que utilice un proveedor de telefonía gestionado por el cliente.
¿Las passkeys tienen un coste adicional?
No. Migrar a los usuarios del SMS y la voz proporcionados por Microsoft a passkeys no tiene coste adicional. Los proveedores de telefonía gestionados por el cliente son servicios de pago.
¿Podemos mantener SMS para algunos usuarios?
Sí, mediante un proveedor de telefonía gestionado por el cliente en Microsoft Security Store, disponible a partir del 30 de octubre de 2026. Traslade a esos usuarios antes de su fecha de retiro para evitar el aviso bloqueante.


