
Secure Access E-ntelligence: la seguridad de su identidad, medida con evidencia.
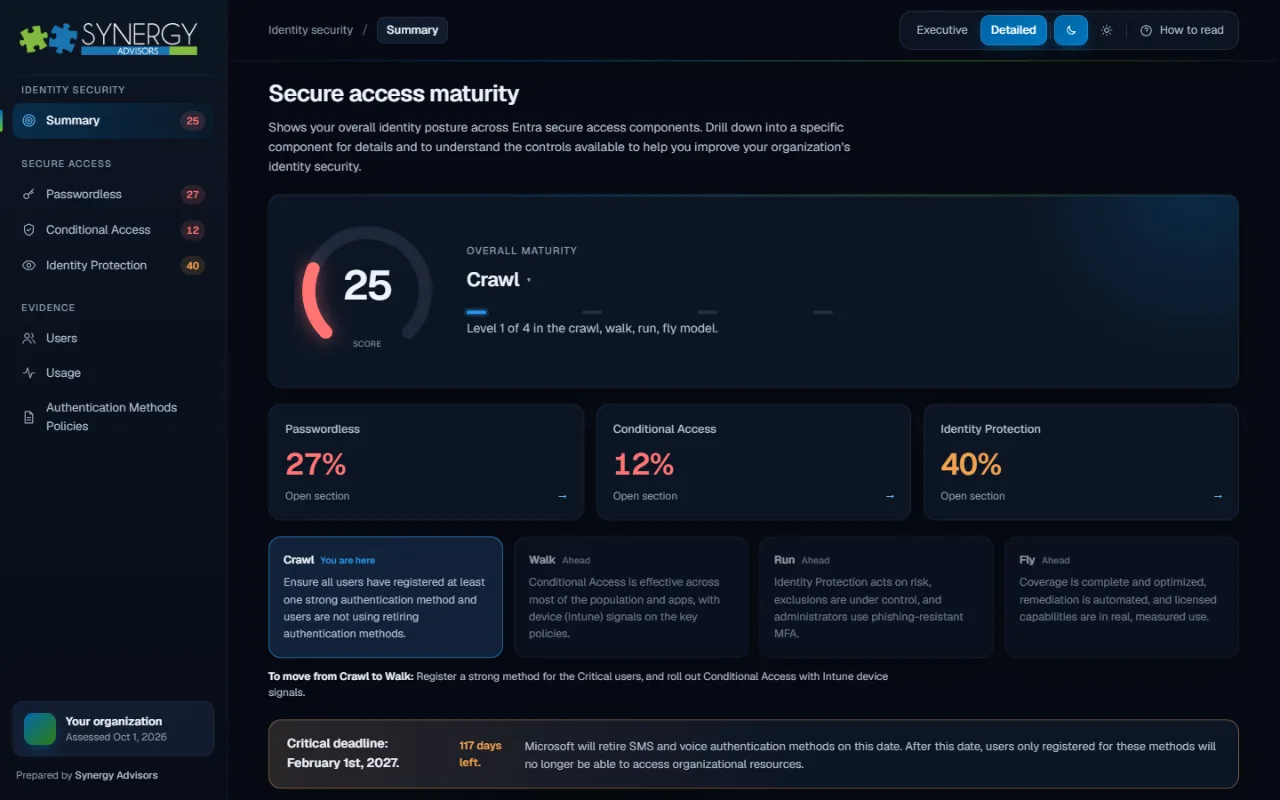
Una evaluación de su tenant de Microsoft Entra ID construida a partir de su propia actividad de inicio de sesión, registros y políticas. Muestra qué tan maduro es realmente su acceso seguro, quién no está listo para passwordless, dónde el acceso condicional deja brechas y qué acciones suben más su puntaje.
Decisiones basadas en su propio tenant
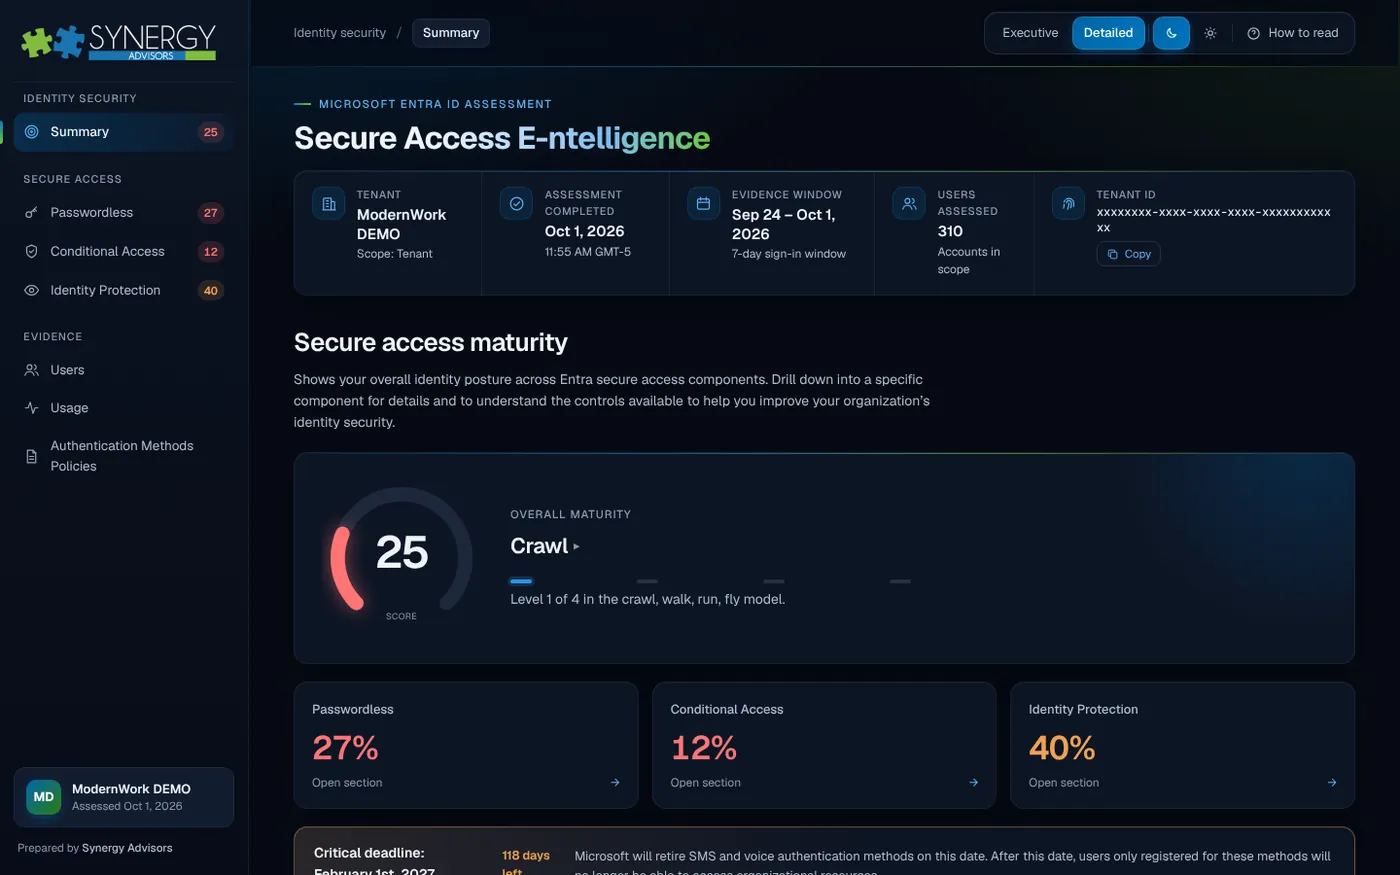
La mayoría de las hojas de ruta de identidad parten de supuestos. E-ntelligence parte de lo que sus usuarios realmente registran, usan y tienen protegido, para que la dirección y TI trabajen sobre la misma imagen.
Un solo puntaje de madurez
Crawl, walk, run o fly: un puntaje que integra passwordless, acceso condicional e Identity Protection y que la dirección puede seguir en el tiempo.
Personas, no porcentajes
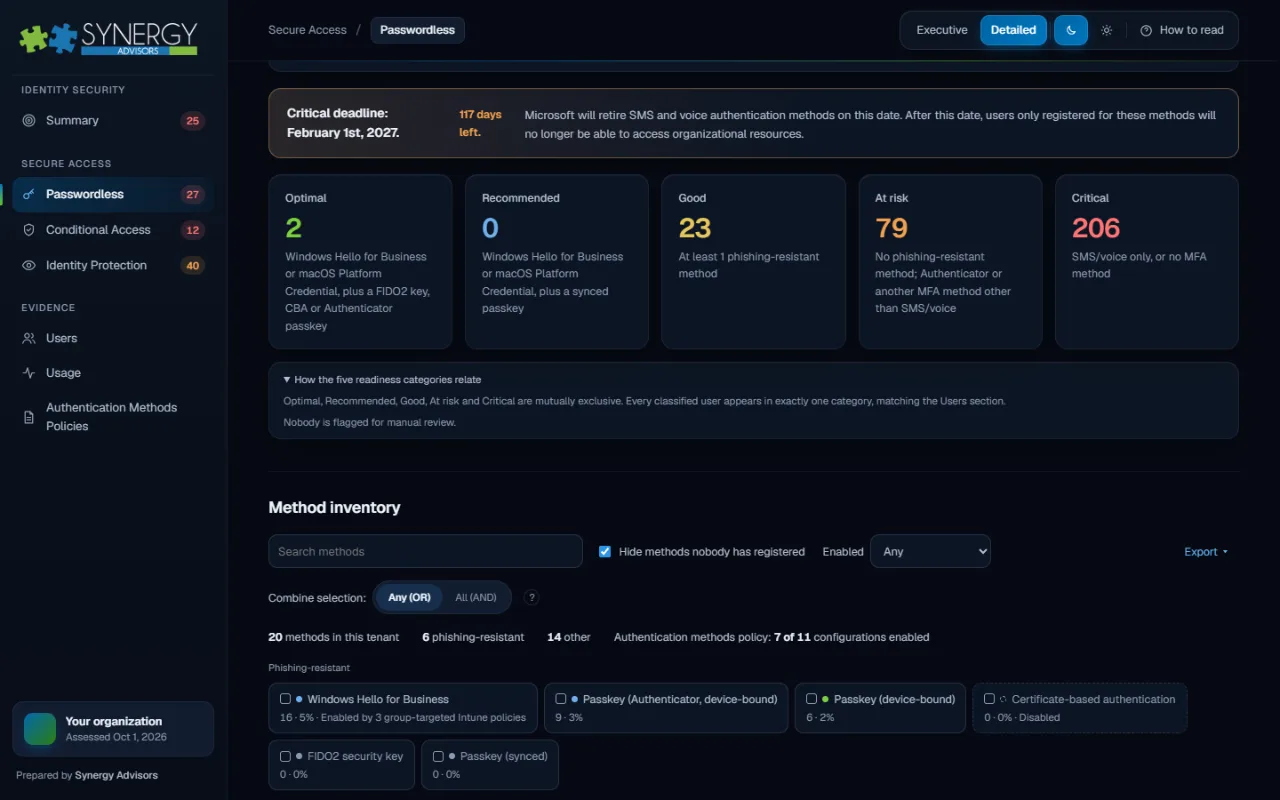
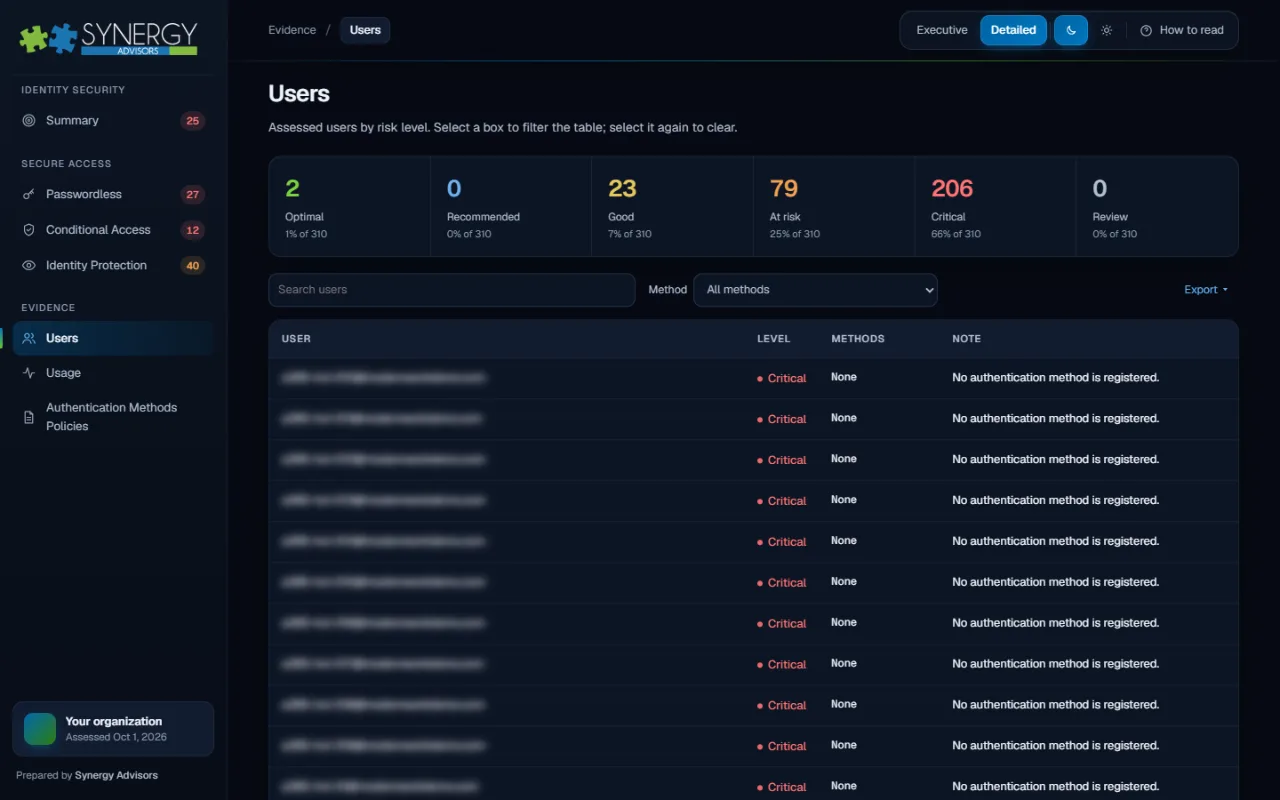
Cada usuario se ubica según su método más fuerte, para saber exactamente quién perdería el acceso cuando se retiren SMS y voz.
Brechas que importan
La cobertura por persona, aplicación y señal muestra dónde invitados, usuarios y administradores siguen expuestos.
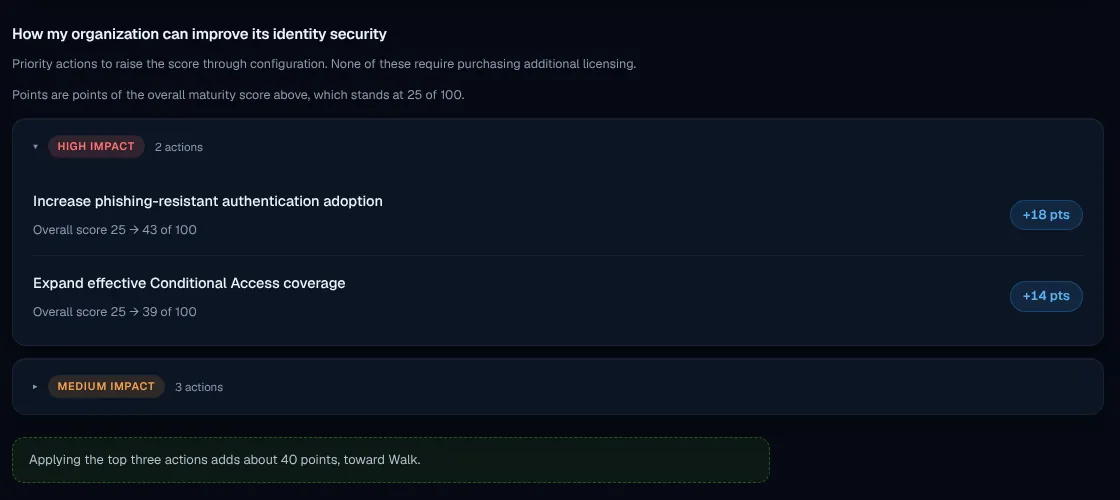
Una hoja de ruta priorizada
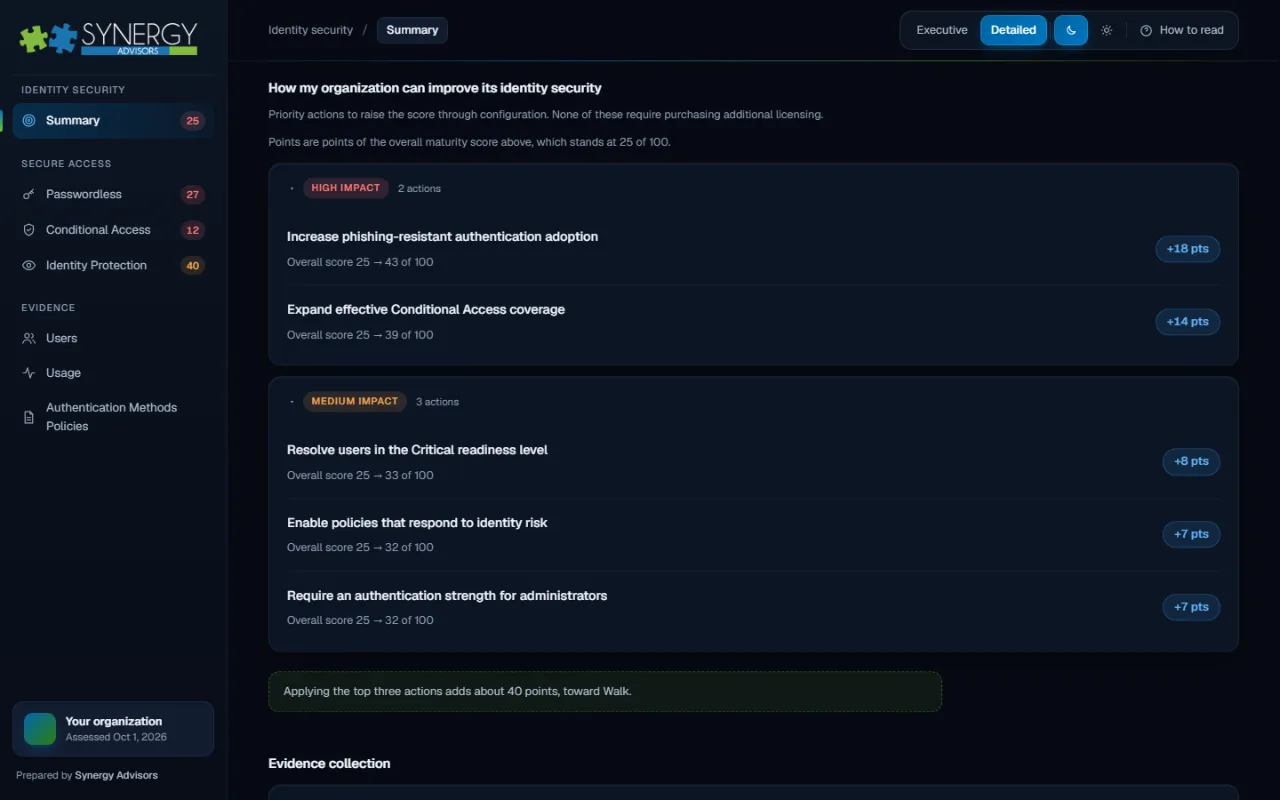
Las acciones prioritarias indican los puntos que suman a su puntaje, para invertir el esfuerzo donde realmente mueve la aguja.
Lo que E-ntelligence le muestra
Cada vista se construye con los datos de su propio tenant, lista para la dirección y para los equipos que actúan sobre ella.
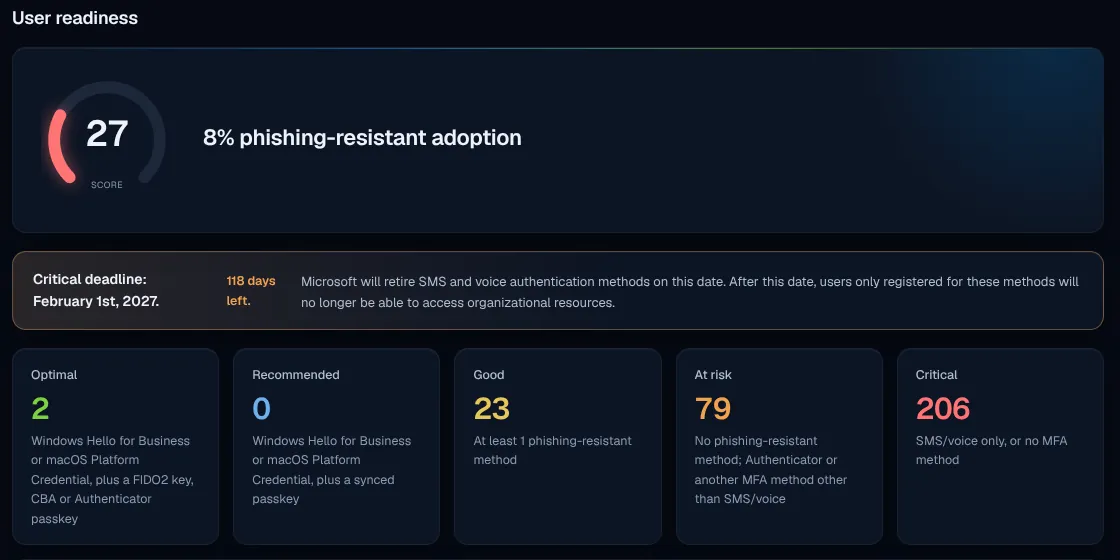
Quién está listo para el 1 de febrero de 2027 y quién no
Los usuarios se agrupan de Óptimo a Crítico según su método registrado más fuerte, junto al tiempo que queda antes de que SMS y voz dejen de funcionar para MFA.
- Usuarios críticos que dependen solo de SMS, voz o no tienen MFA
- La adopción resistente al phishing en una sola cifra medible
- Un plan de migración construido en torno a personas, no a porcentajes
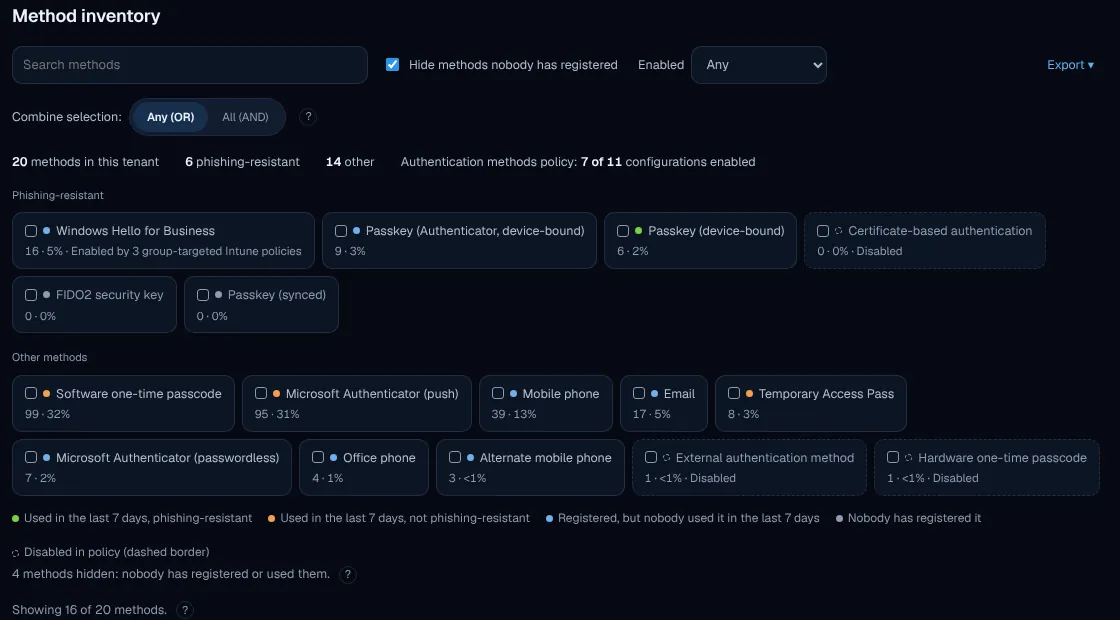
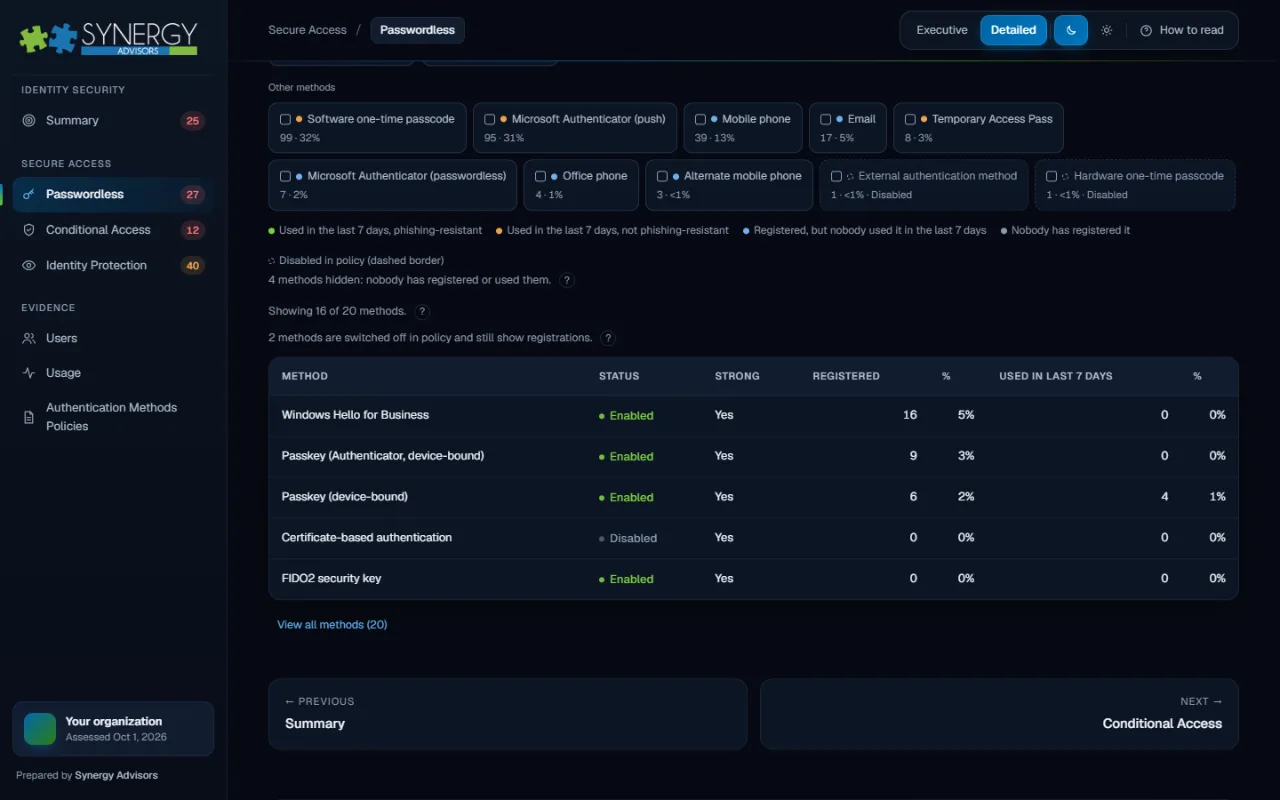
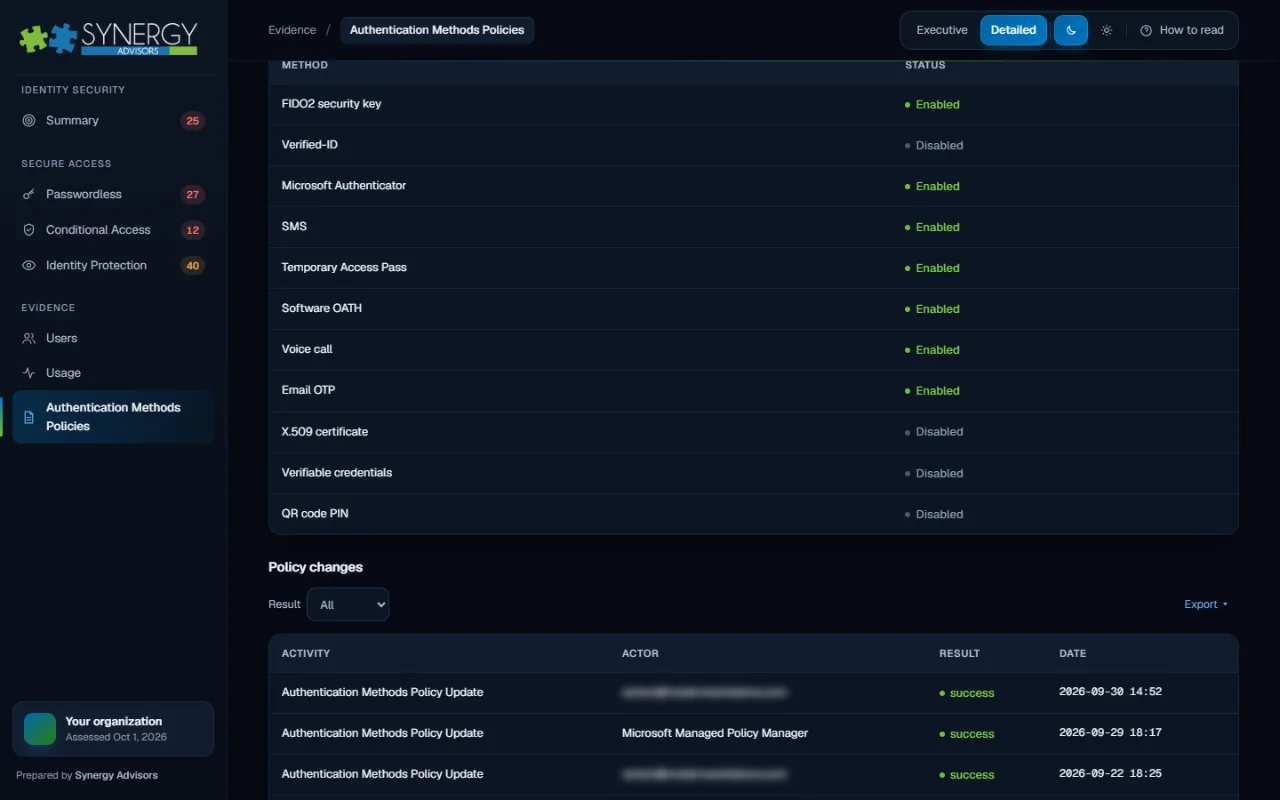
Cada método, registrado y realmente usado
Cada método de autenticación del tenant aparece con sus registros, su uso reciente y su estado en la política, separando los métodos resistentes al phishing del resto.
- Detecte métodos habilitados que nadie usa
- Vea qué opciones resistentes al phishing ya están en uso
- Retire métodos heredados conociendo el impacto
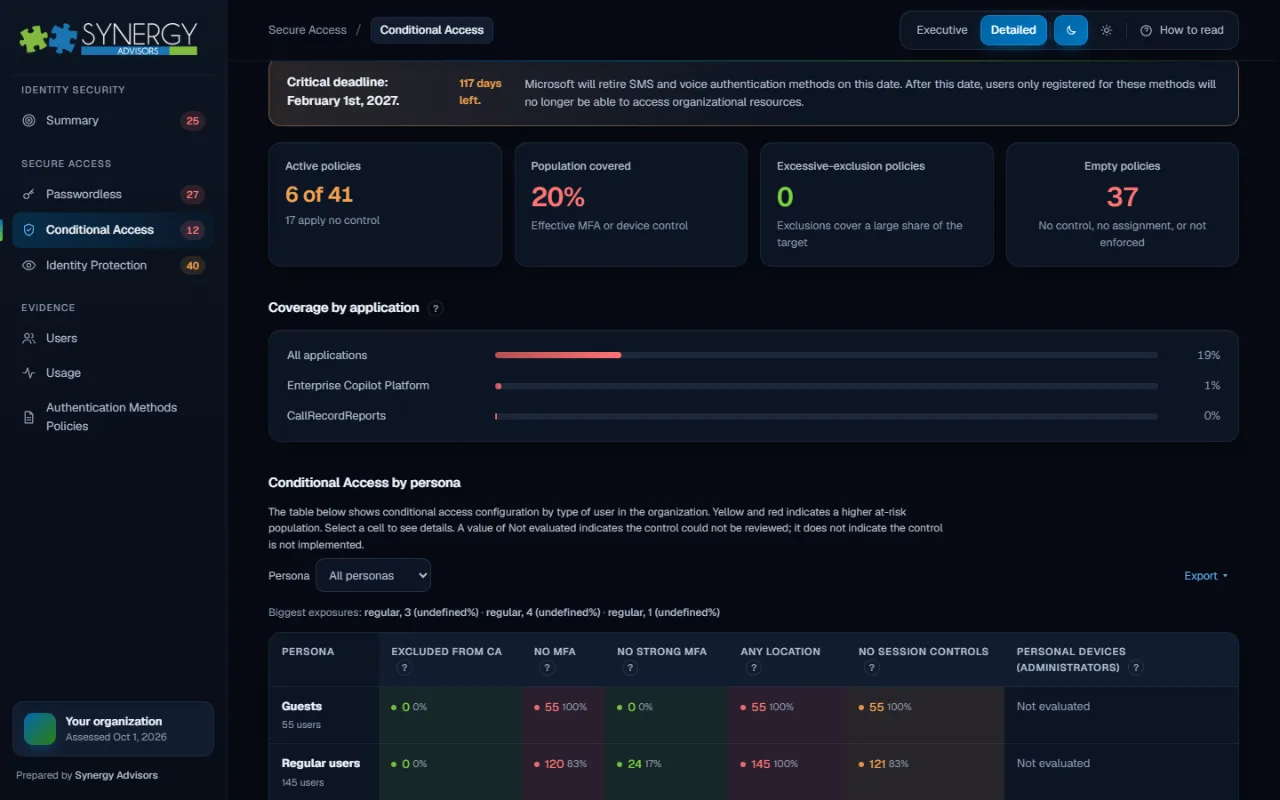
Exposición donde más importa
Las políticas pueden verse completas en el papel. E-ntelligence muestra a quién cubren realmente y dónde está apareciendo el riesgo.
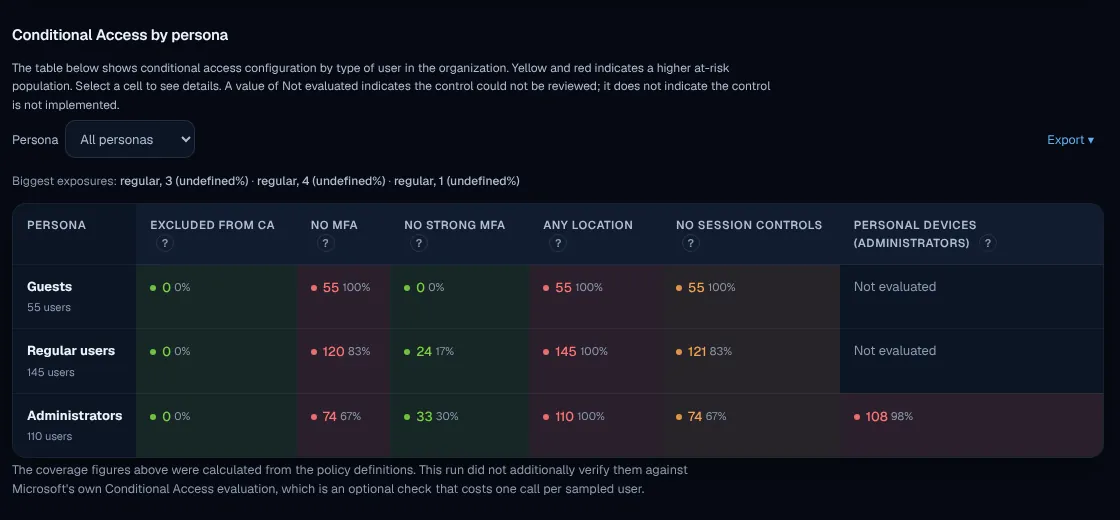
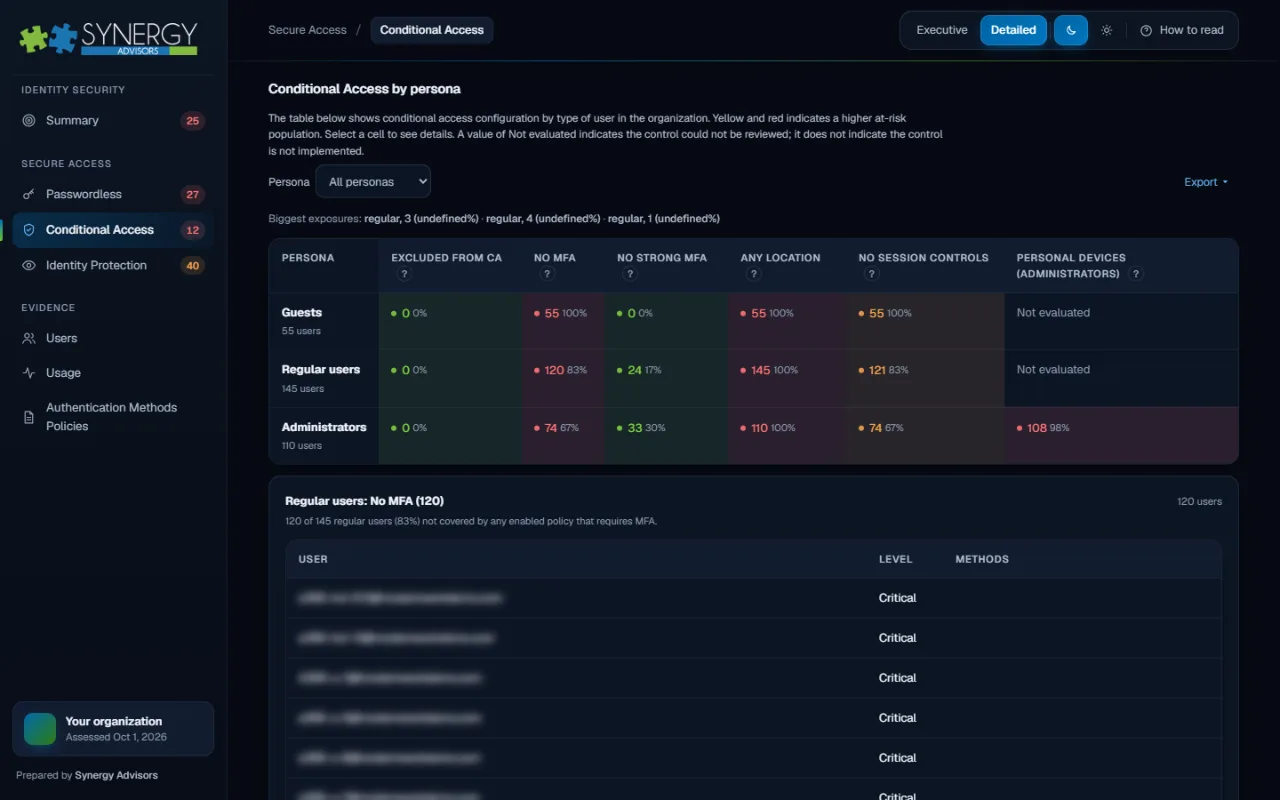
Acceso condicional por persona
Invitados, usuarios regulares y administradores lado a lado: excluidos de la política, sin MFA, sin MFA fuerte, desde cualquier ubicación o sin controles de sesión.
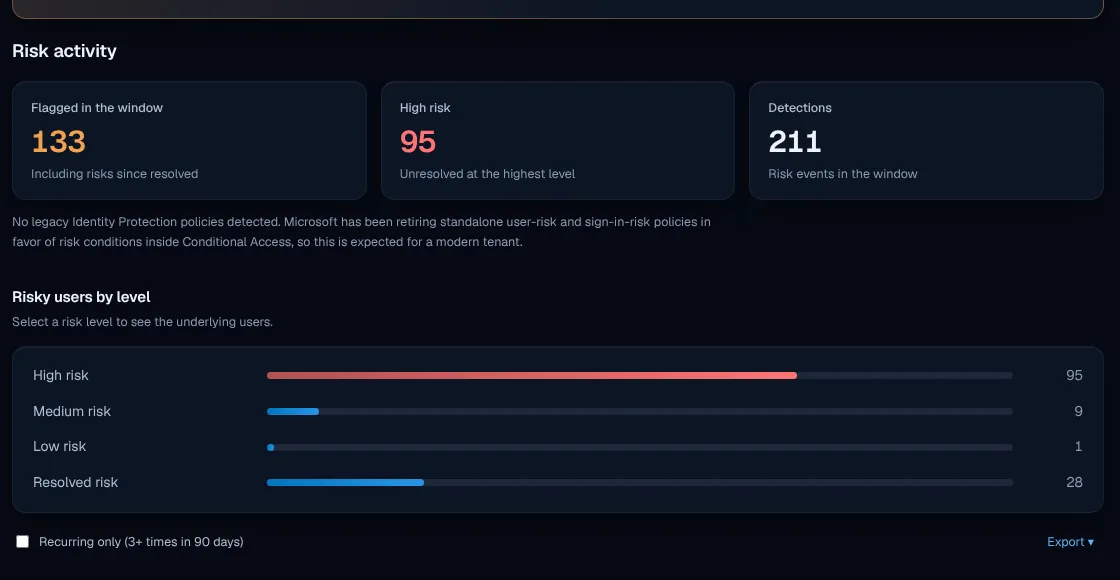
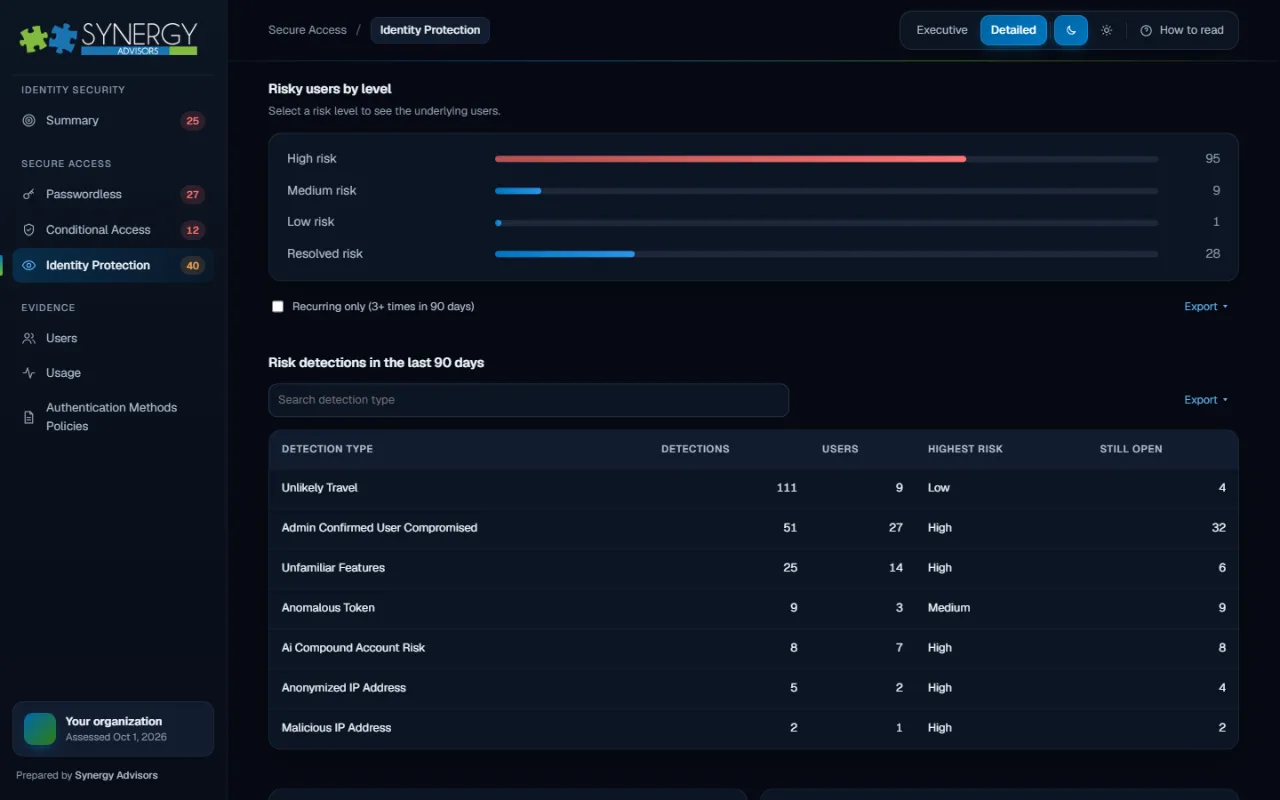
Actividad de Identity Protection
Usuarios riesgosos y detecciones en la ventana de evidencia, por nivel de riesgo, para que la remediación empiece por las cuentas que más lo necesitan.
La imagen completa, en un solo reporte
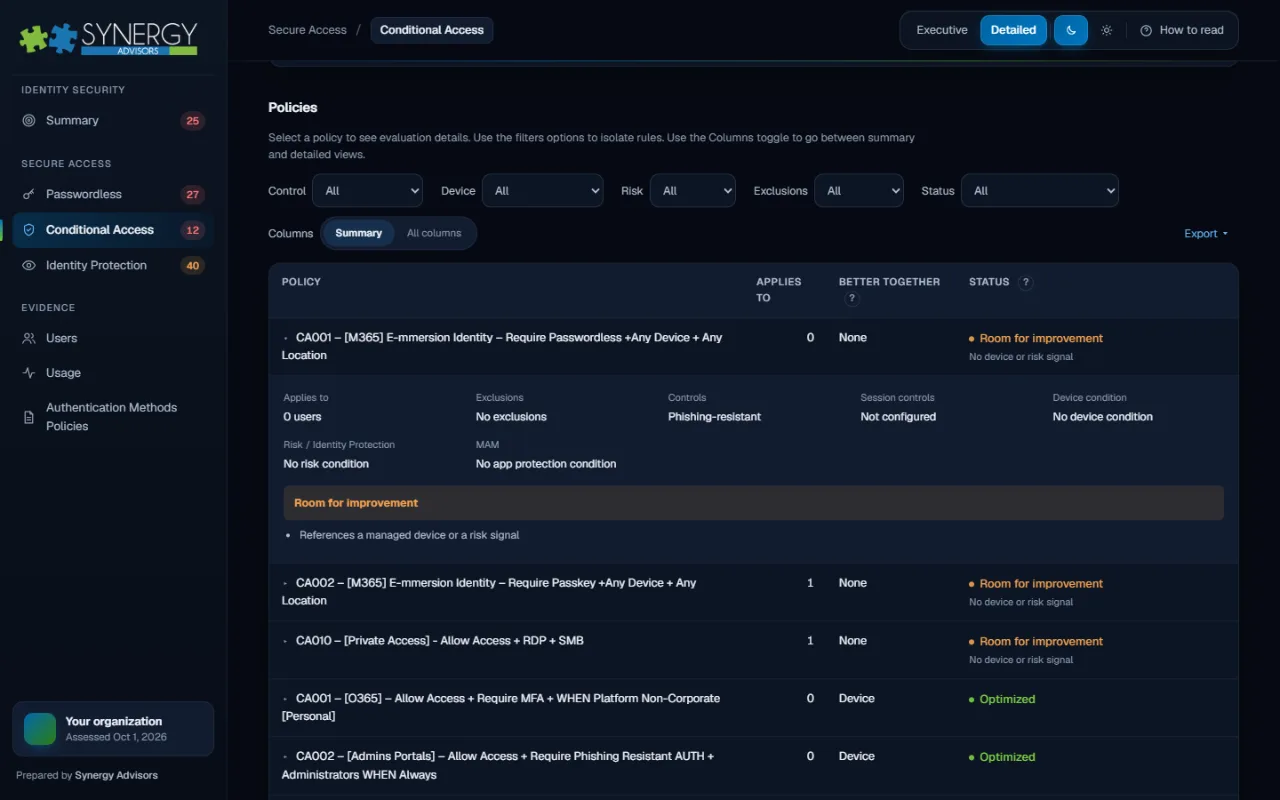
Doce vistas que conectan autenticación, acceso condicional, riesgo y gobierno, cada una con filtros y lista para exportar.
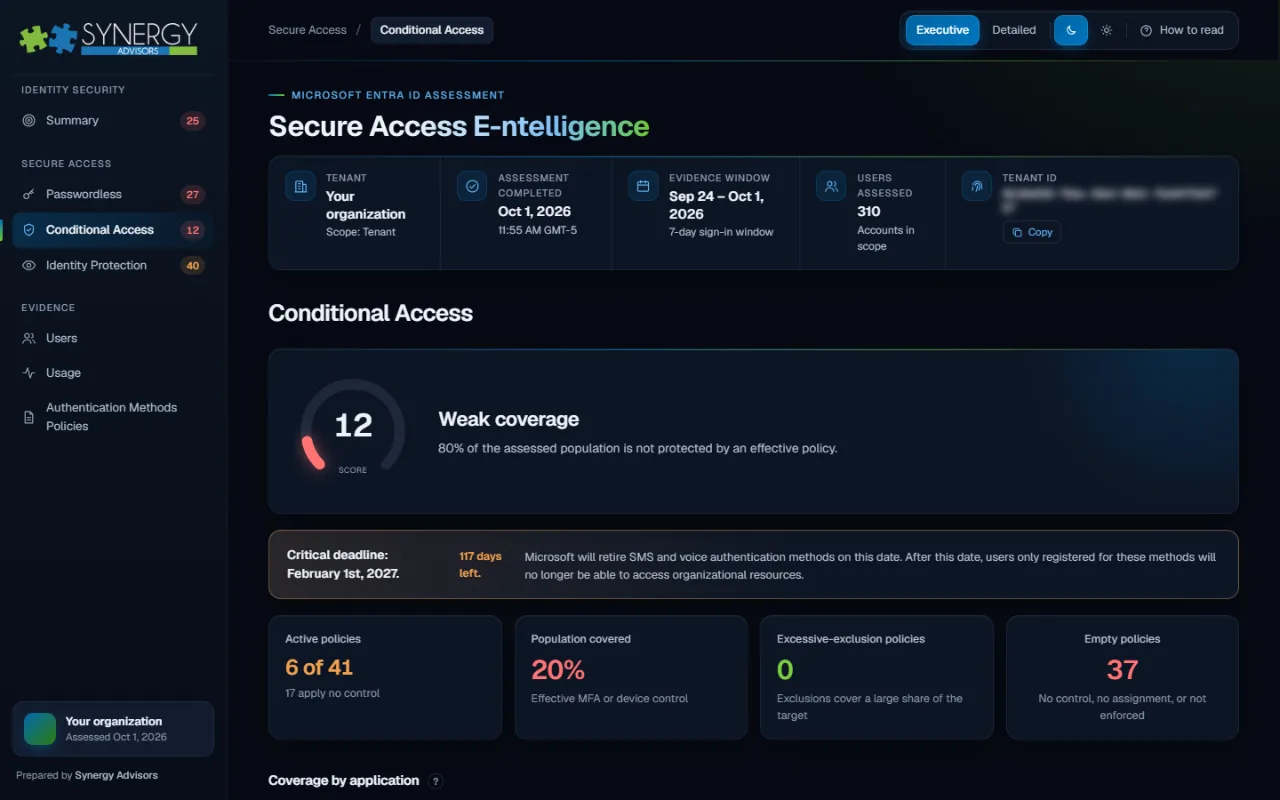
Pensada para la seguridad y la rapidez
Se ejecuta en su entorno
La evaluación se ejecuta en su tenant con acceso de solo lectura. No se modifica nada y sus datos permanecen bajo su control.
Evidencia, no entrevistas
Actividad de inicio de sesión, registros y definiciones de políticas de una ventana reciente de siete días, recopiladas en una sola pasada.
Revisada con nuestros expertos
Recorremos con su equipo las vistas ejecutiva y detallada y acordamos las primeras acciones a tomar.
Conozca E-ntelligence en cuatro minutos
Passwordless antes del 1 de febrero de 2027: ¿están listos sus usuarios de Entra ID?
Una evaluación estructurada de la postura de autenticación de su Microsoft Entra ID, basada en evidencia de su propio tenant.
Una estrategia, soluciones conectadas
E-ntelligence mide dónde está. Micro-Visor Passwordless actúa sobre eso, usuario por usuario. Nuestros agentes de Secure Access acompañan a los administradores y a cada empleado en el camino.
Reporte de evaluación
Secure Access E-ntelligence
Mide la madurez del acceso seguro en su Entra ID y prioriza qué corregir primero.
Está aquí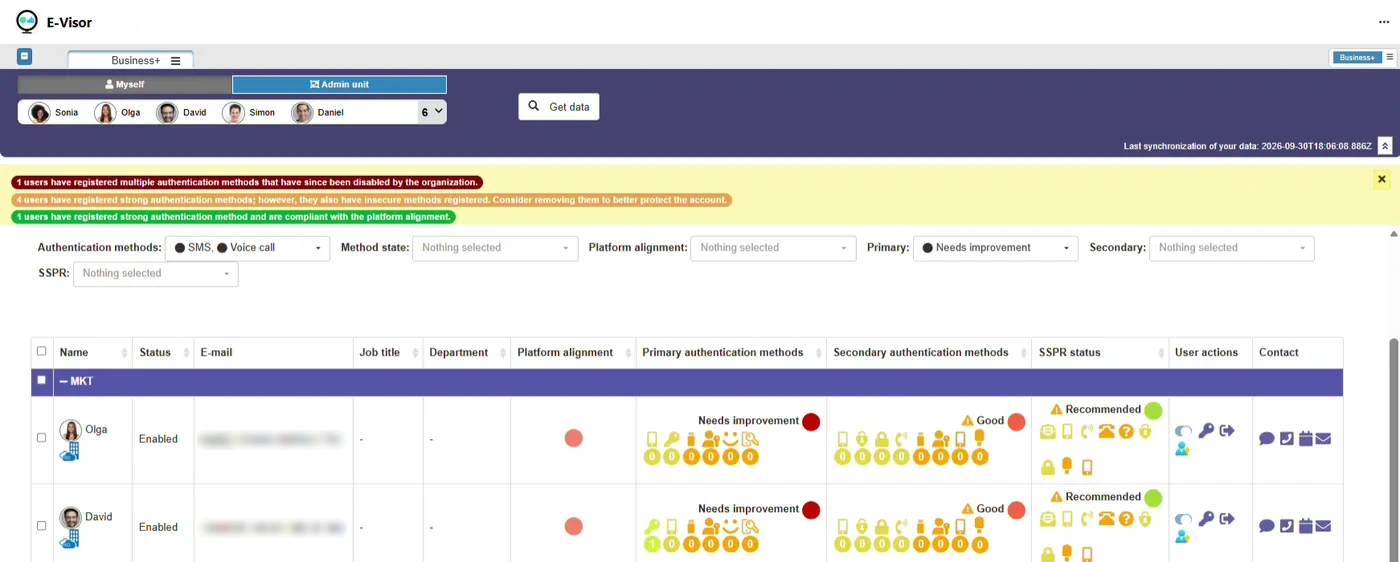
Adopción en Microsoft Teams
Micro-Visor Passwordless
Encuentra a los usuarios que siguen con SMS y voz y los lleva a passwordless.
Explorar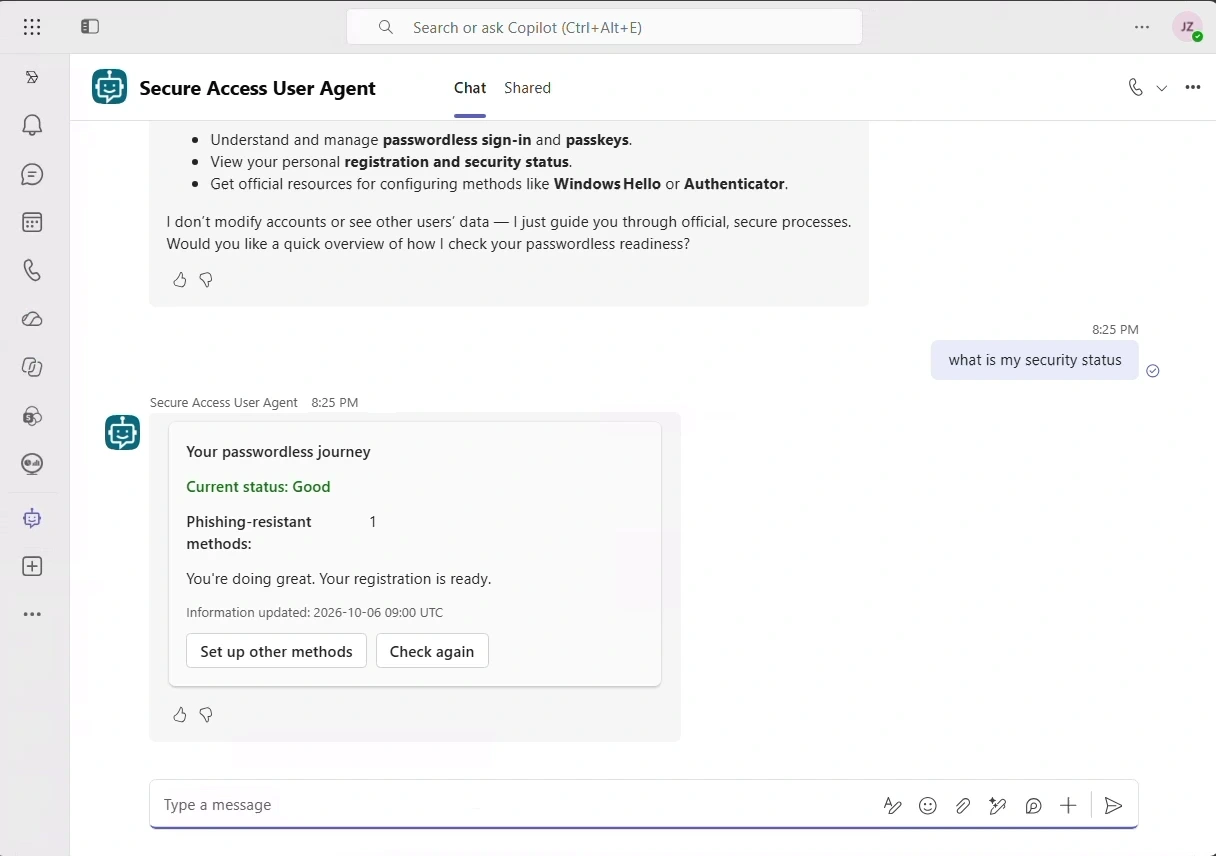
Agente para usuarios finales
Secure Access User Agent
Guía a cada empleado hacia el inicio de sesión sin contraseña, dentro de Microsoft Teams.
Explorar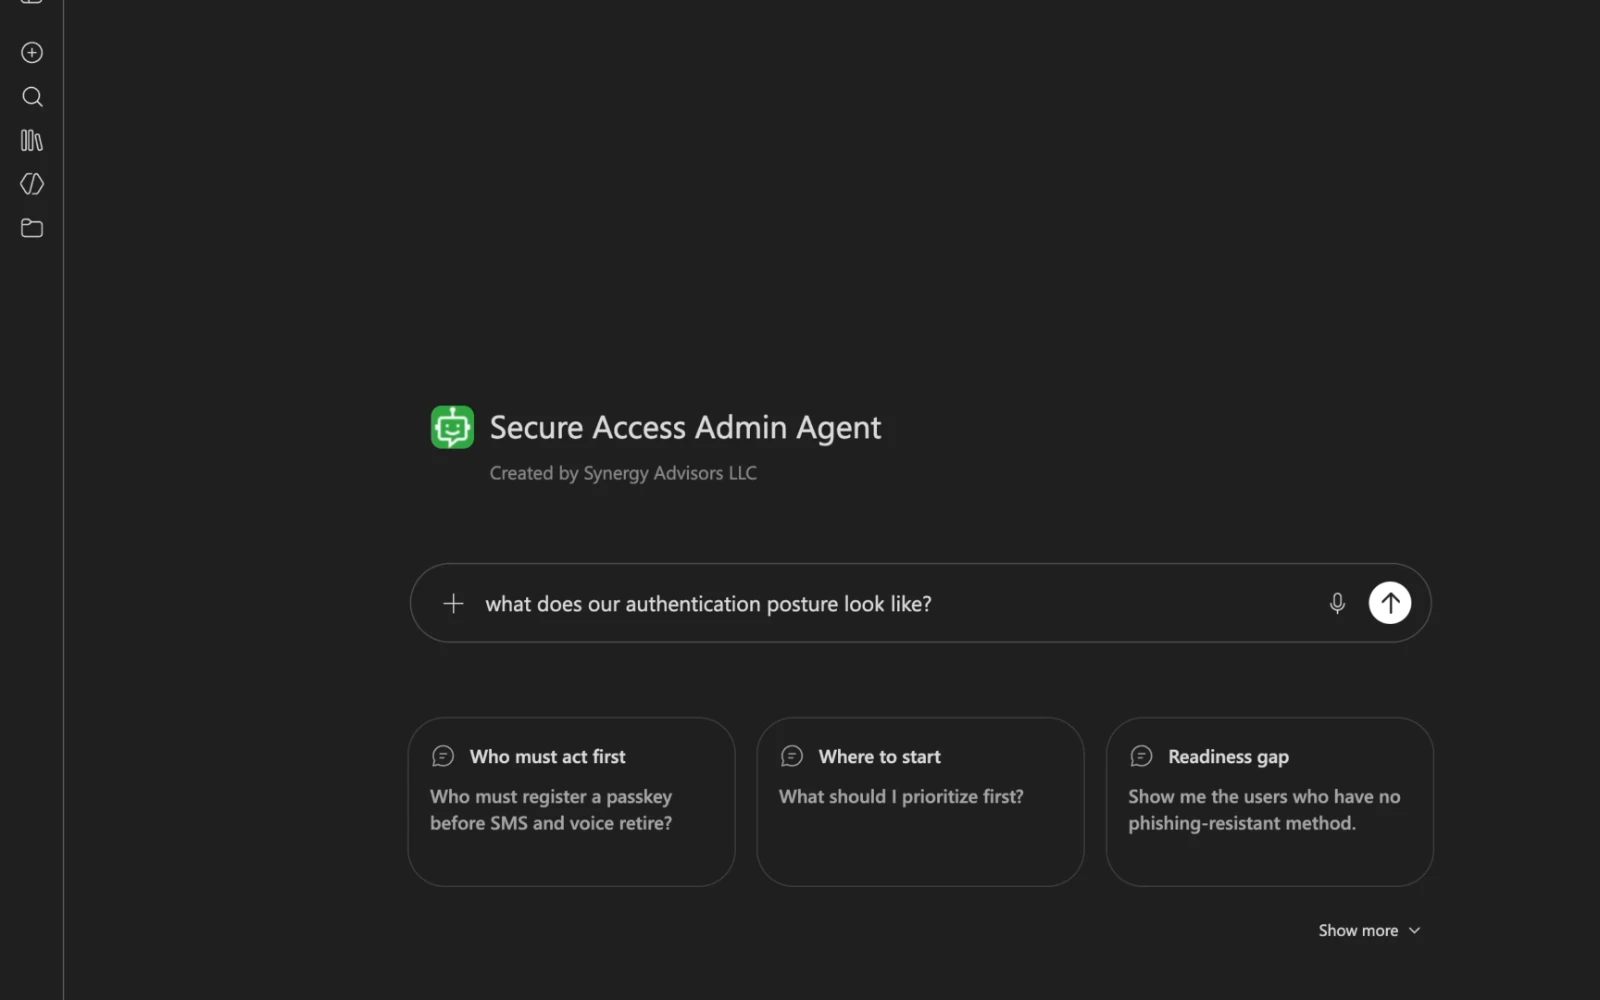
Agente para administradores
Secure Access Admin Agent
Responde quién está en riesgo y por dónde empezar, desde su propio tenant.
ExplorarPreguntas frecuentes
¿Qué evalúa Secure Access E-ntelligence?
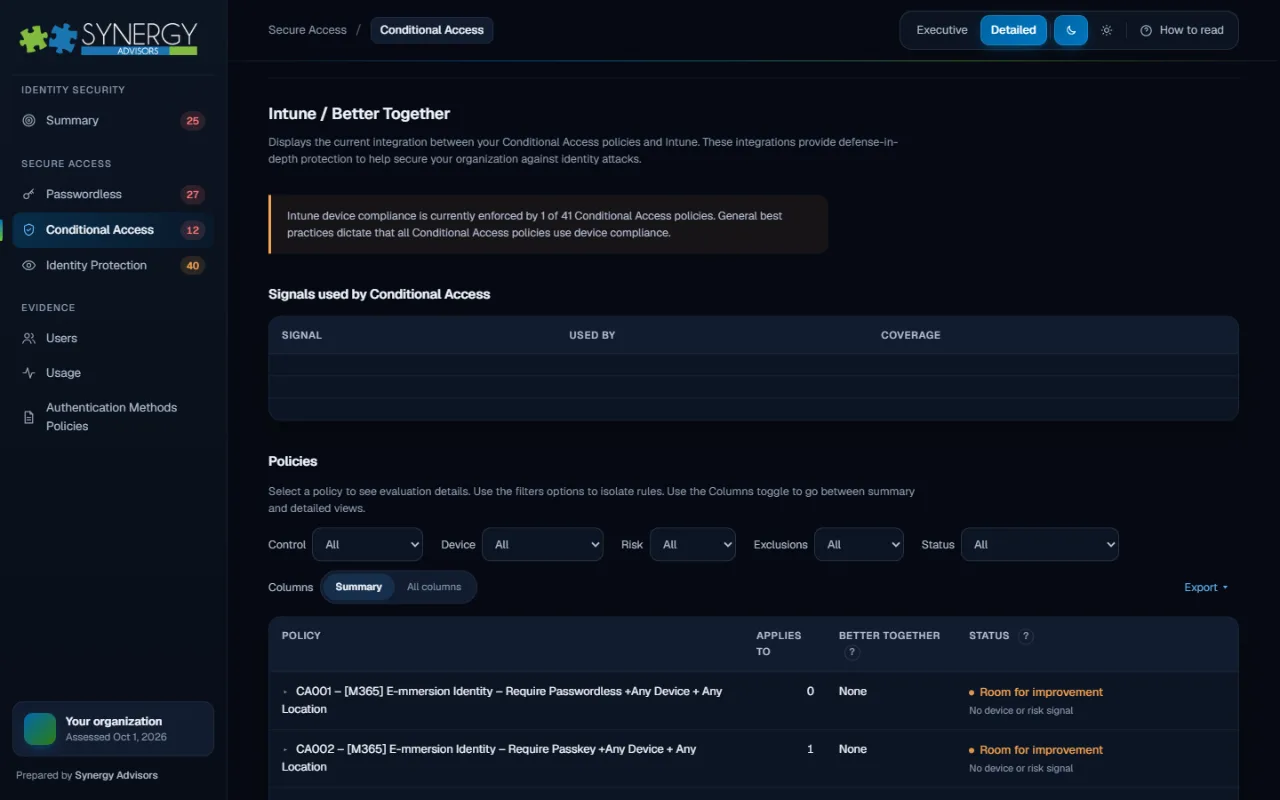
La postura de acceso seguro de su Microsoft Entra ID: métodos de autenticación y preparación para passwordless, cobertura del acceso condicional por persona, aplicación y señal, señales de dispositivos de Intune, actividad de Identity Protection, uso en el inicio de sesión y políticas de métodos de autenticación. Todo se resume en un puntaje de madurez, de crawl a fly, con puntajes separados para passwordless, acceso condicional e Identity Protection.
¿Cambia algo en mi tenant?
No. La evaluación se ejecuta en su tenant con acceso de solo lectura. Lee la configuración y la evidencia de inicio de sesión y no modifica políticas, usuarios ni métodos de autenticación. Sus datos permanecen bajo su control.
¿En qué evidencia se basa?
En la actividad de inicio de sesión, los registros de métodos y las definiciones de políticas de una ventana reciente de siete días, recogidos en una sola pasada. Como parte de lo que sus usuarios realmente registran, usan y tienen protegido, los hallazgos reflejan su tenant real y no entrevistas ni suposiciones.
¿Qué recibimos?
Un reporte con doce vistas, cada una con filtros y lista para exportar, en versión ejecutiva y detallada. Después, nuestros expertos recorren los resultados con su equipo y acuerdan con ustedes las primeras acciones.
¿Para quién es el reporte?
La dirección recibe una vista ejecutiva con el puntaje, la fecha límite y las prioridades. Los equipos de identidad y seguridad reciben la vista detallada, hasta el nivel de personas, aplicaciones, métodos y cada política, con una guía para leer cada sección.
¿Cómo ayuda con la fecha del 1 de febrero de 2027?
Cada usuario se ubica en una de cinco categorías, de Óptimo a Crítico, según su método registrado más fuerte, junto al tiempo que queda antes de que el SMS y la voz dejen de funcionar para el MFA. Ve exactamente quién perdería el acceso y qué acciones cierran esa brecha más rápido.
¿Cómo se ordenan las acciones prioritarias?
Las acciones se agrupan por impacto y muestran los puntos que cada una suma a su puntaje de madurez, y si basta con configuración o si los usuarios también deben actuar. El esfuerzo va primero a donde más se nota.
¿Qué pasa después de la evaluación?
Puede actuar sobre los hallazgos con su equipo o con el nuestro. Micro-Visor Passwordless lleva a los usuarios que señala el reporte, uno por uno, a métodos más fuertes dentro de Microsoft Teams, y repetir E-ntelligence permite a la dirección seguir la evolución del puntaje.
Obtenga su evaluación E-ntelligence
Cuéntenos sobre su tenant. Un experto de Synergy Advisors definirá el alcance de la evaluación y le mostrará lo que va a revelar.
Comparta su contextoUsuarios, licenciamiento, métodos de autenticación y plazos.
Defina el alcanceAcceso, ventana de evidencia y las vistas que su equipo necesita.
Revise los hallazgosCon nuestros expertos, en inglés o en español.