

Secure Access E-ntelligence: la seguridad de su identidad, medida con evidencia.
Una evaluación de su tenant de Microsoft Entra ID construida a partir de su propia actividad de inicio de sesión, registros y políticas. Muestra qué tan maduro es realmente su acceso seguro, quién no está listo para passwordless, dónde el acceso condicional deja brechas y qué acciones suben más su puntaje.
Decisiones basadas en su propio tenant
La mayoría de las hojas de ruta de identidad parten de supuestos. E-ntelligence parte de lo que sus usuarios realmente registran, usan y tienen protegido, para que la dirección y TI trabajen sobre la misma imagen.
Un solo puntaje de madurez
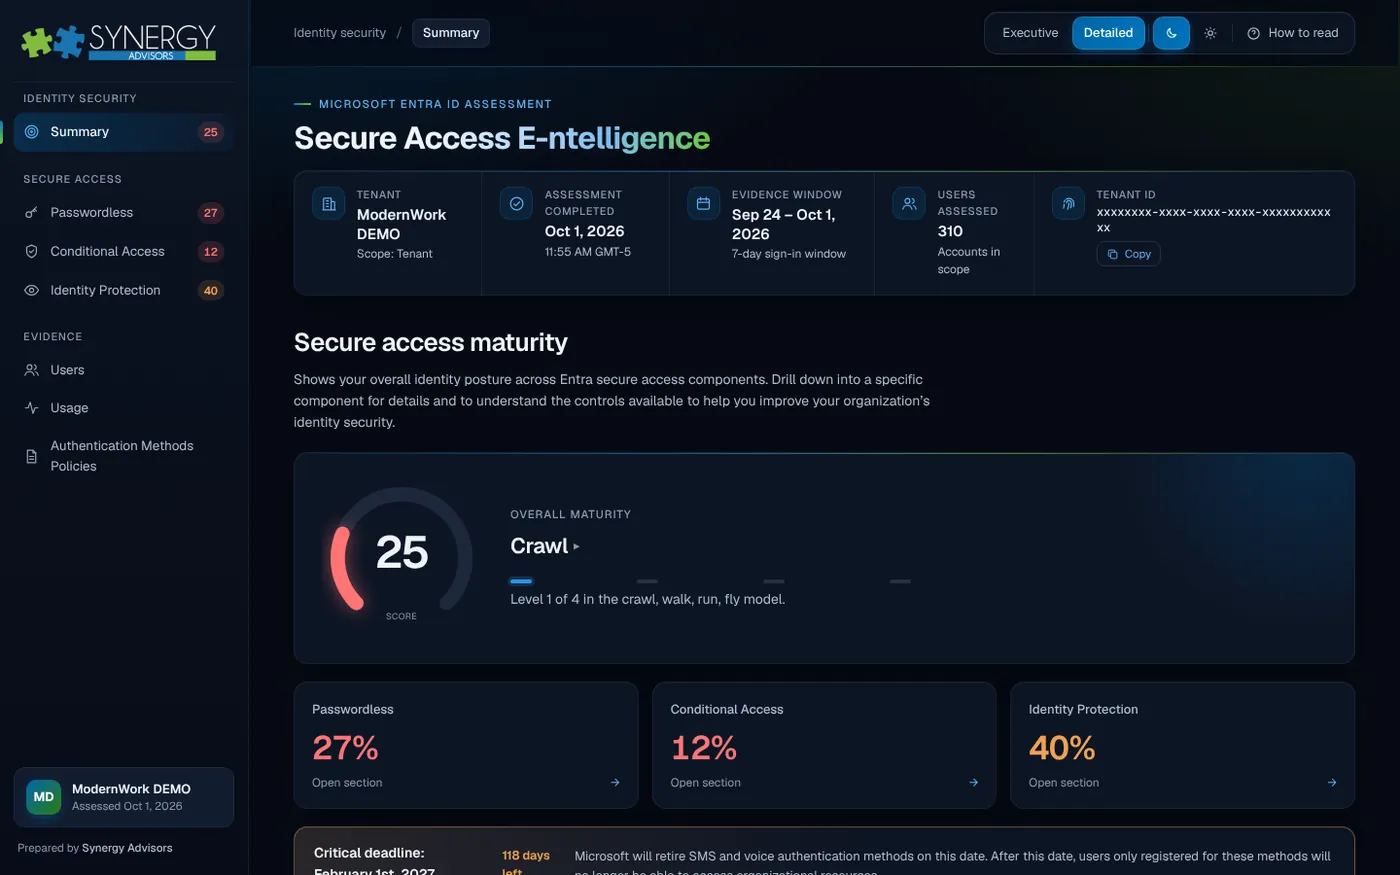
Crawl, walk, run o fly: un puntaje que integra passwordless, acceso condicional e Identity Protection y que la dirección puede seguir en el tiempo.
Personas, no porcentajes
Cada usuario se ubica según su método más fuerte, para saber exactamente quién perdería el acceso cuando se retiren SMS y voz.
Brechas que importan
La cobertura por persona, aplicación y señal muestra dónde invitados, usuarios y administradores siguen expuestos.
Una hoja de ruta priorizada
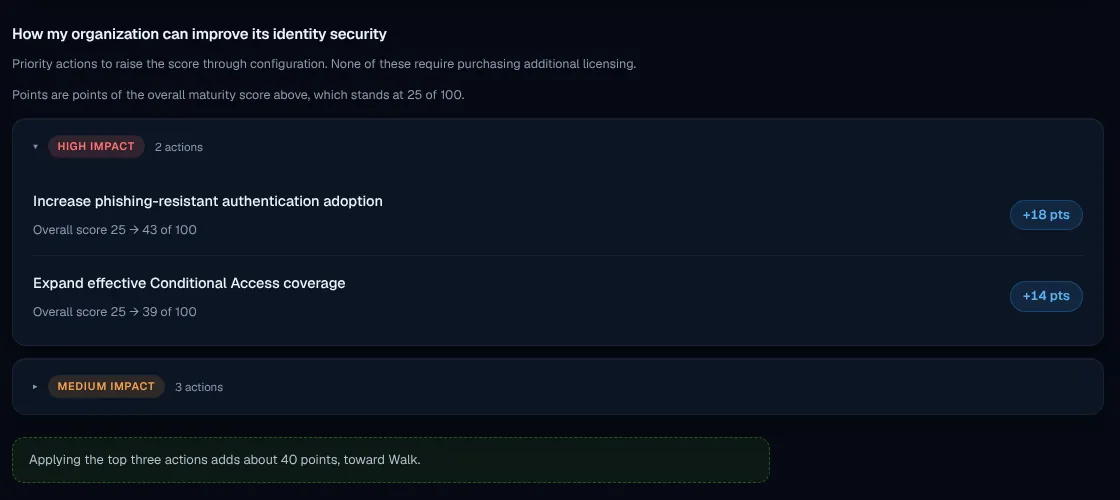
Las acciones prioritarias indican los puntos que suman a su puntaje, para invertir el esfuerzo donde realmente mueve la aguja.
Lo que E-ntelligence le muestra
Cada vista se construye con los datos de su propio tenant, lista para la dirección y para los equipos que actúan sobre ella.
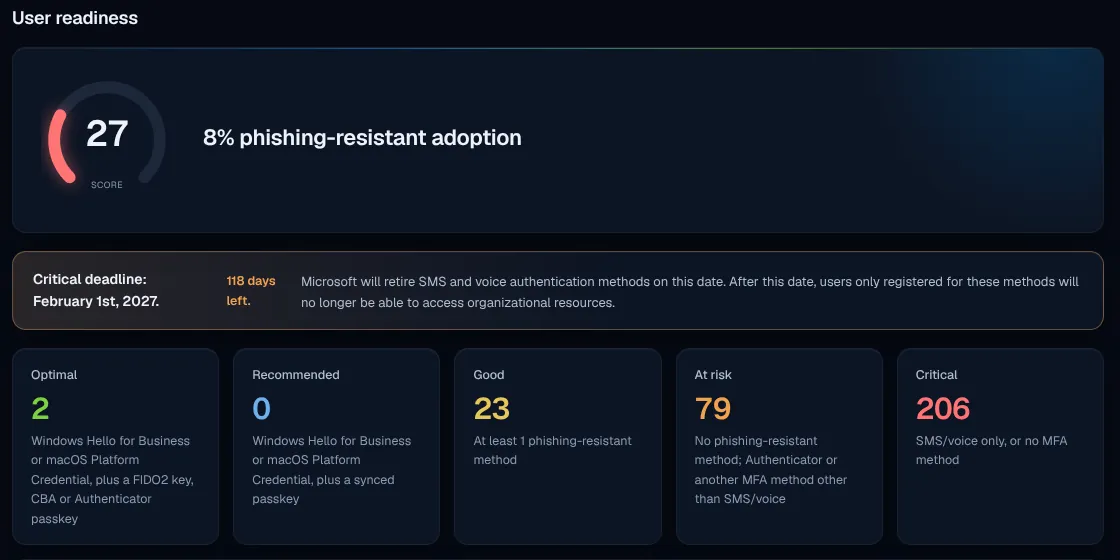
Quién está listo para el 1 de febrero de 2027 y quién no
Los usuarios se agrupan de Óptimo a Crítico según su método registrado más fuerte, junto al tiempo que queda antes de que SMS y voz dejen de funcionar para MFA.
- Usuarios críticos que dependen solo de SMS, voz o no tienen MFA
- La adopción resistente al phishing en una sola cifra medible
- Un plan de migración construido en torno a personas, no a porcentajes
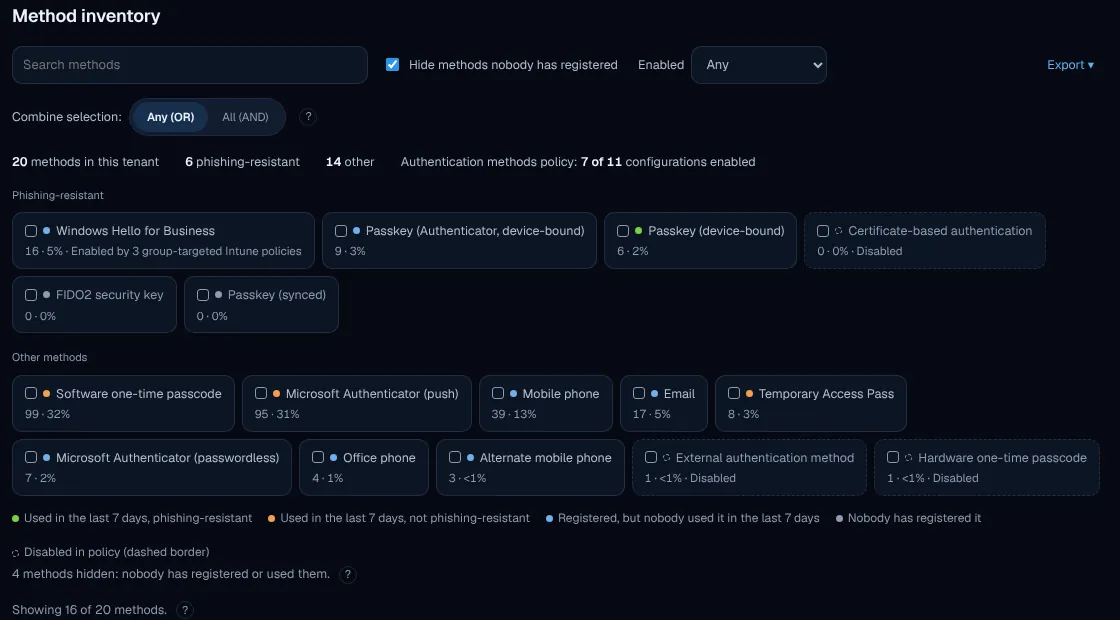
Cada método, registrado y realmente usado
Cada método de autenticación del tenant aparece con sus registros, su uso reciente y su estado en la política, separando los métodos resistentes al phishing del resto.
- Detecte métodos habilitados que nadie usa
- Vea qué opciones resistentes al phishing ya están en uso
- Retire métodos heredados conociendo el impacto
Exposición donde más importa
Las políticas pueden verse completas en el papel. E-ntelligence muestra a quién cubren realmente y dónde está apareciendo el riesgo.
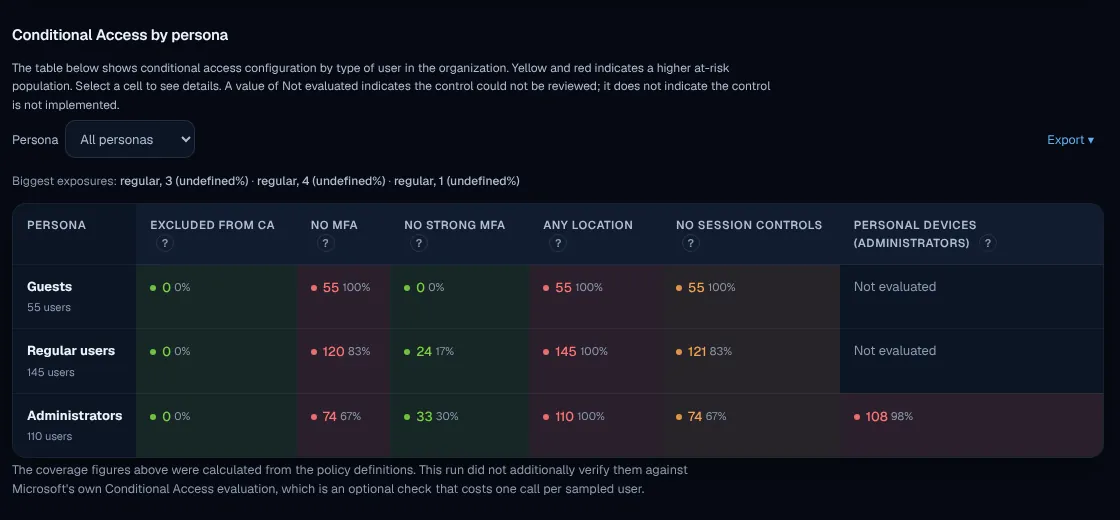
Acceso condicional por persona
Invitados, usuarios regulares y administradores lado a lado: excluidos de la política, sin MFA, sin MFA fuerte, desde cualquier ubicación o sin controles de sesión.
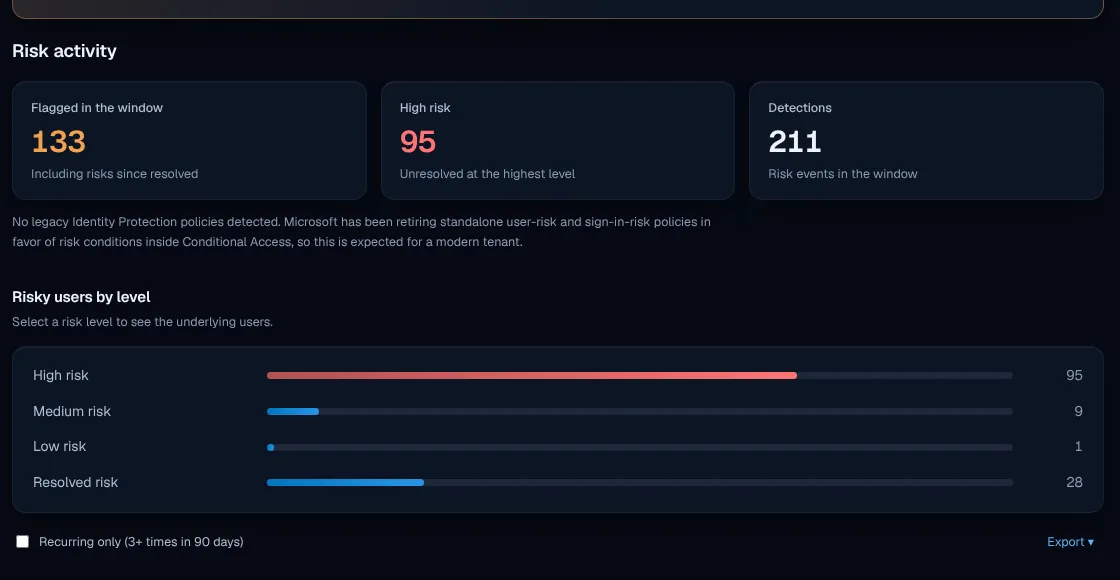
Actividad de Identity Protection
Usuarios riesgosos y detecciones en la ventana de evidencia, por nivel de riesgo, para que la remediación empiece por las cuentas que más lo necesitan.
La imagen completa, en un solo reporte
Doce vistas que conectan autenticación, acceso condicional, riesgo y gobierno, cada una con filtros y lista para exportar.
Vistas
Vistas ejecutiva y detallada
Cambie entre un resumen para la dirección y el detalle técnico completo, con una guía para leer cada sección.
Madurez
Madurez del acceso seguro
Un puntaje y un nivel generales, de crawl a fly, con puntajes separados para passwordless, acceso condicional e Identity Protection.
Madurez
Acciones prioritarias
Acciones agrupadas por impacto, con los puntos que cada una suma al puntaje y si basta con configuración.
Passwordless
Preparación de usuarios
Cada usuario en una de cinco categorías, de Óptimo a Crítico, junto al tiempo que queda antes del retiro de SMS y voz.
Passwordless
Inventario de métodos
Cada método con sus registros, su uso reciente y su estado en la política, resistente al phishing o no.
Acceso condicional
Cobertura por aplicación
Qué aplicaciones están protegidas por acceso condicional y cuáles quedan fuera de las políticas.
Acceso condicional
Cobertura por persona
Invitados, usuarios y administradores comparados en MFA, MFA fuerte, ubicación y controles de sesión.
Acceso condicional
Intune y acceso condicional
Cómo sus políticas usan las señales de dispositivos de Intune para una defensa en profundidad.
Acceso condicional
Señales y políticas
Las señales en las que se apoyan sus políticas y el detalle de evaluación de cada una, en columnas resumidas o detalladas.
Identity Protection
Actividad de riesgo
Detecciones y usuarios riesgosos por nivel, y cuántas políticas actúan realmente sobre ese riesgo.
Usuarios y uso
Usuarios y uso en el inicio de sesión
Usuarios evaluados por nivel de riesgo y cómo se usan realmente los métodos de autenticación para iniciar sesión.
Gobierno
Políticas de métodos de autenticación
La configuración de los métodos y los cambios recientes de política que la afectan.
Pensada para la seguridad y la rapidez
Se ejecuta en su entorno
La evaluación se ejecuta en su tenant con acceso de solo lectura. No se modifica nada y sus datos permanecen bajo su control.
Evidencia, no entrevistas
Actividad de inicio de sesión, registros y definiciones de políticas de una ventana reciente de siete días, recopiladas en una sola pasada.
Revisada con nuestros expertos
Recorremos con su equipo las vistas ejecutiva y detallada y acordamos las primeras acciones a tomar.
Conozca E-ntelligence en cuatro minutos
Passwordless antes del 1 de febrero de 2027: ¿están listos sus usuarios de Entra ID?
Una evaluación estructurada de la postura de autenticación de su Microsoft Entra ID, basada en evidencia de su propio tenant.
Una estrategia, soluciones conectadas
E-ntelligence mide dónde está. Micro-Visor Passwordless actúa sobre eso, usuario por usuario. Nuestros agentes de Secure Access son el siguiente paso.
Reporte de evaluación
Secure Access E-ntelligence
Mide la madurez del acceso seguro en su Entra ID y prioriza qué corregir primero.
Está aquí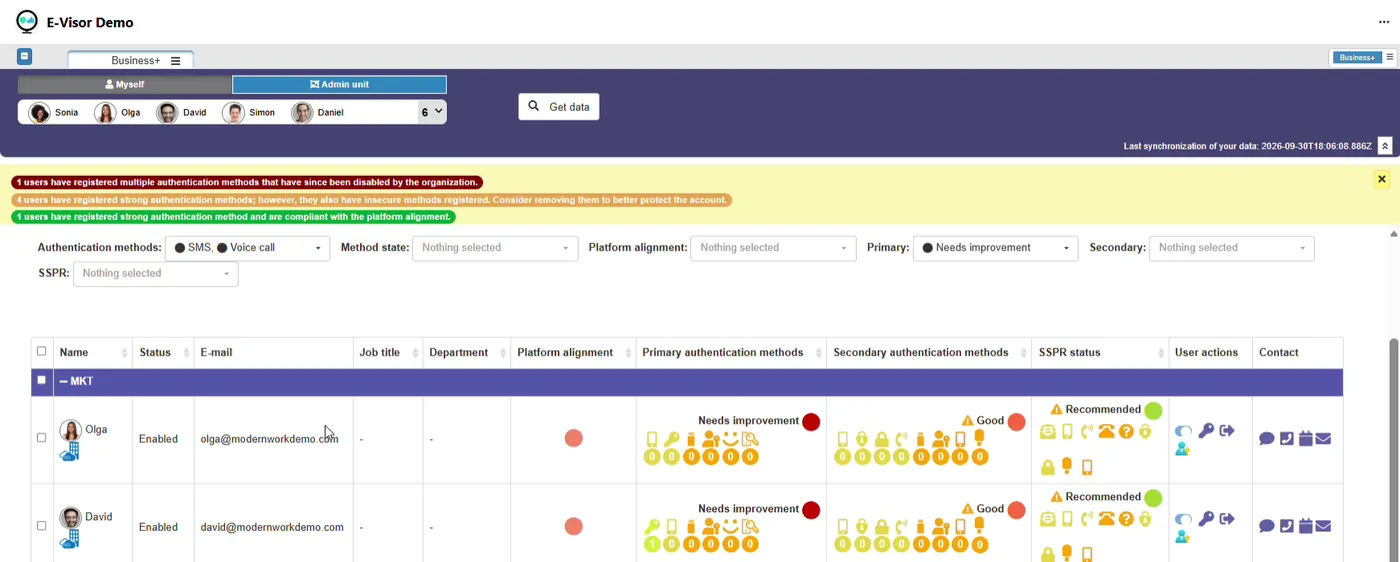
Adopción en Microsoft Teams
Micro-Visor Passwordless
Encuentra a los usuarios que siguen con SMS y voz y los lleva a passwordless.
ExplorarAgente para usuarios finales
Secure Access User Agent (Próximamente)
Guía a cada usuario en sus propios cambios de acceso seguro.
Agente para administradores
Secure Access Admin Agent (Próximamente)
Ayuda a los administradores a operar y mejorar el acceso seguro.
Preguntas frecuentes
¿Qué evalúa Secure Access E-ntelligence?
La postura de acceso seguro de su Microsoft Entra ID: métodos de autenticación y preparación para passwordless, cobertura de acceso condicional, actividad de Identity Protection, usuarios, uso y políticas de métodos de autenticación, resumidos en un solo puntaje de madurez.
¿Modifica algo en mi tenant?
No. La evaluación lee la configuración y la evidencia de inicio de sesión. No modifica políticas, usuarios ni métodos de autenticación, y sus datos permanecen bajo su control.
¿Para quién es el reporte?
La dirección recibe una vista ejecutiva con el puntaje, la fecha límite y las prioridades. Los equipos de identidad y seguridad reciben la vista detallada, hasta el nivel de personas, métodos y políticas.
¿Cómo se relaciona con la fecha límite del 1 de febrero de 2027?
Muestra qué usuarios siguen dependiendo de SMS o voz antes de que se retiren para MFA el 1 de febrero de 2027, y qué acciones cierran esa brecha más rápido.
Obtenga su evaluación E-ntelligence
Cuéntenos sobre su tenant. Un experto de Synergy Advisors definirá el alcance de la evaluación y le mostrará lo que va a revelar.
Comparta su contextoUsuarios, licenciamiento, métodos de autenticación y plazos.
Defina el alcanceAcceso, ventana de evidencia y las vistas que su equipo necesita.
Revise los hallazgosCon nuestros expertos, en inglés o en español.