
Vea cómo rinde realmente su SOC y qué corregir primero
Micro-Vigilant SecOps Agent convierte los datos de Microsoft Defender XDR y Micro-Vigilant en respuestas en lenguaje natural sobre la salud de los incidentes, la carga de los analistas y la calidad de las detecciones, con recomendaciones que sus responsables del SOC pueden aplicar.
Los paneles de alertas no muestran cómo está su SOC
Microsoft Defender XDR muestra lo que ocurre. Lo difícil es ver si su equipo da abasto: qué incidentes envejecen, quién está sobrecargado y qué detecciones solo generan ruido.
Las colas no paran de crecer
El volumen de alertas e incidentes crece más rápido de lo que el equipo puede revisar.
Los incidentes viejos se olvidan
Los casos sin resolver, antiguos o estancados salen del radar, a menudo porque no tienen responsable.
La carga está desequilibrada
Unos pocos analistas llevan casi toda la cola y los tiempos de respuesta se alargan para todos.
El ruido desgasta al equipo
Los falsos positivos recurrentes y las detecciones ruidosas aumentan la fatiga de los analistas.
Haga una pregunta y obtenga una respuesta accionable
Respuestas reales del agente a preguntas que los responsables del SOC hacen cada semana. Los nombres y correos están ocultos.
Quién lleva la carga y qué tan rápido cierra
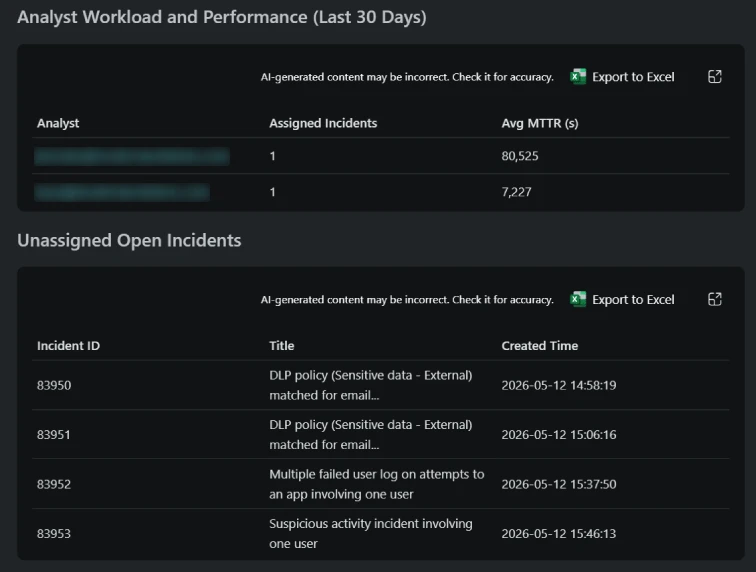
El agente desglosa la asignación de incidentes por analista con el tiempo medio de resolución (MTTR) y lista los incidentes abiertos que nadie ha tomado.
- Incidentes asignados y MTTR promedio por analista
- Incidentes abiertos sin asignar, con título y fecha de creación
- Cualquier tabla exportable a Excel con un clic
Quién debería tomar el siguiente incidente
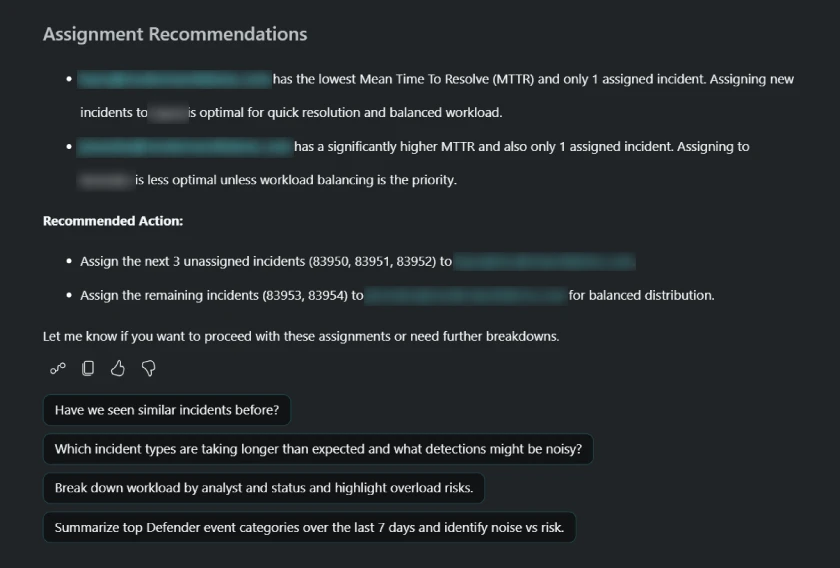
Pida recomendaciones de asignación y el agente compara la carga actual con el desempeño reciente, explica su razonamiento y propone cómo repartir la cola.
- Recomendaciones basadas en MTTR y carga
- Un responsable sugerido para cada incidente sin asignar
- Preguntas de seguimiento para profundizar
De las señales de Defender XDR a la inteligencia operativa
El agente lee la información de incidentes, acciones y políticas de notificación de Micro-Vigilant, junto con los reportes de incidentes de Microsoft Defender. Responde en el chat con hallazgos, recomendaciones y reportes.
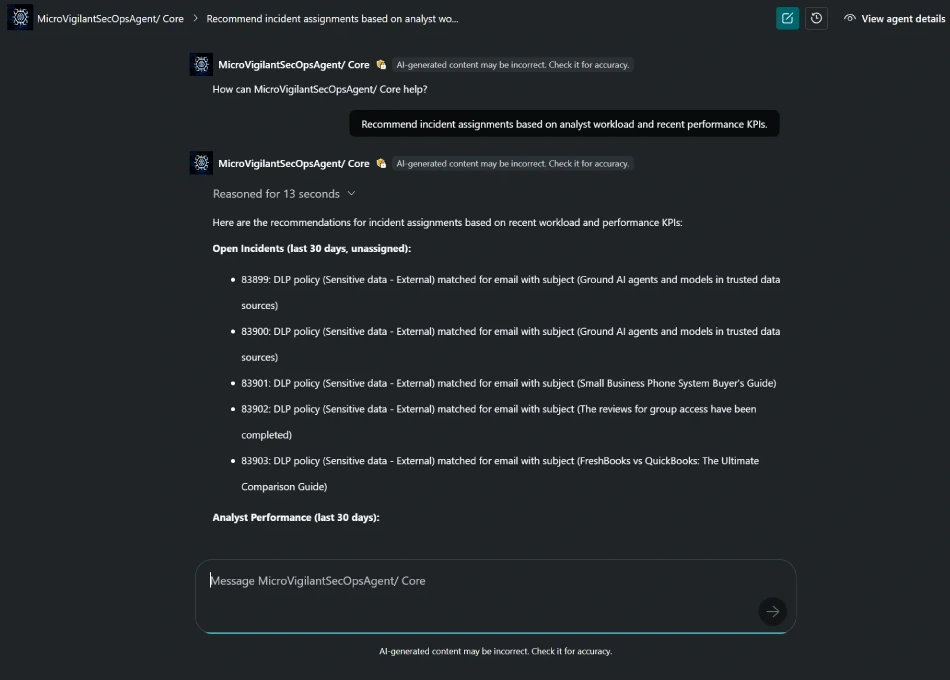
Preguntas en lenguaje natural, respuestas razonadas
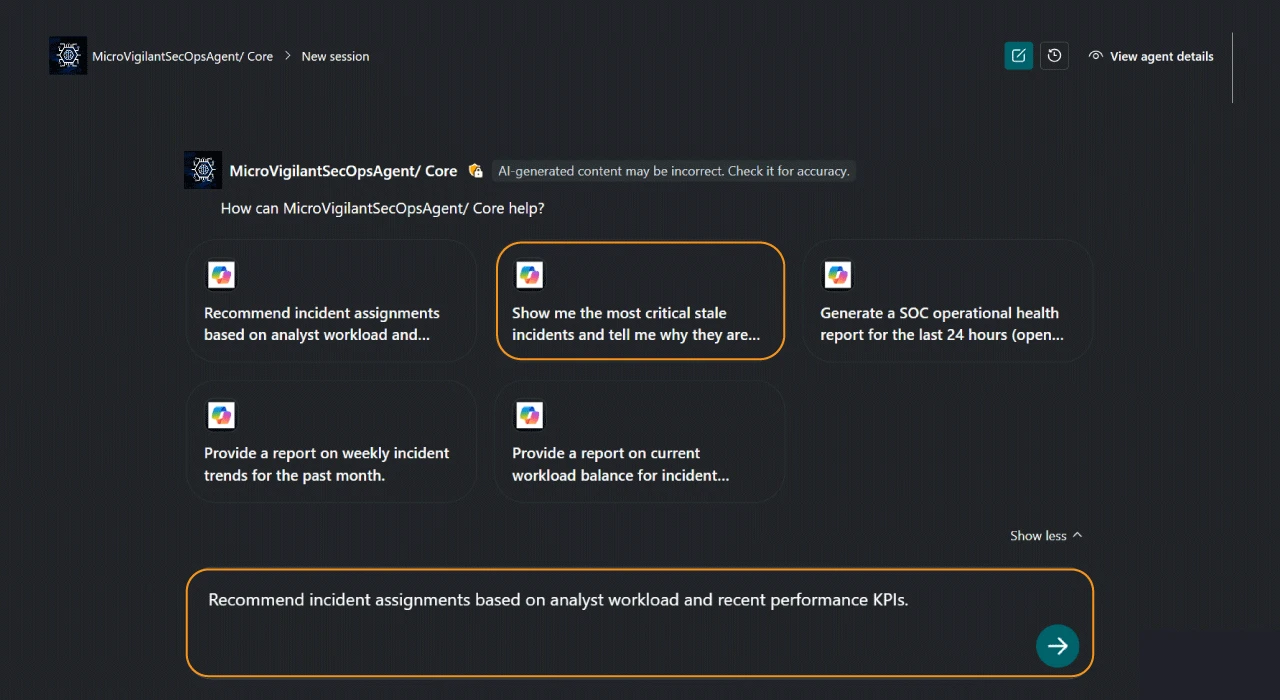
Elija una pregunta sugerida o escriba la suya. El agente muestra cómo razonó y trabaja con los datos de su propio SOC, no con consejos genéricos.
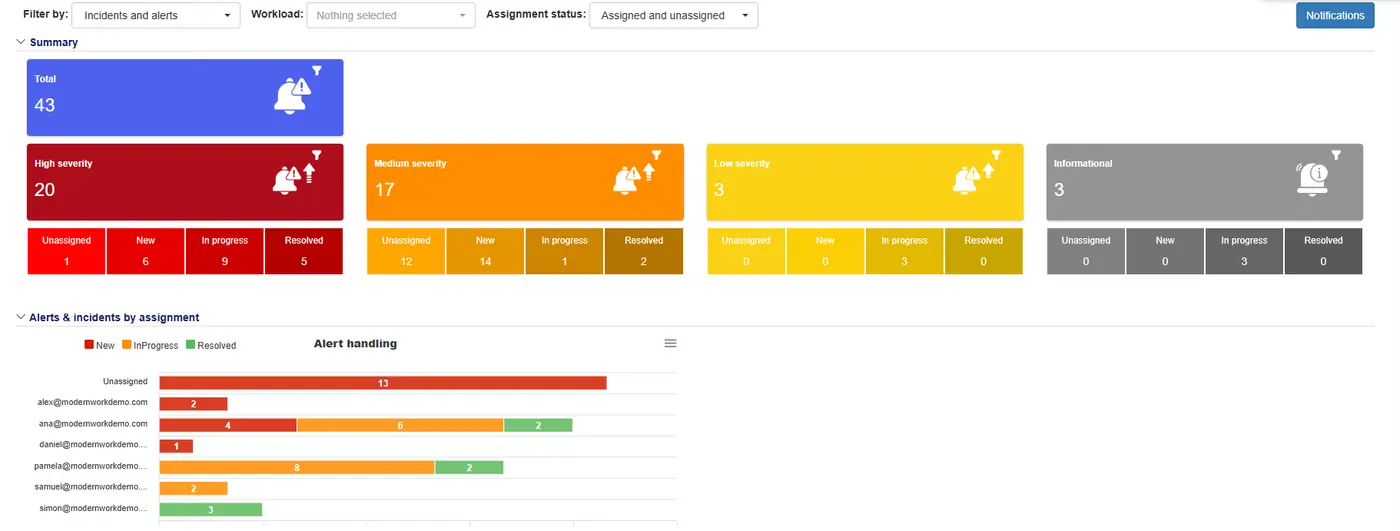
Construido sobre Micro-Vigilant
Micro-Vigilant optimiza las señales de Microsoft Defender XDR y da a los responsables y analistas del SOC visibilidad de la operación diaria. El agente agrega una capa conversacional sobre esos datos.
Preguntas que su SOC puede hacer hoy
Preguntas sugeridas por el propio agente (en inglés, como aparecen en el producto). Úselas tal cual o pregunte con sus propias palabras.
Salud del SOC
- Generate a SOC operational health report for the last 24 hours
- Show me the most critical stale incidents
- Have we seen similar incidents before?
Carga y asignaciones
- Recommend incident assignments based on analyst workload and recent performance KPIs
- Provide a report on current workload balance for incidents
- Break down workload by analyst and status and highlight overload risks
Tendencias y detecciones
- Provide a report on weekly incident trends for the past month
- Which incident types are taking longer than expected and what detections might be noisy?
- Summarize top Defender event categories over the last 7 days and identify noise vs risk
Seis áreas de inteligencia operativa
Salud operativa del SOC
Incidentes abiertos, sin resolver, antiguos y estancados, vacíos de asignación y los cuellos de botella que frenan la resolución.
Carga y desempeño de los analistas
Asignación por analista, comparación entre equipos, MTTR, indicadores de respuesta y desequilibrios de capacidad.
Incidentes críticos y estancados
Los casos abiertos más antiguos y críticos, con sus posibles bloqueos: sin responsable, respuesta demorada o investigación incompleta.
Calidad de las detecciones
Falsos positivos recurrentes, detecciones ruidosas y patrones de alertas ineficientes, con oportunidades de ajuste que reducen la fatiga.
Recomendaciones accionables
Reasignaciones, equilibrio de carga, mejoras de priorización y de procesos según las tendencias de desempeño.
Señales y tendencias
Categorías de alertas recurrentes, patrones de eventos y tendencias de Defender XDR que afectan el desempeño y el riesgo.
Listo desde Microsoft Security Store
El agente está disponible en Microsoft Security Store. La configuración toma cuatro pasos.
1. Busque el agente
Entre a Microsoft Security Store y busque Micro-Vigilant SecOps Agent.
2. Configúrelo
Seleccione Set up, otorgue los permisos requeridos e inicie sesión con un usuario autorizado.
3. Complete la configuración
Siga las indicaciones guiadas para terminar.
4. Converse con el agente
Abra el agente, seleccione Chat with agent y envíe su pregunta o una sugerida.
Funciona con el resto de E-Suite
El SecOps Agent funciona sobre Micro-Vigilant. Combínelo con nuestros otros agentes y productos de operaciones de seguridad.
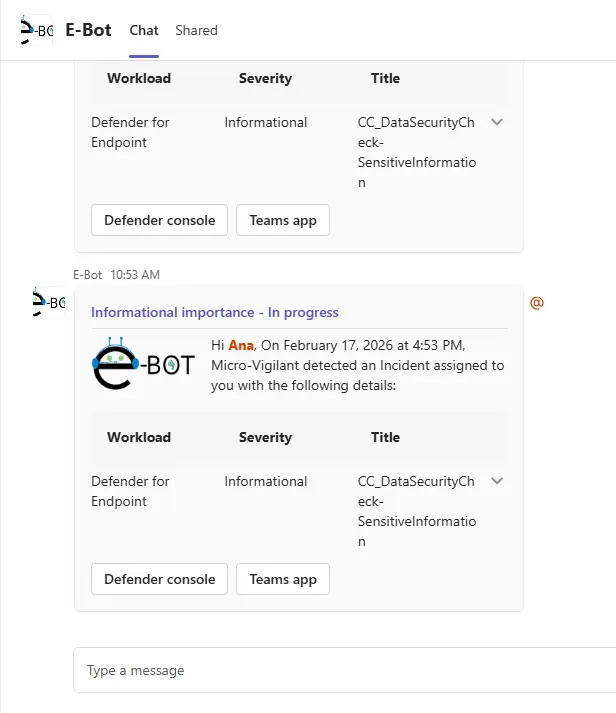
Operaciones de seguridad en Teams
Micro-Vigilant
Operación de alertas e incidentes de Microsoft Defender por roles, con automatización y asistencia de IA en Microsoft Teams.
Explorar
Alertas y flujos
E-Vigilant
Alertas, notificaciones y flujos de trabajo según el negocio para eventos de seguridad, cumplimiento y productividad.
Explorar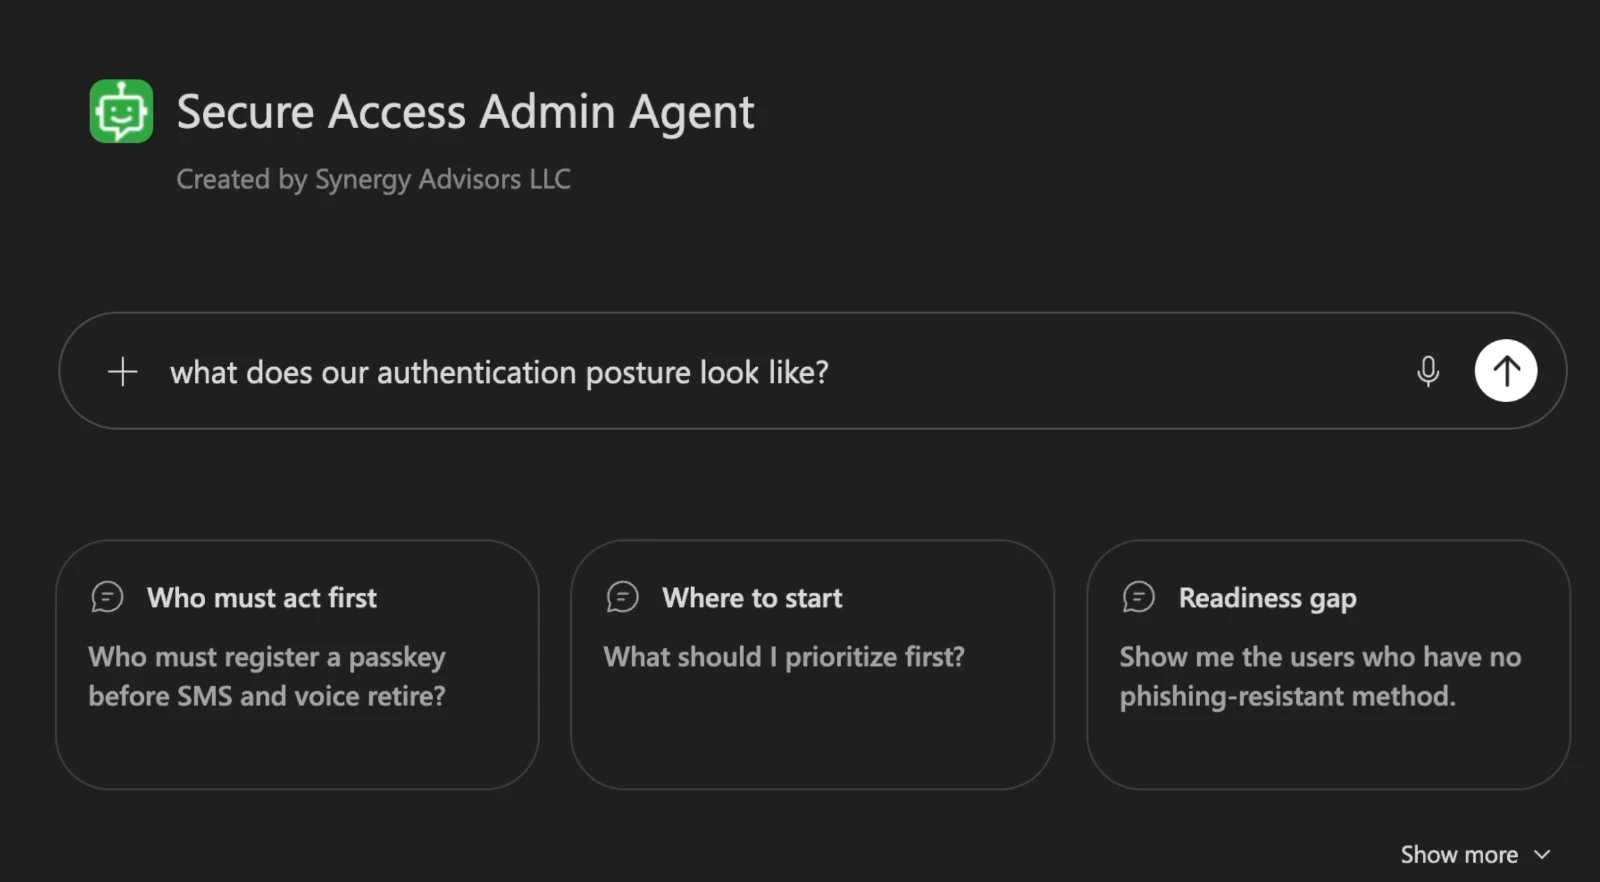
Agente para administradores
Secure Access Admin Agent
Responde quién está en riesgo y por dónde empezar en seguridad de identidad, desde su propio tenant.
Explorar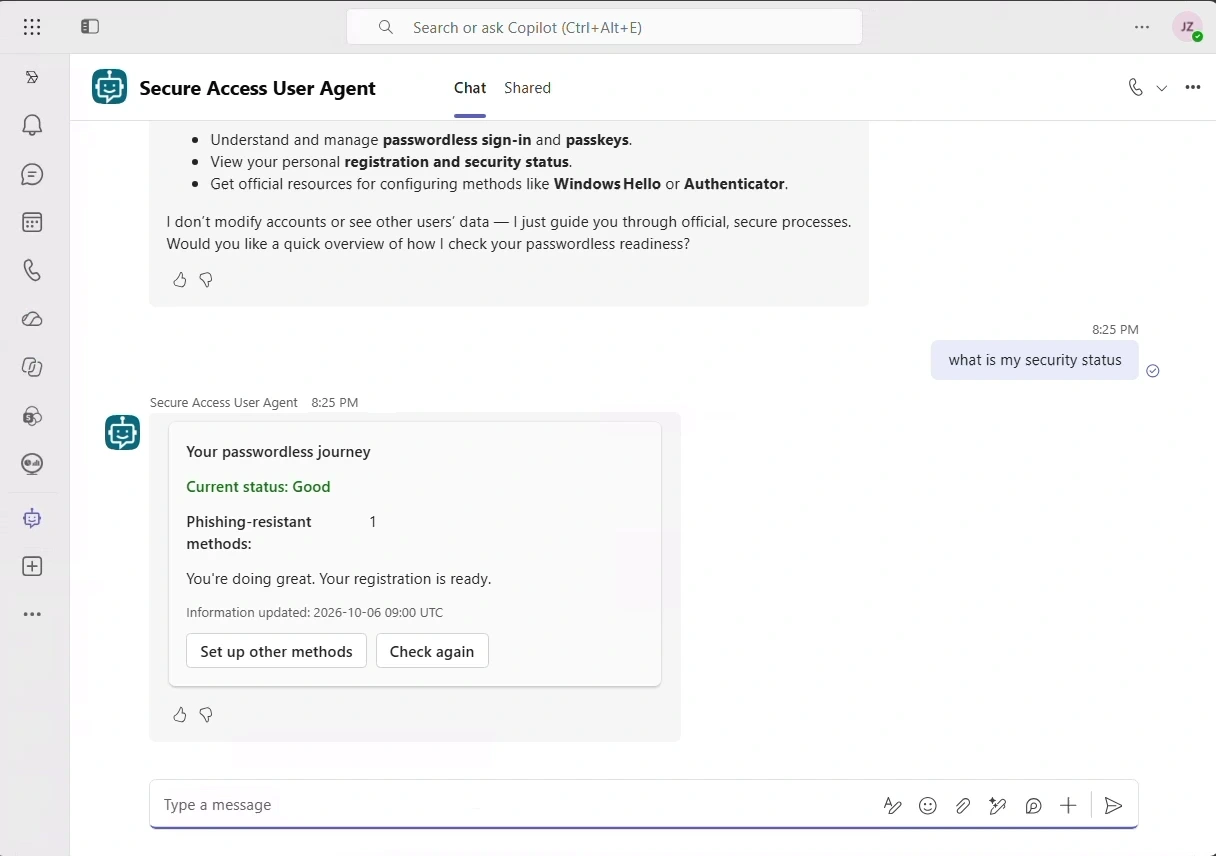
Agente para usuarios
Secure Access User Agent
Guía a cada colaborador hacia métodos de inicio de sesión más seguros, dentro de Microsoft Teams.
ExplorarQué necesita
- Microsoft Defender XDRLa fuente de sus incidentes y alertas
- Micro-VigilantConectado a Microsoft Defender XDR
- Microsoft Security CopilotEntre 0,2 y 0,8 SCU estimadas por sesión de preguntas
- Acceso a Microsoft Security StorePara buscar, instalar y configurar el agente
Ficha técnica: descargue el PDF (en inglés).
Preguntas frecuentes
¿Qué datos usa el agente?
La información de incidentes, acciones y políticas de notificación de Micro-Vigilant, junto con los reportes de incidentes de Microsoft Defender XDR.
¿Dónde se usa?
Es un agente interactivo con experiencia de chat. Se configura desde Microsoft Security Store y se conversa con él en Microsoft Security Copilot.
¿Cuánta capacidad consume?
Depende del número de preguntas. Estimamos entre 0,2 y 0,8 Security Compute Units (SCU) por sesión.
¿Necesitamos Micro-Vigilant?
Sí. El agente trabaja con Micro-Vigilant, que optimiza las señales de Microsoft Defender XDR y da visibilidad de la operación diaria a los equipos SOC.
¿Para quién es?
Para responsables y analistas del SOC que necesitan ver cómo rinde la operación en el tiempo: carga, tiempos de respuesta, casos estancados y calidad de las detecciones.
Vea su SOC a través del agente
Nuestros expertos en operaciones de seguridad le mostrarán Micro-Vigilant SecOps Agent con las preguntas que importan a su equipo.
Comparta su contextoSu configuración de Defender XDR, el tamaño del equipo y sus prioridades.
Véalo funcionandoUna demo con las preguntas que hacen sus responsables del SOC.
EmpieceEn español o inglés, con nuestros expertos a su lado.