
E-gents: agentes de IA para la seguridad y la identidad en Microsoft
Los E-gents son los agentes de IA de Synergy Advisors para la plataforma de Microsoft. Cada uno hace un trabajo para un equipo, desde los administradores de identidad hasta cada empleado y el SOC, y responde en lenguaje claro con los datos de su propio entorno de Microsoft.
Un agente, un trabajo
Un asistente general responde un poco de todo. Cada E-gent está diseñado para un equipo y un resultado, con los datos que ese trabajo necesita.
Hecho para un equipo
Administradores de identidad, cada empleado o el SOC: cada agente conoce a su público y las preguntas que hace.
Sus propios datos de Microsoft
Las respuestas salen de sus datos de Microsoft Entra ID o Microsoft Defender XDR, no de ejemplos genéricos.
Lenguaje claro
Pregunte como le preguntaría a un colega y obtenga una respuesta directa, sin armar ningún informe.
Donde trabaja su equipo
Microsoft Teams, Copilot Studio y Microsoft Security Copilot. Nada nuevo que aprender.
Conozca a los E-gents
Capturas reales de cada agente en funcionamiento. Cada uno tiene su propia página con los detalles y requisitos.
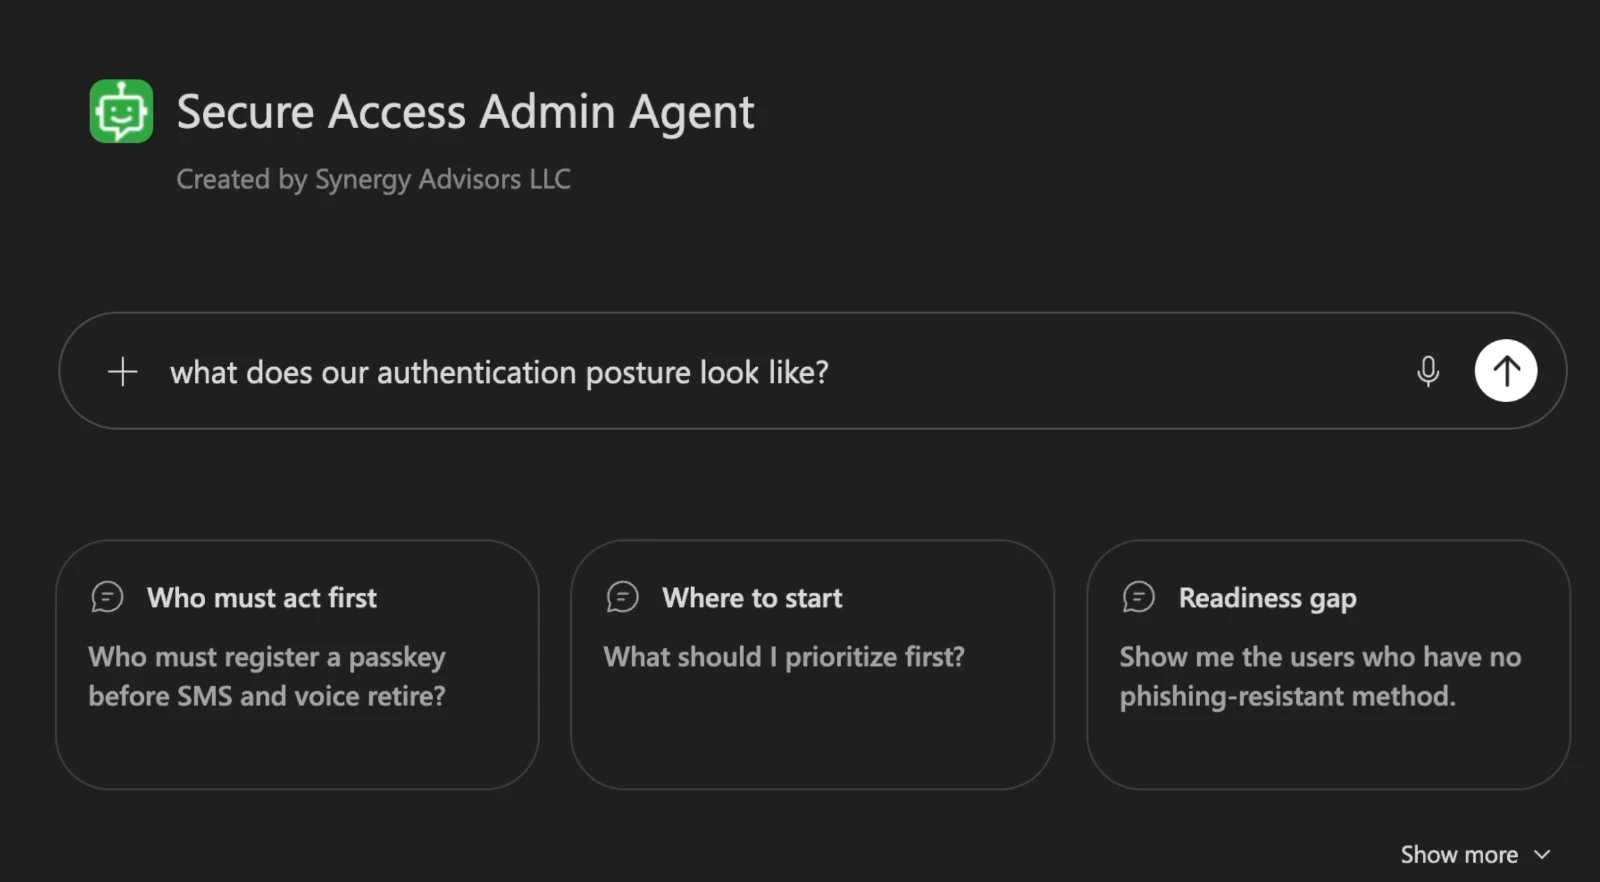
Responde quién en su tenant de Microsoft Entra ID depende de SMS o voz, quién sigue iniciando sesión así y qué resolver primero antes del 1 de febrero de 2027.
- Prioridades ordenadas por fecha límite e impacto
- La adopción resistente al phishing en cifras reales
- Solo lectura, en su propio tenant
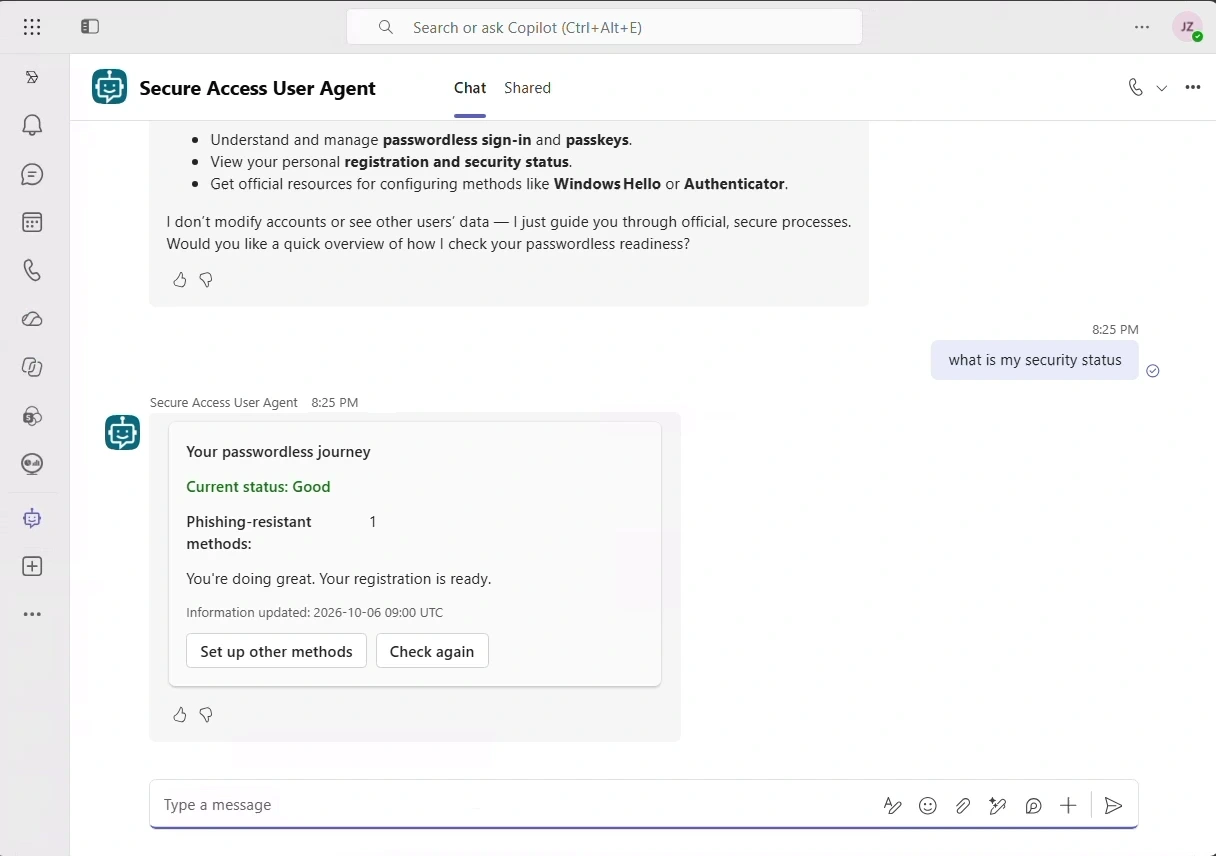
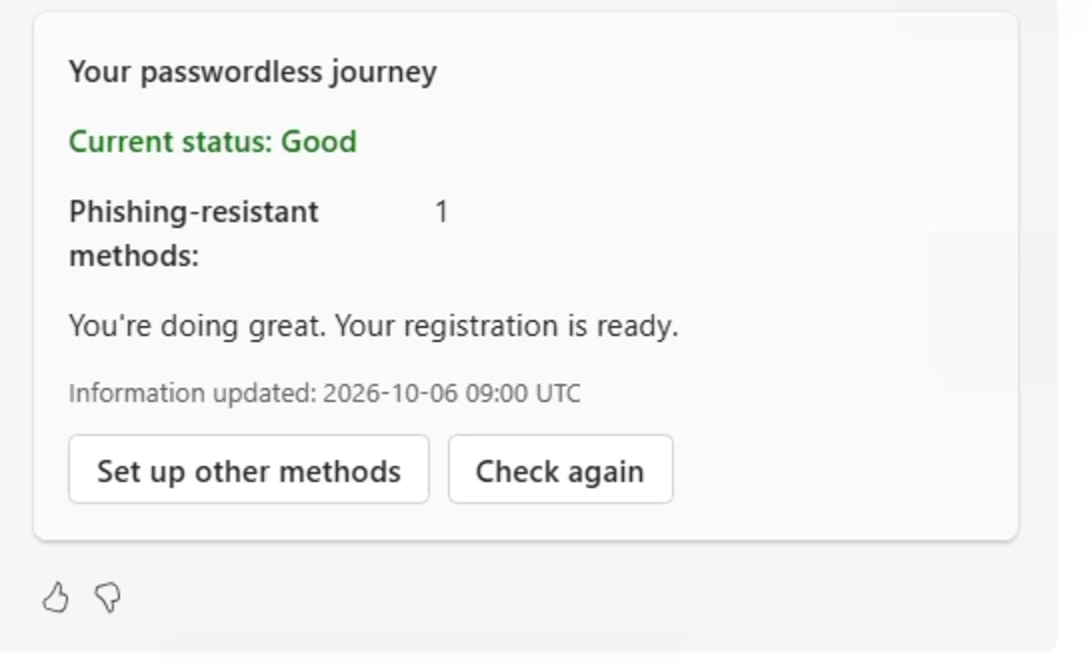
Lleva su campaña de passkeys dentro de Microsoft Teams: muestra a cada persona su propio estado, explica el cambio en lenguaje claro y la guía para registrar una passkey.
- Una tarjeta de estado personal en Teams
- Respuestas claras sobre las passkeys
- Registro guiado en aka.ms/mysecurityinfo
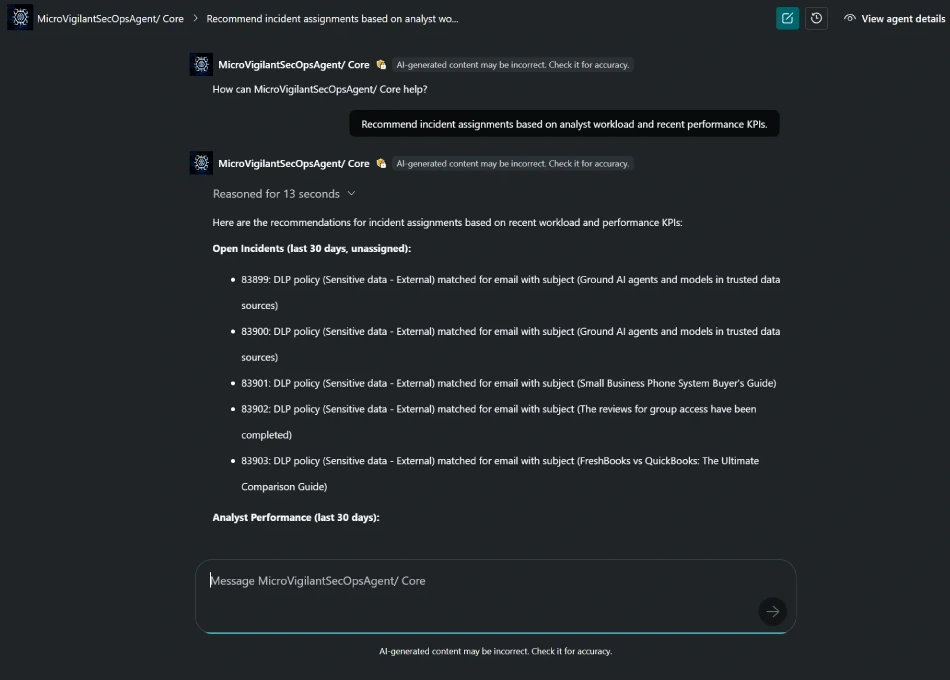
Convierte los datos operativos de Microsoft Defender XDR en información útil para los equipos del SOC: salud operativa, carga de los analistas, incidentes críticos y calidad de las detecciones.
- Salud del SOC, incidentes estancados y sin asignar
- Carga de los analistas y tiempo medio de resolución
- Disponible en Microsoft Security Store
Encuentre el E-gent para su equipo
Cuéntenos sobre su entorno. Un especialista de Synergy Advisors le mostrará los agentes en los escenarios que importan para usted.
Comparta su contextoSu entorno, licenciamiento y prioridades.
Vea los agentes en acciónUna demostración en los escenarios que importan a su equipo.
EmpieceEn español o en inglés, con nuestros expertos a su lado.