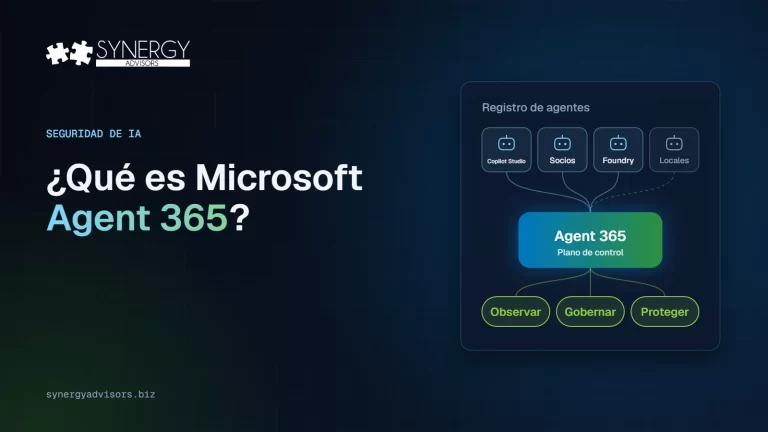
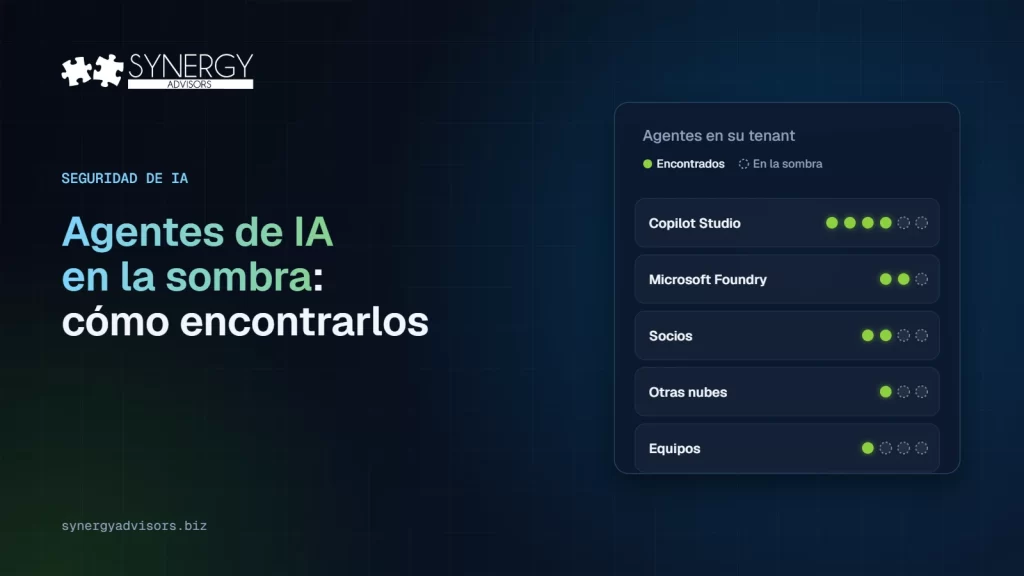

Un agente de IA en la sombra es cualquier agente que funciona en su organización sin que TI sepa que existe, quién es su responsable o a qué puede acceder. En Microsoft 365 aparecen en cinco lugares: Copilot Studio, Microsoft Foundry, aplicaciones de socios, otras nubes y los propios equipos de los empleados. Hoy Microsoft permite ver cada uno de ellos y este registro básico está incluido en toda suscripción a Microsoft Cloud.
Antes, la shadow AI se limitaba a empleados que pegaban datos en un chatbot público. Los agentes cambian el riesgo: no solo responden, actúan, con acceso a archivos, buzones y sistemas de negocio. En esta guía verá dónde se esconden, cómo encontrarlos y cómo incorporarlos al gobierno de su organización.
Por qué es un problema de 2026
El hábito empezó con las personas. El Work Trend Index 2024 de Microsoft encontró que el 78% de quienes usan IA llevaban sus propias herramientas al trabajo. Ahora ese mismo hábito llega a la creación de agentes, y ya hay cifras de impacto:
- En el estudio Cost of a Data Breach 2025 de IBM, una de cada cinco organizaciones reportó una brecha causada por shadow AI, y un nivel alto de shadow AI sumó en promedio USD 670.000 al costo de la brecha. El 63% de las organizaciones afectadas no tenía una política de gobierno de IA o aún la estaba preparando.
- Gartner prevé que en 2030 más del 40% de las empresas sufrirá incidentes de seguridad o cumplimiento ligados a shadow AI no autorizada.
- El OWASP Top 10 para aplicaciones agénticas incluye el abuso de identidad y privilegios y los agentes descontrolados entre los principales riesgos. Ambos son más difíciles de gestionar si no se sabe que el agente existe.
Dónde se esconden y cómo encontrarlos
| De dónde viene el agente | Ejemplo típico | Cómo encontrarlo |
|---|---|---|
| Copilot Studio y Agent Builder | Un agente que un equipo creó para su proceso y compartió con colegas | Registro de Agent 365 («Publicados por su organización» y «Compartidos por el creador») y el inventario de agentes de Copilot Studio, que también muestra borradores |
| Microsoft Foundry | Un agente a medida creado por un equipo de desarrollo | Los agentes publicados en Foundry aparecen solos en el registro de Agent 365 |
| Agentes de socios y terceros | El agente de un proveedor SaaS conectado a Microsoft 365 | Registro de Agent 365, que incluye agentes que no son de Microsoft |
| Otras nubes | Agentes en AWS Bedrock o Google Cloud | Sincronización del registro de Agent 365 (vista previa pública) |
| Equipos de los empleados | Agentes de IA locales y configuraciones de servidores MCP instalados por usuarios técnicos | Descubrimiento de agentes locales de Microsoft Defender y la página Local Agents del centro de administración de Microsoft 365 (vista previa) |
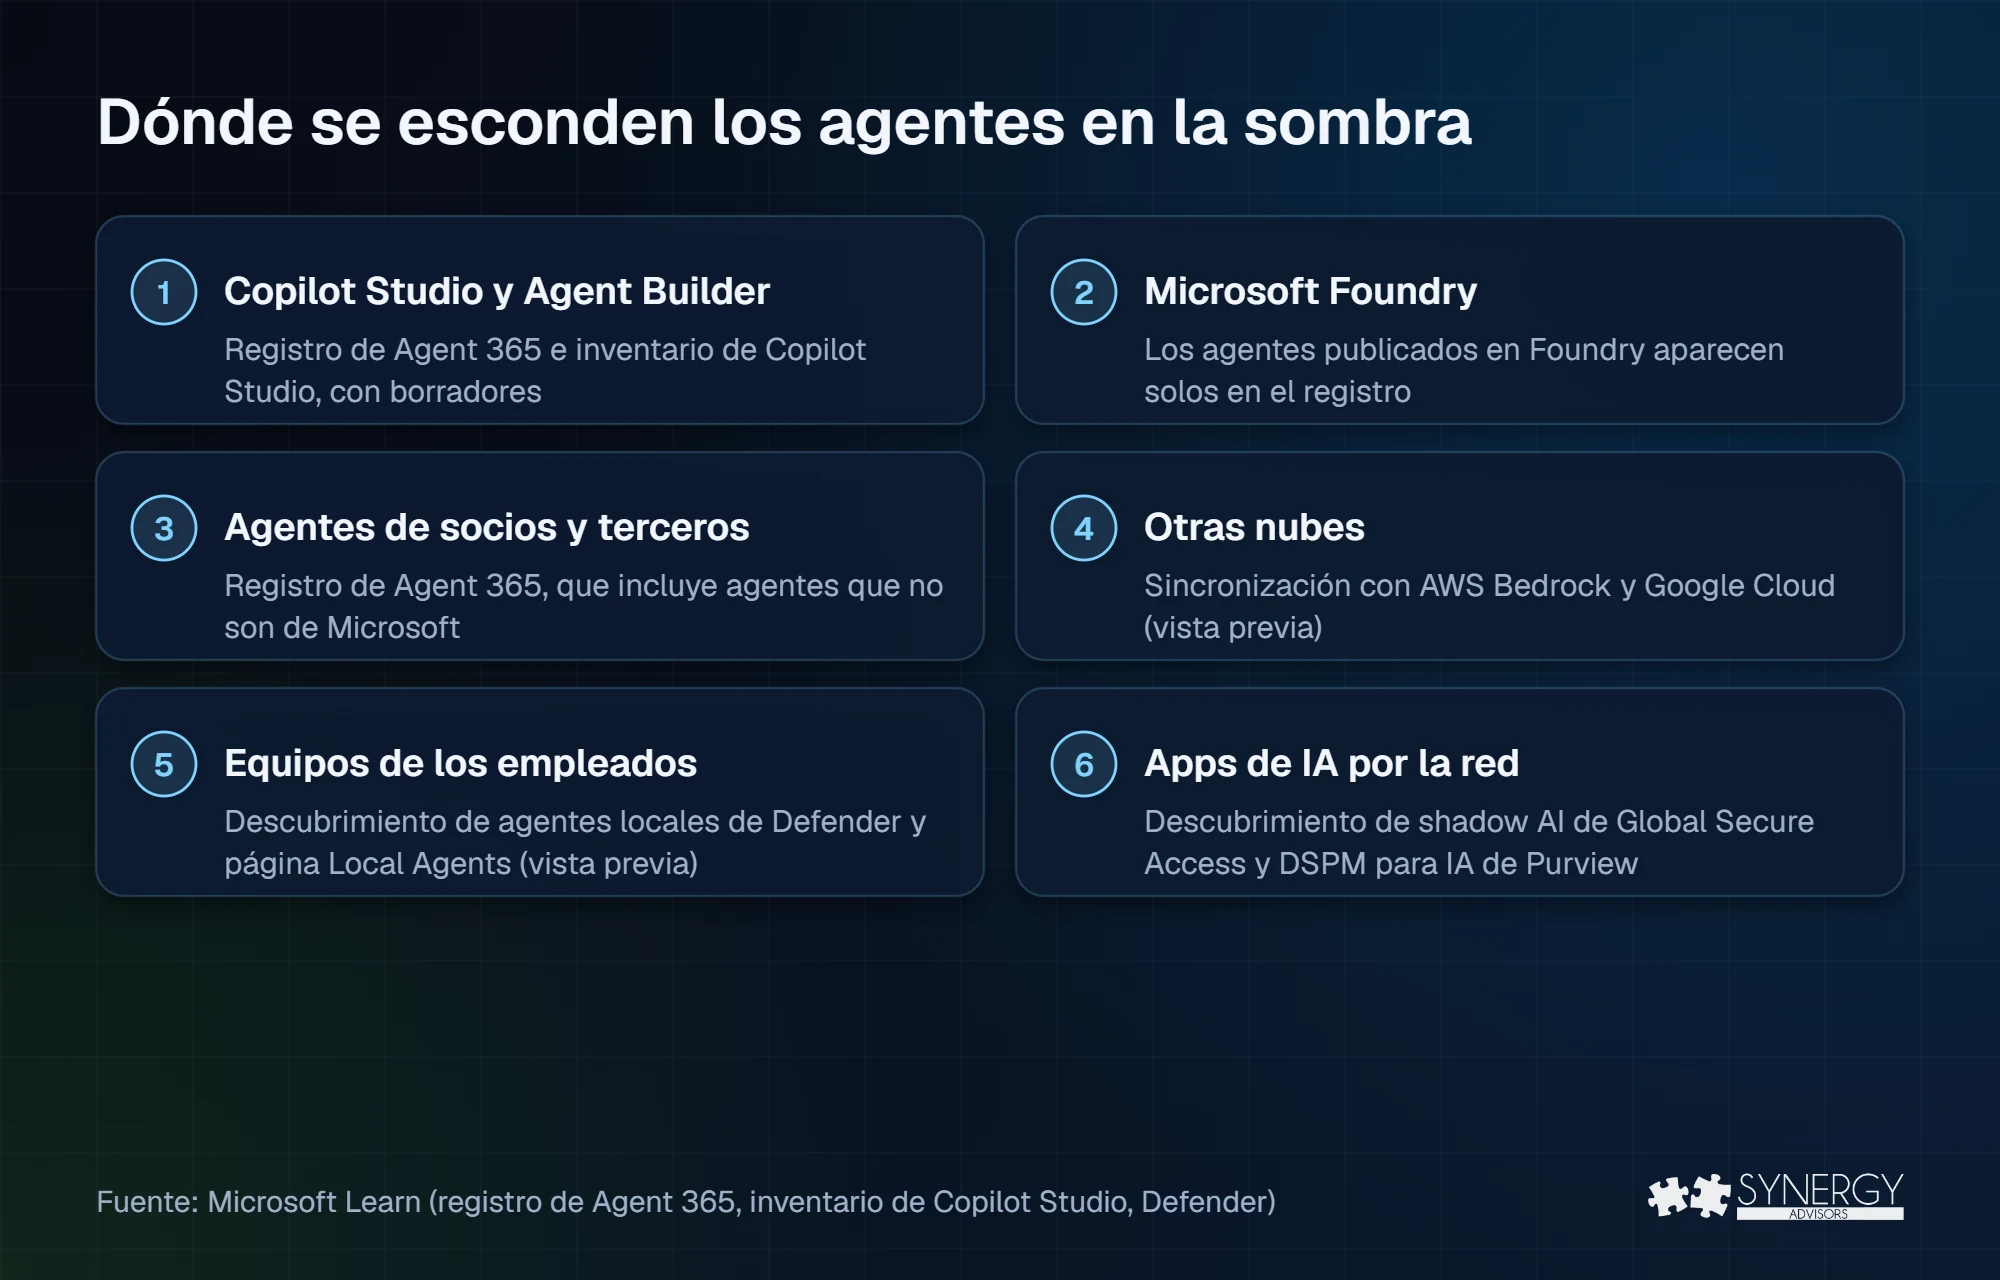
Hay una capa más alrededor de las cinco: las apps de IA a las que se llega por la red. El descubrimiento de shadow AI de Microsoft Entra Global Secure Access muestra el tráfico hacia apps de IA y APIs de modelos no autorizadas. La gestión de postura de seguridad de datos para IA de Microsoft Purview muestra qué agentes y apps de IA tocan información sensible. No listan agentes, pero muestran hacia dónde van los datos.
El registro marca además dos grupos que conviene revisar primero: agentes sin dueño y agentes no gestionados, es decir, creados o administrados fuera de Agent 365.
Un plan de 4 pasos para encontrarlos y gobernarlos
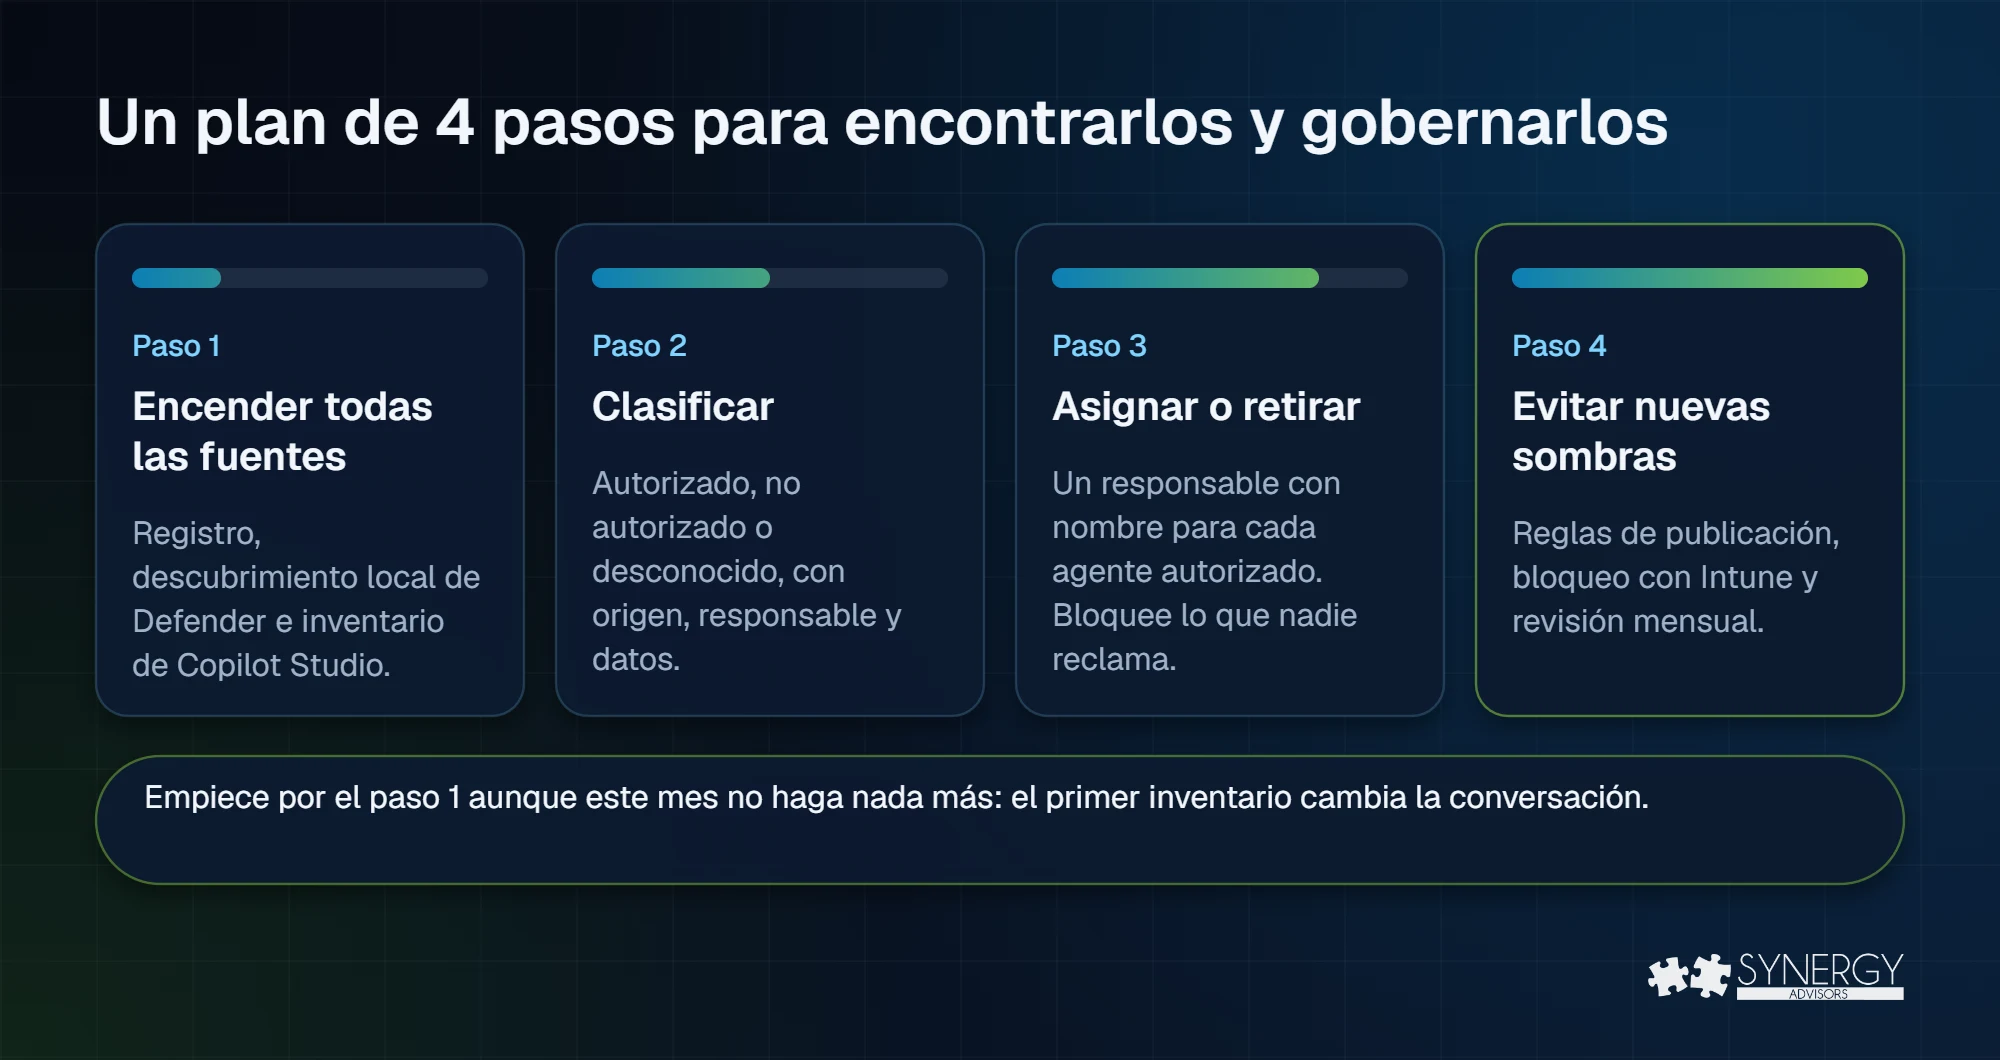
Encontrar los agentes en la sombra es solo el primer paso. Use este proceso de cuatro partes para unificar las fuentes de descubrimiento, evaluar el riesgo y el responsable de cada agente, retirar lo que sobra y establecer controles periódicos que eviten que el inventario quede desactualizado.
| Paso | Qué hacer | Resultado |
|---|---|---|
| 1. Encender todas las fuentes | Revise el registro de Agent 365, active el descubrimiento de agentes locales de Defender en los equipos incorporados y exporte el inventario de Copilot Studio con borradores. | Una lista en lugar de cinco parciales |
| 2. Clasificar | Marque cada agente como autorizado, no autorizado o desconocido, y anote su origen, su responsable y a qué datos puede llegar. | Un inventario ordenado por riesgo |
| 3. Asignar o retirar | Asigne un responsable con nombre a cada agente autorizado. Bloquee o elimine los que nadie reclama. | Ningún agente sin persona responsable |
| 4. Evitar nuevas sombras | Defina quién puede publicar agentes, bloquee con Intune los agentes locales no autorizados y repita la revisión cada mes. | El descubrimiento pasa a ser rutina, no proyecto |
Empiece por el paso 1 aunque este mes no haga nada más. Nuestros expertos lo ven una y otra vez: el primer inventario es el momento en que cambia la conversación. Cuando la lista existe, decidir qué se queda es rápido.
El problema de los agentes huérfanos
La propia documentación de Microsoft lo dice sin rodeos: los agentes compartidos pueden quedar sin dueño cuando se elimina al usuario que los creó. El agente sigue funcionando con el acceso que tiene, y nadie responde por él.
Ya hay herramientas para resolverlo. En el centro de administración de Microsoft 365, los administradores pueden reasignar el responsable de los agentes sin dueño, o bloquearlos y eliminarlos. Para Copilot Studio, Microsoft documenta una operación para reasignar agentes huérfanos. Lo que casi todas las organizaciones olvidan es el proceso: sumar «revisar los agentes de esta persona» a la lista de salida de empleados, igual que se recuperan el portátil y las licencias.
Errores que conviene evitar
Evite estos errores al poner bajo gobierno a los agentes en la sombra; de lo contrario, los equipos pueden abrir nuevos puntos ciegos, buscar atajos y dejar información sensible expuesta.
- Mirar solo Copilot Studio. Es la fuente más visible, pero no la única. Los agentes locales en los portátiles de desarrollo suelen ser los menos gobernados.
- Bloquearlo todo. Los equipos crean agentes porque los necesitan. Bloquear sin ofrecer un camino aprobado solo crea la siguiente generación de agentes en la sombra.
- Hacer el inventario una sola vez. Aparecen agentes nuevos cada semana. El descubrimiento debe ser una rutina mensual con un responsable.
- Olvidar los datos. Un agente solo puede exponer lo que alcanza. Si hoy hay archivos sobrecompartidos, resuélvalo antes de escalar los agentes.
Preguntas frecuentes
¿Qué diferencia hay entre shadow AI y agentes en la sombra?
Shadow AI suele referirse al uso de apps de IA no aprobadas, como Claude o Google Gemini. Los agentes en la sombra van un paso más allá: software que actúa solo o en nombre de un usuario, con acceso a datos de la organización, sin supervisión de TI.
¿Qué puedo descubrir sin licencia de Agent 365?
Según las preguntas frecuentes de licenciamiento de Microsoft, el registro de agentes, el descubrimiento de IA en los equipos y el bloqueo de agentes locales no autorizados están incluidos en la suscripción a Microsoft Cloud. El descubrimiento en equipos depende igualmente de Defender e Intune. La sincronización con otras nubes, el mapa de agentes y el gobierno del ciclo de vida requieren licencia.
¿Puedo bloquear agentes de IA locales?
En parte. La página Local Agents del centro de administración de Microsoft 365 puede crear una política de Intune que bloquea las formas habituales de ejecutar los agentes compatibles, en equipos Windows gestionados con Intune. Está en vista previa y la cobertura sigue creciendo.
¿El descubrimiento incluye agentes fuera de Microsoft?
Sí. Con las capacidades nativas, el registro incluye agentes de socios, y la sincronización con AWS Bedrock y Google Cloud está en vista previa pública. Puede ampliar este alcance con el Agent 365 Software Development Kit (SDK), con ayuda del equipo de desarrollo de Synergy Advisors.
Siguiente paso
Los expertos de Synergy Advisors acompañan a las organizaciones a construir su primer inventario completo de agentes y convertirlo en una rutina de gobierno con las Agent 365 E-xperiences. Conozca las Agent 365 E-xperiences o inscríbase al webinar gratuito Agent Visibility: LATAM, jueves 15 de octubre o España, jueves 22 de octubre.
Varias capacidades de este artículo están en vista previa y pueden cambiar. Revisado en octubre de 2026.
Fuentes
- Agent registry Microsoft Learn
- Agent actions Microsoft Learn
- Copilot Studio agent inventory Microsoft Learn
- Foundry and Agent 365 Microsoft Learn
- Microsoft Agent 365 disponible de forma general (1 de mayo de 2026) Microsoft Security Blog
- Defender local agent discovery Microsoft Learn
- Local Agents Microsoft Learn
- Global Secure Access shadow AI discovery Microsoft Learn
- Reasignar un agente huérfano Microsoft Learn
- Microsoft Licensing FAQ 122 Microsoft
- Cost of a Data Breach 2025 (30 de julio de 2025) IBM
- Puntos ciegos de la IA generativa para los CIO (19 de noviembre de 2025) Gartner
- Work Trend Index 2024 Microsoft
- OWASP Top 10 para aplicaciones agénticas (9 de diciembre de 2025) OWASP