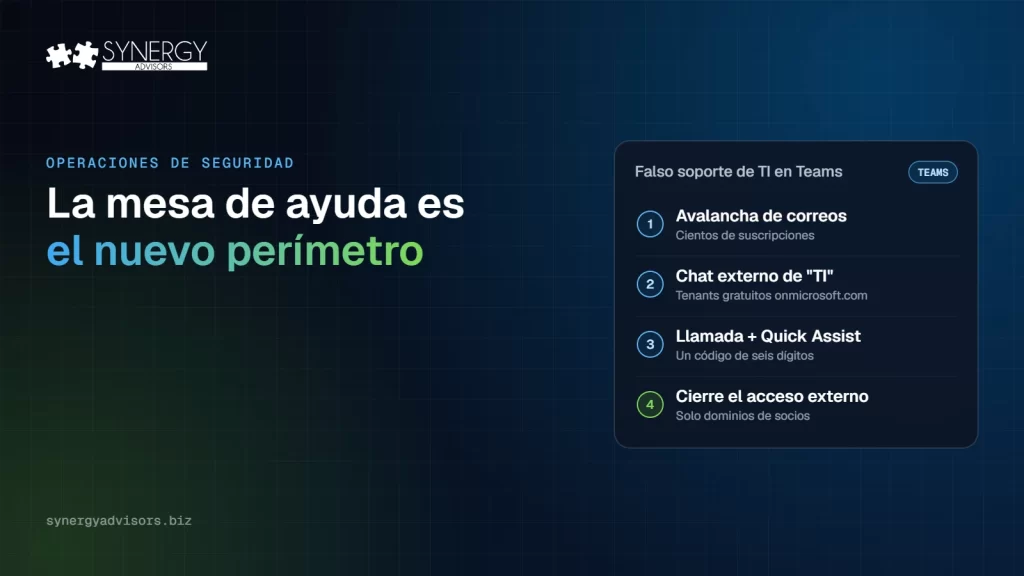

Hay atacantes haciéndose pasar por la mesa de ayuda de TI dentro de Microsoft Teams: Arctic Wolf documentó más de 400 incidentes (en inglés) en los que un falso «IT Service Desk» contactó a empleados por el chat externo de Teams, pasó a una llamada y los convenció de abrir una sesión remota. Algunas de esas intrusiones terminaron en robo de datos y ransomware. No hay ninguna vulnerabilidad de Teams de por medio. El ataque usa una configuración predeterminada, una marca de confianza («TI») y un empleado bajo presión.
Este artículo explica cómo funciona el ataque, por qué es tan efectivo y los diez controles que nuestros expertos revisan primero en cualquier tenant de Microsoft 365.
Cómo funciona el ataque
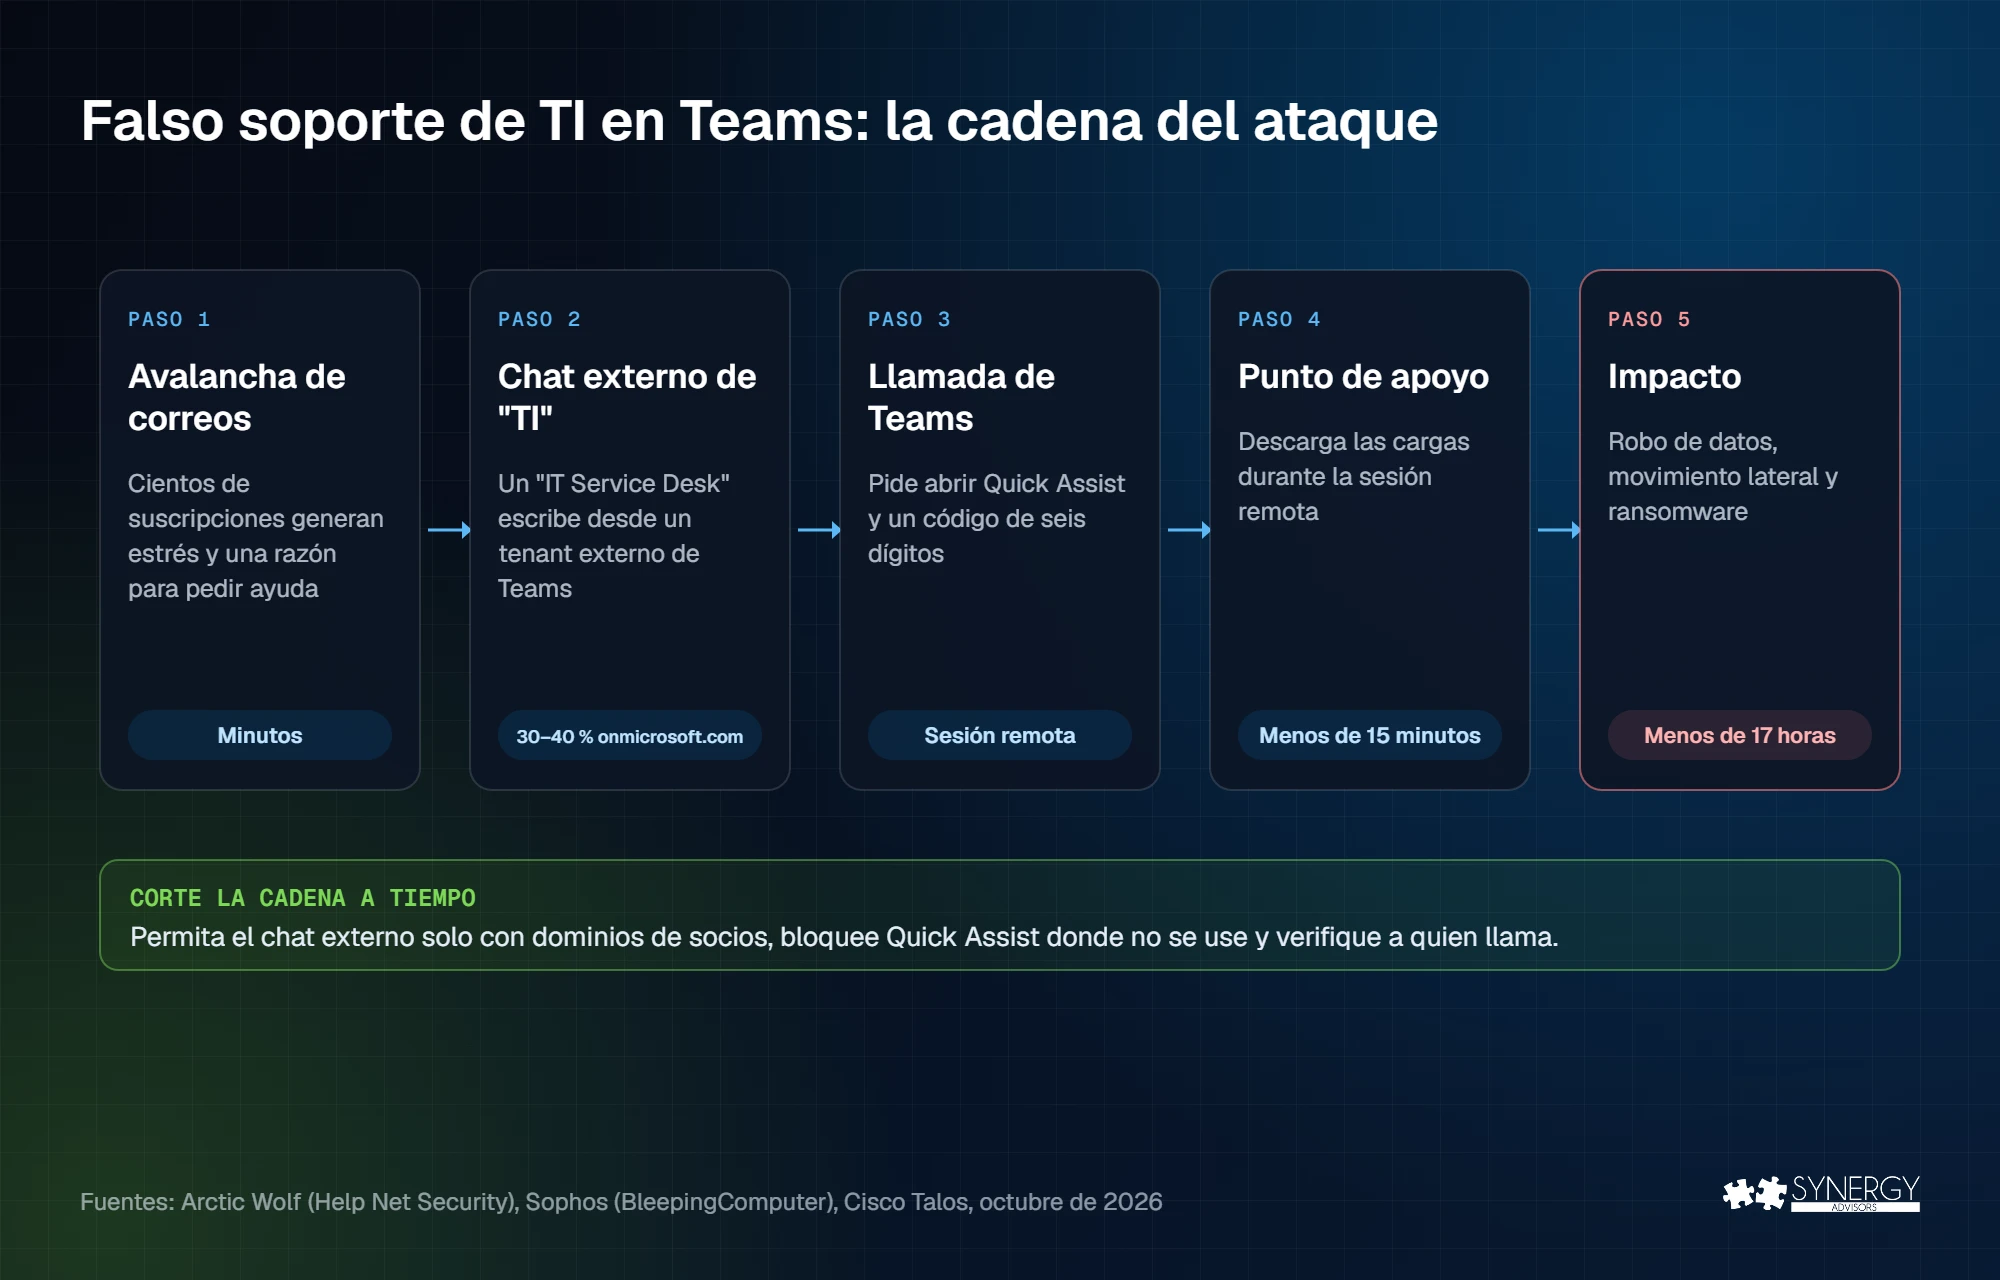
Arctic Wolf, Sophos y Cisco Talos (en inglés) describen la misma cadena, con pequeñas variaciones:
- La avalancha de correos. De repente, la víctima recibe cientos de confirmaciones de boletines y suscripciones. El objetivo es generar estrés y una razón para necesitar ayuda.
- El chat de la «mesa de ayuda». Minutos después, una cuenta externa de Teams llamada «Help Desk», «IT Support» o «IT Service Desk (Matthew)» se ofrece a resolver el problema. Arctic Wolf encontró que entre el 30 % y el 40 % de los casos usaron tenants gratuitos de onmicrosoft.com, y más de 100 nombres visibles incluían emojis como escudos y llaves inglesas.
- La llamada. El atacante pasa a una llamada de voz de Teams y pide acceso remoto. Quick Assist es la herramienta más común: a la víctima solo le basta con leer en voz alta un código de seis dígitos.
- El punto de apoyo. Los atacantes evitan publicar enlaces en Teams, donde el análisis los detectaría. En cambio, descargan las cargas maliciosas durante la sesión remota. El código malicioso puede ejecutarse en menos de 15 minutos.
- El impacto. Reconocimiento de Active Directory, movimiento lateral, robo de datos y ransomware. En un caso de Sophos pasaron menos de 17 horas entre el primer contacto por Teams y el despliegue del ransomware Chaos.
Microsoft describió esta técnica por primera vez en mayo de 2024 (en inglés). Desde entonces apareció en varias operaciones de ransomware y, en el tercer trimestre de 2026, Cisco Talos vio cómo la suplantación de la mesa de ayuda por teléfono, correo y Teams llevó a una nueva variante de ransomware que llama VYPR.
Por qué funciona
- El acceso externo de Teams viene activado de forma predeterminada. Si no lo cambió, cualquier tenant de Teams del mundo puede iniciar un chat con sus usuarios.
- «TI» es una voz de confianza. Los empleados están entrenados para seguir las instrucciones de la mesa de ayuda, y la avalancha de correos hace que la oferta de ayuda parezca oportuna.
- Las herramientas de soporte remoto son legítimas. Quick Assist y las herramientas de supervisión remota están firmadas, son comunes y suelen estar permitidas en todas partes.
- Es rápido y automatizado. Arctic Wolf vio a los atacantes apuntar a varios usuarios en unos cinco minutos, y a veces las alertas de robo de credenciales se activaron al mismo tiempo que la primera alerta del chat.
Cuando revisamos la configuración de Teams, el acceso externo casi siempre está abierto a cualquier dominio. Es lo primero que hay que cambiar.
Diez controles para revisar esta semana
| # | Control | Dónde | Por qué ayuda |
|---|---|---|---|
| 1 | Permitir el chat externo solo con dominios de socios específicos | Centro de administración de Teams › Usuarios › Acceso externo | La mayoría de las organizaciones no necesita chats de cualquier tenant del mundo |
| 2 | Impedir que cuentas de Teams no administradas contacten a sus usuarios | Acceso externo › Cuentas de Teams no administradas por una organización | Bloquea el contacto entrante desde cuentas personales y gratuitas |
| 3 | Mantener bloqueados los tenants de prueba | PowerShell: ExternalAccessWithTrialTenants (predeterminado: Blocked) | Los tenants de prueba desechables son una fuente favorita de falsas mesas de ayuda |
| 4 | Bloquear los subdominios al bloquear un dominio | PowerShell: BlockAllSubdomains | Bloquear un dominio no bloquea sus subdominios de forma predeterminada |
| 5 | Bloquear o quitar Quick Assist donde no se use | Administración de dispositivos | Microsoft lo recomienda y sugiere Remote Help como alternativa administrada |
| 6 | Limitar las herramientas de soporte y supervisión remota al personal de TI | Control de aplicaciones | Los atacantes recurren a AnyDesk, ScreenConnect y herramientas similares |
| 7 | Verificar a quien llama antes de cualquier cambio de MFA | Proceso de la mesa de ayuda | Cisco Talos recomienda que la mesa de ayuda verifique al usuario antes de registrar nuevos métodos de MFA |
| 8 | Publicar un único canal real de TI y decir lo que TI nunca hace | Comunicación interna | TI nunca contacta a los usuarios desde una cuenta externa ni pide un código de sesión remota |
| 9 | Correlacionar las señales en el SOC | Microsoft Defender XDR y su SIEM | Una avalancha de correos, un chat externo y una sesión remota nueva en un mismo usuario es un incidente |
| 10 | Conservar los registros al menos 90 días, fuera del equipo | Retención de registros | Talos encontró registro insuficiente en más del 40 % de sus casos |
Si se usó una cuenta durante la sesión remota, trátela como comprometida. Nuestra lista para expulsar a un atacante tras el robo de tokens explica cómo quitar las sesiones, los dispositivos y los métodos de MFA que el atacante pudo haber agregado, y un pase de acceso temporal le da a la mesa de ayuda una forma segura de restablecer al usuario.
Cómo ayudan nuestros expertos
- E-Visor Teams App da a los empleados un canal de TI real e interno dentro de Teams: ven su propia identidad, sus dispositivos y sus alertas de seguridad, y resuelven por sí mismos lo básico, como restablecer la contraseña o el MFA. Cuando la mesa de ayuda real vive dentro de Teams, una «mesa de ayuda» externa salta a la vista.
- El Micro-Vigilant SecOps Agent muestra a los responsables del SOC qué incidentes de Microsoft Defender XDR se están quedando atrás y quién está sobrecargado. Si el código puede ejecutarse en 15 minutos, un incidente no puede esperar en la cola.
- El servicio gestionado MXDR suma a los expertos de Synergy Advisors para supervisar y responder en Microsoft Defender XDR.
- Secure Access E-ntelligence muestra qué usuarios todavía dependen de métodos de MFA débiles, las cuentas que un atacante tiene más probabilidades de tomar después de la sesión remota.
Preguntas frecuentes
¿Es una vulnerabilidad de Microsoft Teams?
No. Arctic Wolf afirma que esta actividad no explota ninguna vulnerabilidad conocida de Teams. Se apoya en el acceso externo, que viene activado de forma predeterminada, y en la ingeniería social.
¿Debemos desactivar el acceso externo de Teams?
La mayoría de las organizaciones no debería desactivarlo por completo. Considere permitirlo solo para los dominios de socios específicos con los que trabaja, bloquear las cuentas no administradas y mantener bloqueados los tenants de prueba.
¿Debemos desinstalar Quick Assist?
Si su equipo de TI no lo usa, Microsoft recomienda bloquearlo o desinstalarlo. Si necesita soporte remoto, use una herramienta administrada como Remote Help y limite quién puede usarla.
¿Cómo reconocen los empleados una falsa mesa de ayuda?
Busque la etiqueta «Externo» en Teams y recuerde que TI nunca inicia un chat desde una cuenta externa ni pide un código de sesión remota. Ante la duda, cuelgue y contacte a TI por el canal oficial.
Siguiente paso
Los expertos de Synergy Advisors pueden revisar en una sola sesión el acceso externo de Teams, las herramientas de soporte remoto y el proceso de su mesa de ayuda, y mostrarle cómo el Micro-Vigilant SecOps Agent evita que los incidentes se queden atrás. Hable con nuestros expertos.
Fuentes
- Attackers pose as IT help desk in Microsoft Teams (27 oct 2026) Help Net Security, investigación de Arctic Wolf (en inglés)
- Attackers use Microsoft Teams IT help desk lures The Hacker News (en inglés)
- Microsoft Teams vishing attacks lead to Chaos ransomware BleepingComputer, investigación de Sophos (en inglés)
- Cisco Talos: vishing de mesa de ayuda y tendencias de respuesta a incidentes del T3 (30 oct 2026) Help Net Security (en inglés)
- Administrar reuniones y chats externos en Microsoft Teams Microsoft Learn
- Threat actors misusing Quick Assist in social engineering attacks leading to ransomware (15 may 2024) Microsoft Security Blog (en inglés)