
A partir del 1 de febrero de 2027, Microsoft dejará de enviar los códigos por SMS y llamada de voz para la autenticación multifactor de Microsoft Entra ID. Las organizaciones tienen dos caminos: pasar a sus usuarios a passkeys, sin costo adicional, o mantener SMS y voz con un proveedor de telefonía externo que contratan y pagan ellas mismas. La configuración de proveedores se abre el 30 de octubre de 2026, así que este es el momento de decidir qué método usará cada grupo de usuarios.
En esta guía verá qué implica de verdad cada opción, el riesgo de seguridad que hay detrás y las cuatro preguntas que usan nuestros expertos en identidad para elegir el camino adecuado, grupo por grupo. Si primero necesita el contexto, lea qué significa para las organizaciones el retiro de la MFA por SMS y voz.
Las fechas que importan
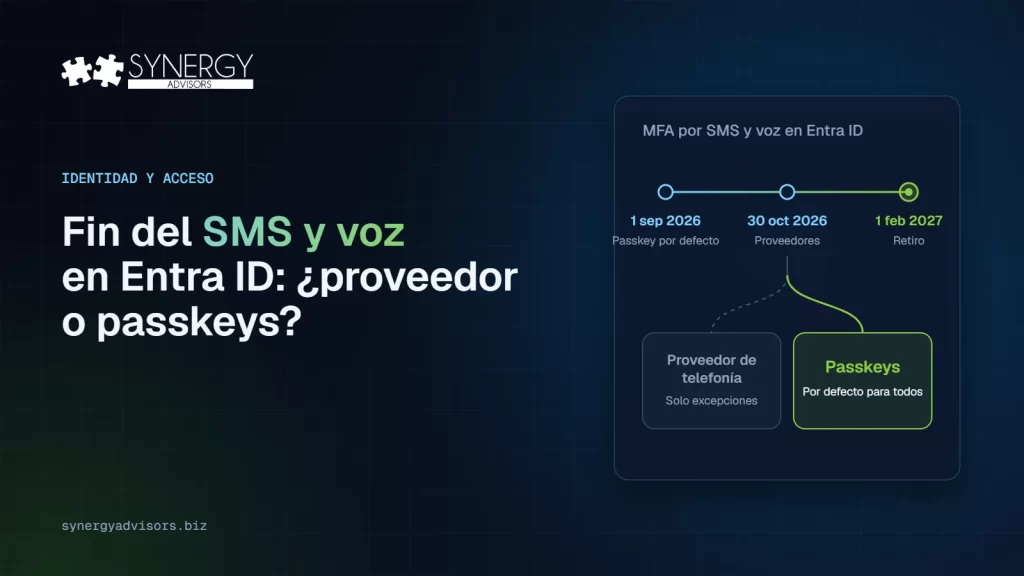
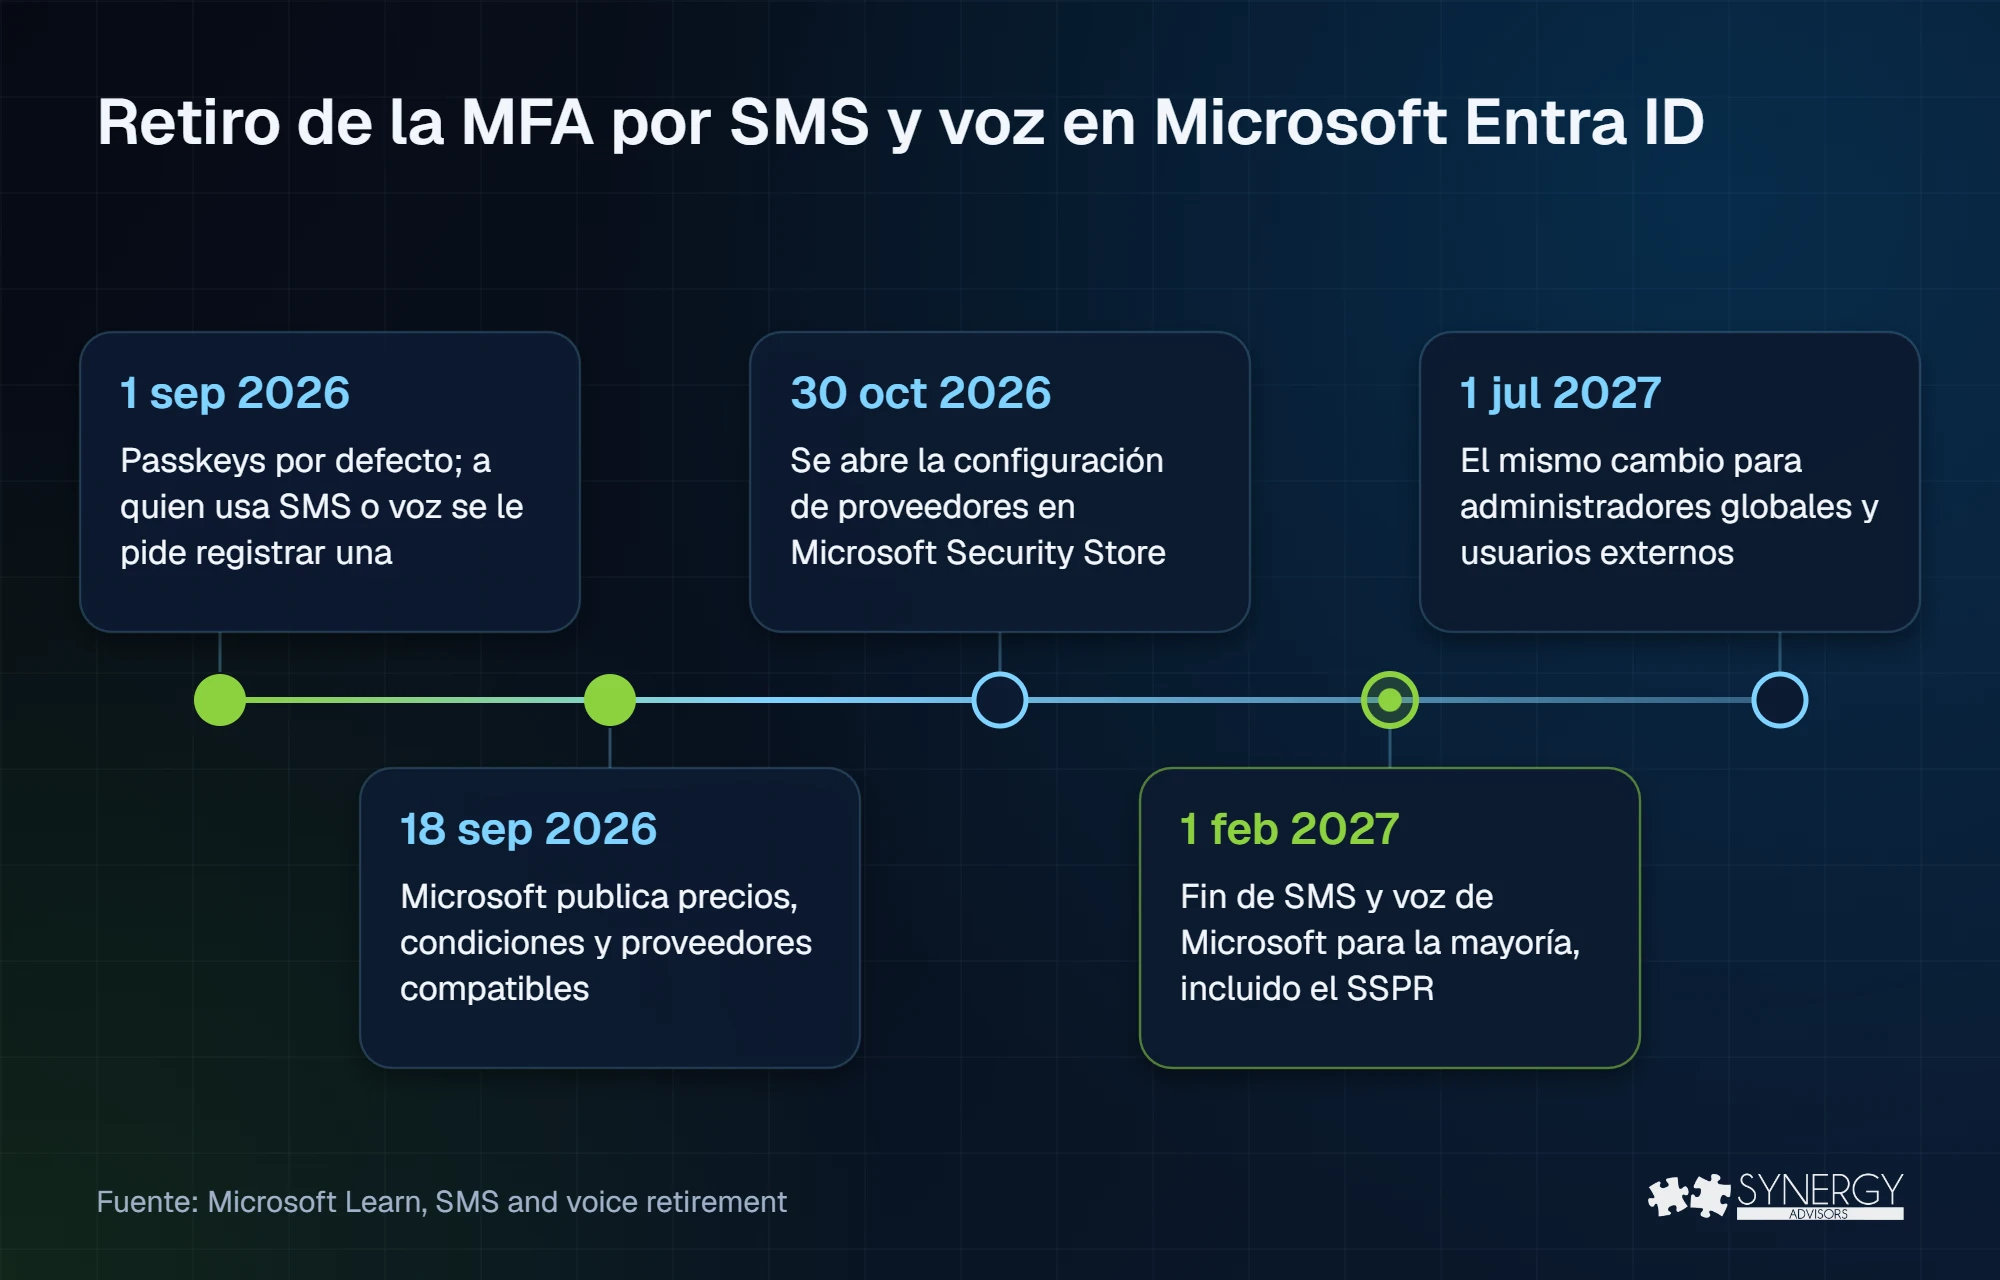
La transición llega por etapas: empieza con las passkeys como método predeterminado y termina con el retiro total del envío de SMS y llamadas por parte de Microsoft. Estas son las fechas en que entra en vigor cada cambio y para las que las organizaciones deben estar listas, según Microsoft Learn.
| Fecha | Qué pasa |
|---|---|
| 1 de septiembre de 2026 | Las passkeys pasan a ser el método predeterminado. A los usuarios con SMS o voz se les habilitan las passkeys y se les pide registrar una. |
| 18 de septiembre de 2026 | Microsoft publica precios, condiciones y la lista de proveedores de telecomunicaciones compatibles. |
| 30 de octubre de 2026 | Las organizaciones que necesiten mantener SMS o voz pueden elegir y configurar un proveedor de telefonía a través de Microsoft Security Store. |
| 1 de febrero de 2027 | Microsoft deja de enviar SMS y llamadas para todos los usuarios, salvo administradores globales y usuarios externos. Quien solo tenga SMS o voz deberá registrar una passkey para seguir autenticándose y accediendo a los recursos de la organización. |
| 1 de julio de 2027 | El mismo cambio llega a administradores globales y usuarios externos. |
Hay dos detalles que suelen pasar desapercibidos. El primero: el cambio también afecta al restablecimiento de contraseña en autoservicio (SSPR), no solo a la MFA. El segundo: la exclusión temporal de las passkeys predeterminadas solo dura hasta el 1 de febrero de 2027; Microsoft aclara que no hay forma de excluirse del retiro. Que no quede duda: desde el 1 de febrero de 2027, los usuarios que solo tengan SMS y voz como métodos de autenticación ya no podrán iniciar sesión en las aplicaciones y los recursos corporativos.
Opción A: mantener SMS y voz con un proveedor de telefonía
Esta opción está pensada para organizaciones con una necesidad de negocio, regulatoria o técnica documentada. No es un interruptor en el centro de administración. Implica, a grandes rasgos, estos pasos y consideraciones:
- Un contrato directo con el proveedor. Se elige en Microsoft Security Store. Los primeros proveedores, en vista previa privada, son Soprano y Telesign, y Microsoft prevé sumar más cuando la opción esté disponible de forma general.
- Costos propios. Microsoft indica que el cliente asume los cargos de telecomunicaciones que factura el proveedor. Además, una función de enrutamiento corre en su suscripción de Azure, con el consumo estándar de Azure.
- Configuración y piloto. Se activa desde el centro de administración de Microsoft Entra, y Microsoft recomienda probar primero con un grupo reducido.
- La misma debilidad de hoy. Un SMS que envía otro operador sigue siendo un SMS, y ya no se considera una forma segura de autenticación.
Ese último punto es el que hay que pesar. El Instituto Nacional de Estándares y Tecnología de EE. UU. clasifica el uso de la red telefónica para autenticar como un autenticador restringido en NIST SP 800-63B-4, y aclara que no es resistente al phishing. La guía de CISA describe la MFA por SMS y voz como vulnerable al phishing y a ataques SS7 y de duplicado de SIM.
Opción B: pasar a passkeys
Una passkey reemplaza el código por una llave criptográfica ligada al sitio, así que no hay nada que el usuario pueda escribir en una página falsa. Microsoft Entra ID admite passkeys sincronizadas y passkeys ligadas al dispositivo, en Microsoft Authenticator o en llaves de seguridad FIDO2. Pasar a passkeys no tiene costo adicional de licencias; el único gasto extra son las llaves de seguridad físicas, si decide usarlas para algunos usuarios.
Además, la experiencia es mejor. Con datos de cuentas de consumo de Microsoft, las personas logran iniciar sesión con passkey el 98% de las veces, frente al 32% con contraseña, y el inicio de sesión es ocho veces más rápido que con contraseña y MFA tradicional.
| Proveedor de telefonía | Passkeys | |
|---|---|---|
| Resistente al phishing | No | Sí |
| Costo | Cargos del proveedor + consumo de Azure | Sin costo adicional (salvo llaves de seguridad físicas) |
| Contrato | Directo con el proveedor | Ninguno |
| Esfuerzo | Contrato, Azure, configuración y piloto | Campaña de registro y soporte a usuarios |
| Ideal para | Excepciones documentadas | Opción por defecto para todos |
Para la mayoría de los usuarios recomendamos las passkeys. Son más fáciles de usar, cuestan menos y, sobre todo, protegen mejor al usuario frente a las amenazas de identidad actuales.
Cuatro preguntas para decidir, grupo por grupo
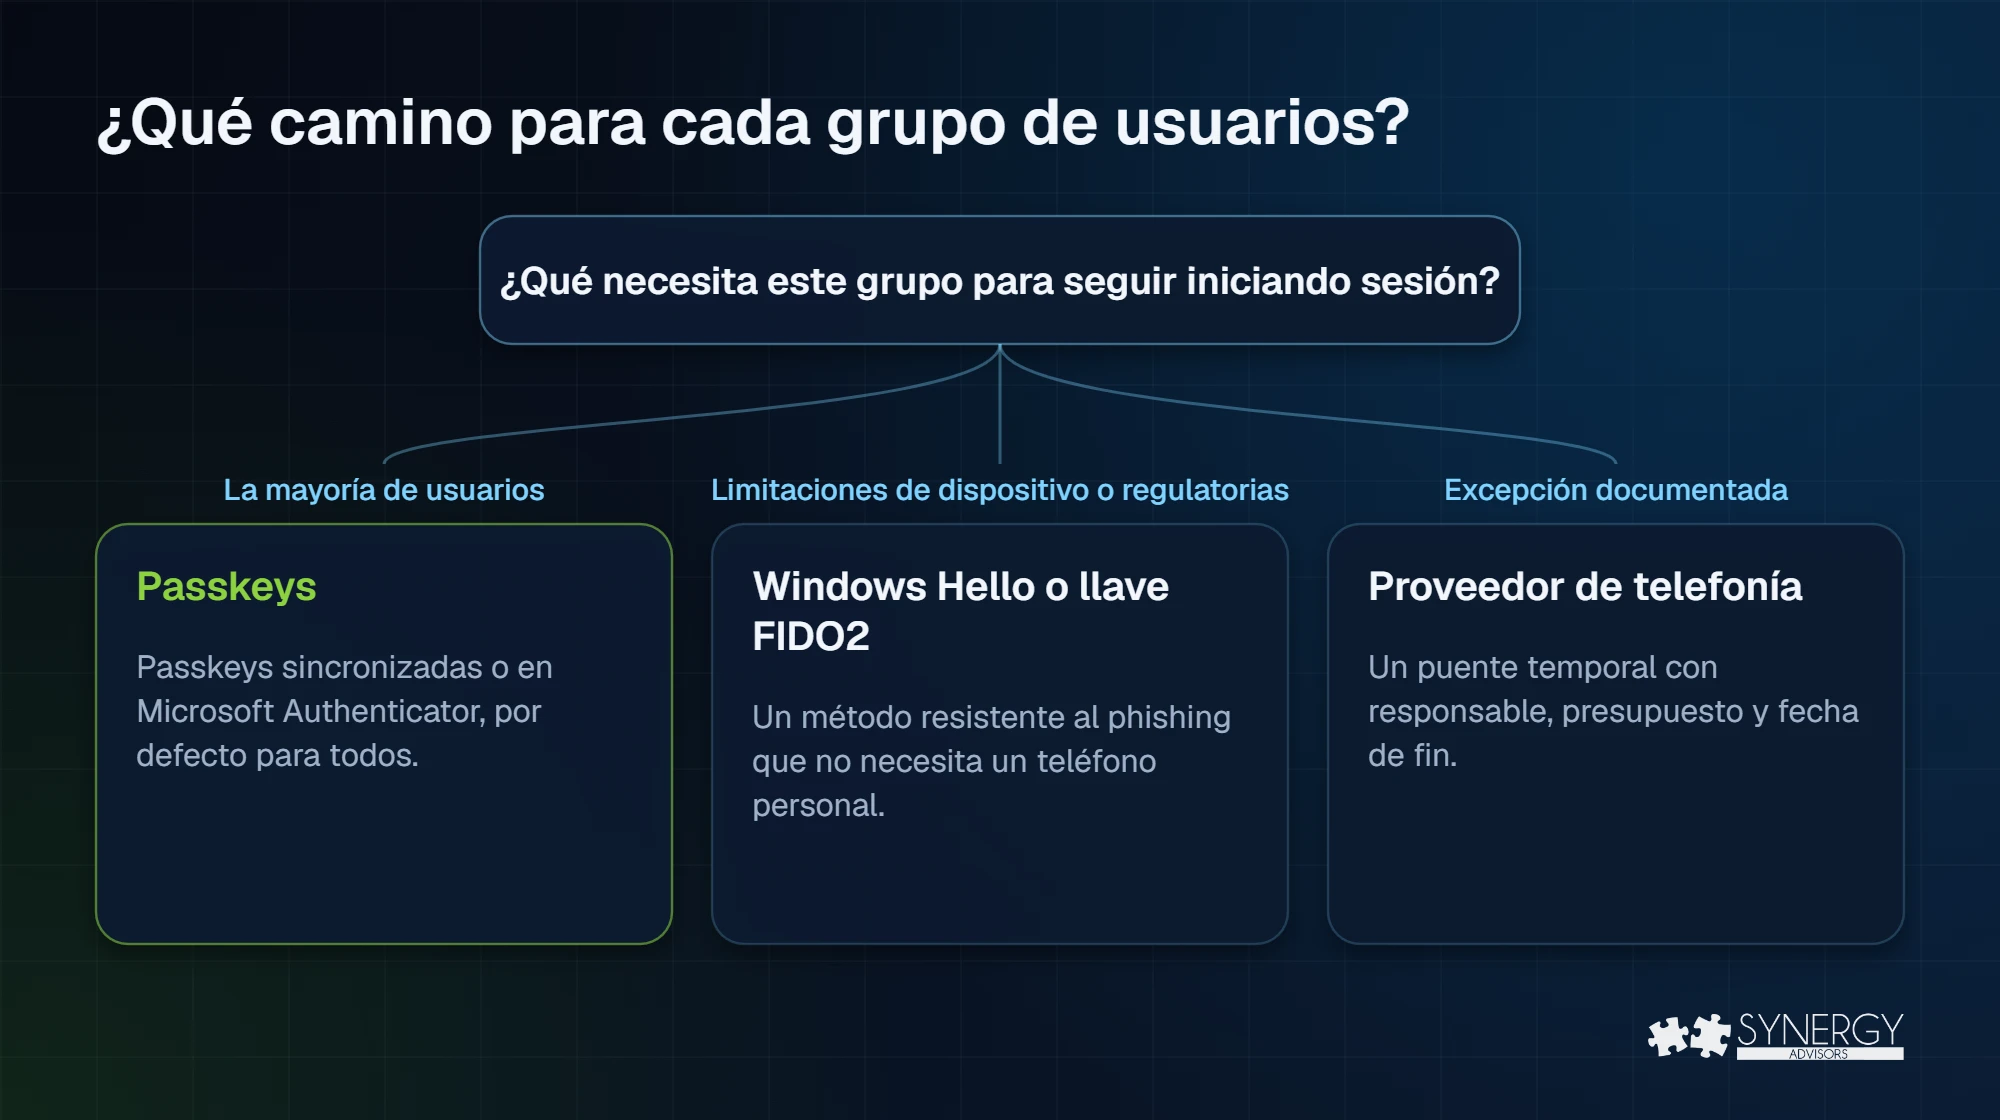
Dicho esto, en la práctica la respuesta correcta puede no ser la misma para todos los usuarios de su organización. Recomendamos passkeys por defecto, con una lista corta y documentada de excepciones cuando haga falta.
¿Quién depende hoy de SMS o voz? Antes de definir una estrategia sin contraseñas, es fundamental identificar a los usuarios que todavía dependen de la autenticación por SMS o voz. Synergy Advisors ofrece evaluaciones basadas en datos, segmentación de usuarios, planificación de la adopción y apoyo en la implementación para acelerar la modernización hacia el acceso sin contraseñas, con passkeys en Microsoft Authenticator, Windows Hello para empresas y otros métodos de autenticación resistentes al phishing.
¿Hay un motivo real por el que un grupo no pueda usar passkey? No todos los usuarios pueden seguir el mismo camino hacia el acceso sin contraseñas. Algunos grupos tienen limitaciones de dispositivos, regulatorias u operativas. Aun así, las organizaciones suelen resolverlas con Windows Hello para empresas, llaves de seguridad FIDO2 o passkeys sincronizadas, sin seguir dependiendo de la autenticación por SMS y voz.
Synergy Advisors puede evaluar los perfiles de usuario, identificar las limitaciones de autenticación, definir los escenarios de excepción y recomendar el método resistente al phishing más adecuado para cada grupo, para acelerar el retiro de SMS y voz sin perder seguridad, cumplimiento ni productividad.
¿Quién será dueño del contrato y de la factura? Mantener la autenticación por SMS y voz exige más que elegir un proveedor. Las organizaciones deben definir quién se encarga de la gestión del proveedor, la negociación del contrato, los cargos recurrentes por mensaje, el cumplimiento normativo y los recursos de Azure Communication Services que sostienen el envío. Defina esa responsabilidad desde el principio para evitar problemas operativos y de presupuesto más adelante.
¿Cómo van a restablecer su contraseña? Las organizaciones que retiran la autenticación por SMS o voz deben asegurarse de que los usuarios tengan un camino de recuperación seguro cuando pierdan el acceso a sus métodos de autenticación. Revise cuánto depende hoy de los SMS para restablecer contraseñas, recuperar cuentas y verificar identidades, y defina procesos de recuperación alternativos antes de hacer cualquier cambio en la autenticación.
Lo que recomendamos
Synergy Advisors recomienda tomar el 1 de febrero de 2027 como la última fecha aceptable para terminar, no como la meta del proyecto. Las organizaciones que aplazan la preparación corren el riesgo de concentrar en un solo momento el registro de usuarios, las solicitudes de soporte y las recuperaciones de cuenta, lo que presiona sin necesidad a la mesa de ayuda e interrumpe la operación del negocio. Un enfoque por fases, que empiece por administradores, usuarios con privilegios y grupos de alto impacto antes del despliegue general, reparte el esfuerzo, reduce el riesgo operativo y mejora la adopción.
Cuando una necesidad de negocio o regulatoria justifique excepciones temporales, el proveedor de telefonía debe ser un mecanismo de transición a corto plazo, con criterios de salida y fechas de retiro definidos. No debe usarse como estrategia a largo plazo para aplazar el paso a métodos de autenticación resistentes al phishing.
Errores frecuentes
- Activar la exclusión temporal y olvidarse. Solo retrasa la passkey predeterminada; no retrasa el 1 de febrero.
- Olvidar el SSPR. El retiro incluye el restablecimiento de contraseña, no solo el inicio de sesión.
- Creer que el proveedor se activa con un clic. Requiere contrato, recursos de Azure, configuración y piloto, y al escribir este artículo seguía en vista previa privada.
- Pasar por alto la segunda fecha. Administradores globales y usuarios externos cambian el 1 de julio de 2027, pero los invitados internos siguen la fecha de febrero.
Preguntas frecuentes
¿Los usuarios quedarán bloqueados el 1 de febrero de 2027?
Sí, si no se hace nada. Quien solo tenga SMS o voz deberá registrar una passkey antes de poder seguir iniciando sesión. Una vez registrada, podrá seguir accediendo a los recursos corporativos.
¿Podemos excluirnos?
Puede excluirse temporalmente de las passkeys predeterminadas hasta el 1 de febrero de 2027. Del retiro en sí no hay exclusión.
¿Afecta al restablecimiento de contraseña en autoservicio?
Sí. El retiro aplica a todo Microsoft Entra, incluido el SSPR, salvo que envíe SMS y voz a través de un proveedor de telefonía.
¿La opción de proveedor es gratuita?
No. Paga los cargos de telecomunicaciones del proveedor y el consumo de Azure de la función de enrutamiento.
¿Afecta a Azure AD B2C?
No. Azure AD B2C no se ve afectado, y Microsoft anunciará por separado lo que ocurre con External ID.
Siguiente paso
Cada organización recorre su propio camino hacia el acceso sin contraseñas. Synergy Advisors puede analizar su panorama actual de autenticación para identificar la dependencia de SMS, evaluar la preparación para passkeys, revisar los requisitos de recuperación de cuentas y definir las excepciones y la estrategia de transición adecuadas. El resultado es una hoja de ruta priorizada que reduce la dependencia de métodos heredados y mejora la seguridad, la experiencia de usuario y la eficiencia operativa.
Solicite su revisión Passwordless Readiness sin costo o inscríbase al webinar Identity Protection Accelerator: España, martes 20 de octubre o LATAM, miércoles 21 de octubre.
Fuentes
- Microsoft Learn: retiro de SMS y voz (en inglés) Microsoft Learn
- Microsoft Learn: preguntas frecuentes del retiro (en inglés) Microsoft Learn
- Microsoft Learn: preguntas frecuentes de proveedores de telefonía (en inglés) Microsoft Learn
- Las passkeys son el método predeterminado en Microsoft Entra ID (13 de julio de 2026, en inglés) Microsoft Security Blog
- NIST SP 800-63B-4 (versión final, julio de 2025) NIST
- Implementing phishing-resistant MFA (hoja informativa, en inglés) CISA
- Convincing a billion users to love passkeys (12 de diciembre de 2024, en inglés) Microsoft Security Blog