
Microsoft está llevando los controles de sobreexposición de Copilot al centro de administración de Microsoft 365: según su hoja de ruta (RM559617, en inglés), los administradores podrán revisar los riesgos de sobreexposición e iniciar su corrección, ver cuántas interacciones sensibles con Copilot están protegidas y activar la prevención de pérdida de datos (DLP) de Purview para Microsoft 365 Copilot desde la misma consola que usan todos los días. La hoja de ruta indica disponibilidad general en septiembre de 2026; al momento de escribir este artículo, el elemento seguía marcado como «In development». Sea cual sea la fecha, el mensaje es claro: la sobreexposición ya es una tarea diaria de administración, no un proyecto de especialistas.
Este artículo explica por qué la sobreexposición pesa más con Copilot, qué corregir primero y el plan de 30 días que usan nuestros expertos para preparar un tenant.
Por qué Copilot convierte viejos hábitos de uso compartido en un riesgo nuevo
Copilot no rompe los permisos. Devuelve contenido que el usuario ya puede ver. El problema es que la mayoría de los tenants deja que los usuarios vean mucho más de lo que deberían: un sitio compartido con toda la organización hace años, un vínculo «Cualquier persona» que nunca venció, un sitio de equipo cuyo propietario ya no está. Antes de Copilot, encontrar ese contenido costaba trabajo. Ahora, una sola pregunta puede sacarlo a la luz.
La preocupación ya existe. En una encuesta de O’Reilly a 209 profesionales de seguridad (en inglés), publicada a fines de octubre, el 49 % mencionó la fuga de datos a través de herramientas comerciales de IA como una preocupación, y más de la mitad dijo que sus colegas ingresan información sensible en herramientas de IA no aprobadas al menos de vez en cuando. Configurar bien Microsoft 365 Copilot es parte de la respuesta: una herramienta aprobada y con las protecciones correctas da a las personas una alternativa segura.
Lo que Microsoft ya ofrece
No necesita esperar la experiencia del centro de administración para empezar. Estas capacidades ya están documentadas:
| Capacidad | Qué aporta frente a la sobreexposición |
|---|---|
| Evaluaciones de riesgo de datos en Purview DSPM para IA | Una evaluación semanal predeterminada muestra la recomendación «Protect your data from potential oversharing risks»; las evaluaciones personalizadas pueden centrarse en datos sensibles en las respuestas de Copilot y de los agentes |
| DLP para «Microsoft 365 Copilot and Copilot Chat» | Restringe el procesamiento de solicitudes que contienen tipos de información confidencial, y de archivos y correos con etiquetas de confidencialidad específicas |
| Etiquetas de confidencialidad | Copilot respeta el cifrado y los derechos de uso de la etiqueta, y el contenido nuevo creado con Copilot hereda la etiqueta de origen |
| SharePoint Advanced Management | Informes de gobierno de acceso a datos (estado de permisos, actividad de vínculos compartidos, información sobre «Todos excepto los usuarios externos» e instantánea de etiquetas), detección de contenido restringida, control de acceso restringido, revisiones de acceso a sitios y supervisión del acceso de agentes |
El blueprint de sobreexposición de Microsoft organiza el trabajo en tres partes (corregir la sobreexposición, establecer protecciones y cumplir la normativa) e indica que SharePoint Advanced Management, que ayuda a los administradores a controlar la proliferación y el ciclo de vida del contenido, los permisos y la sobreexposición, viene incluido con la licencia de Microsoft 365 Copilot.
Qué corregir primero
No todo archivo sobreexpuesto es igual de urgente. En la mayoría de los tenants que revisamos, unos pocos sitios concentran la mayor parte del riesgo. Así priorizan nuestros expertos lo que hay que revisar primero:
| Prioridad | Qué corregir | Por qué priorizarlo | Dónde encontrarlo |
|---|---|---|---|
| 1 | Sitios compartidos con «Todos excepto los usuarios externos» | Una sola configuración puede exponer un sitio completo a todos los empleados y a Copilot | Información sobre «Todos excepto los usuarios externos» en los informes de gobierno de acceso a datos |
| 2 | Vínculos «Cualquier persona» en contenido sensible | Cualquiera que tenga el vínculo puede abrirlo, dentro o fuera de la organización | Informes de actividad de vínculos compartidos |
| 3 | Sitios sensibles mientras los corrige | Gana tiempo sin cortar el acceso | La detección de contenido restringida oculta un sitio de Copilot y de la búsqueda; el control de acceso restringido lo limita a un grupo |
| 4 | Sitios sin propietario o sin actividad | Nadie revisa quién tiene acceso | Directiva de propiedad de sitios y sitios inactivos |
| 5 | Archivos sensibles sin etiqueta | Sin etiqueta, la DLP y el cifrado no pueden actuar | Informe de instantánea de etiquetas de confidencialidad y etiquetado automático |
| 6 | Datos sensibles en las solicitudes | Frena la fuga en el momento de uso | Directiva de DLP para la ubicación Microsoft 365 Copilot and Copilot Chat |
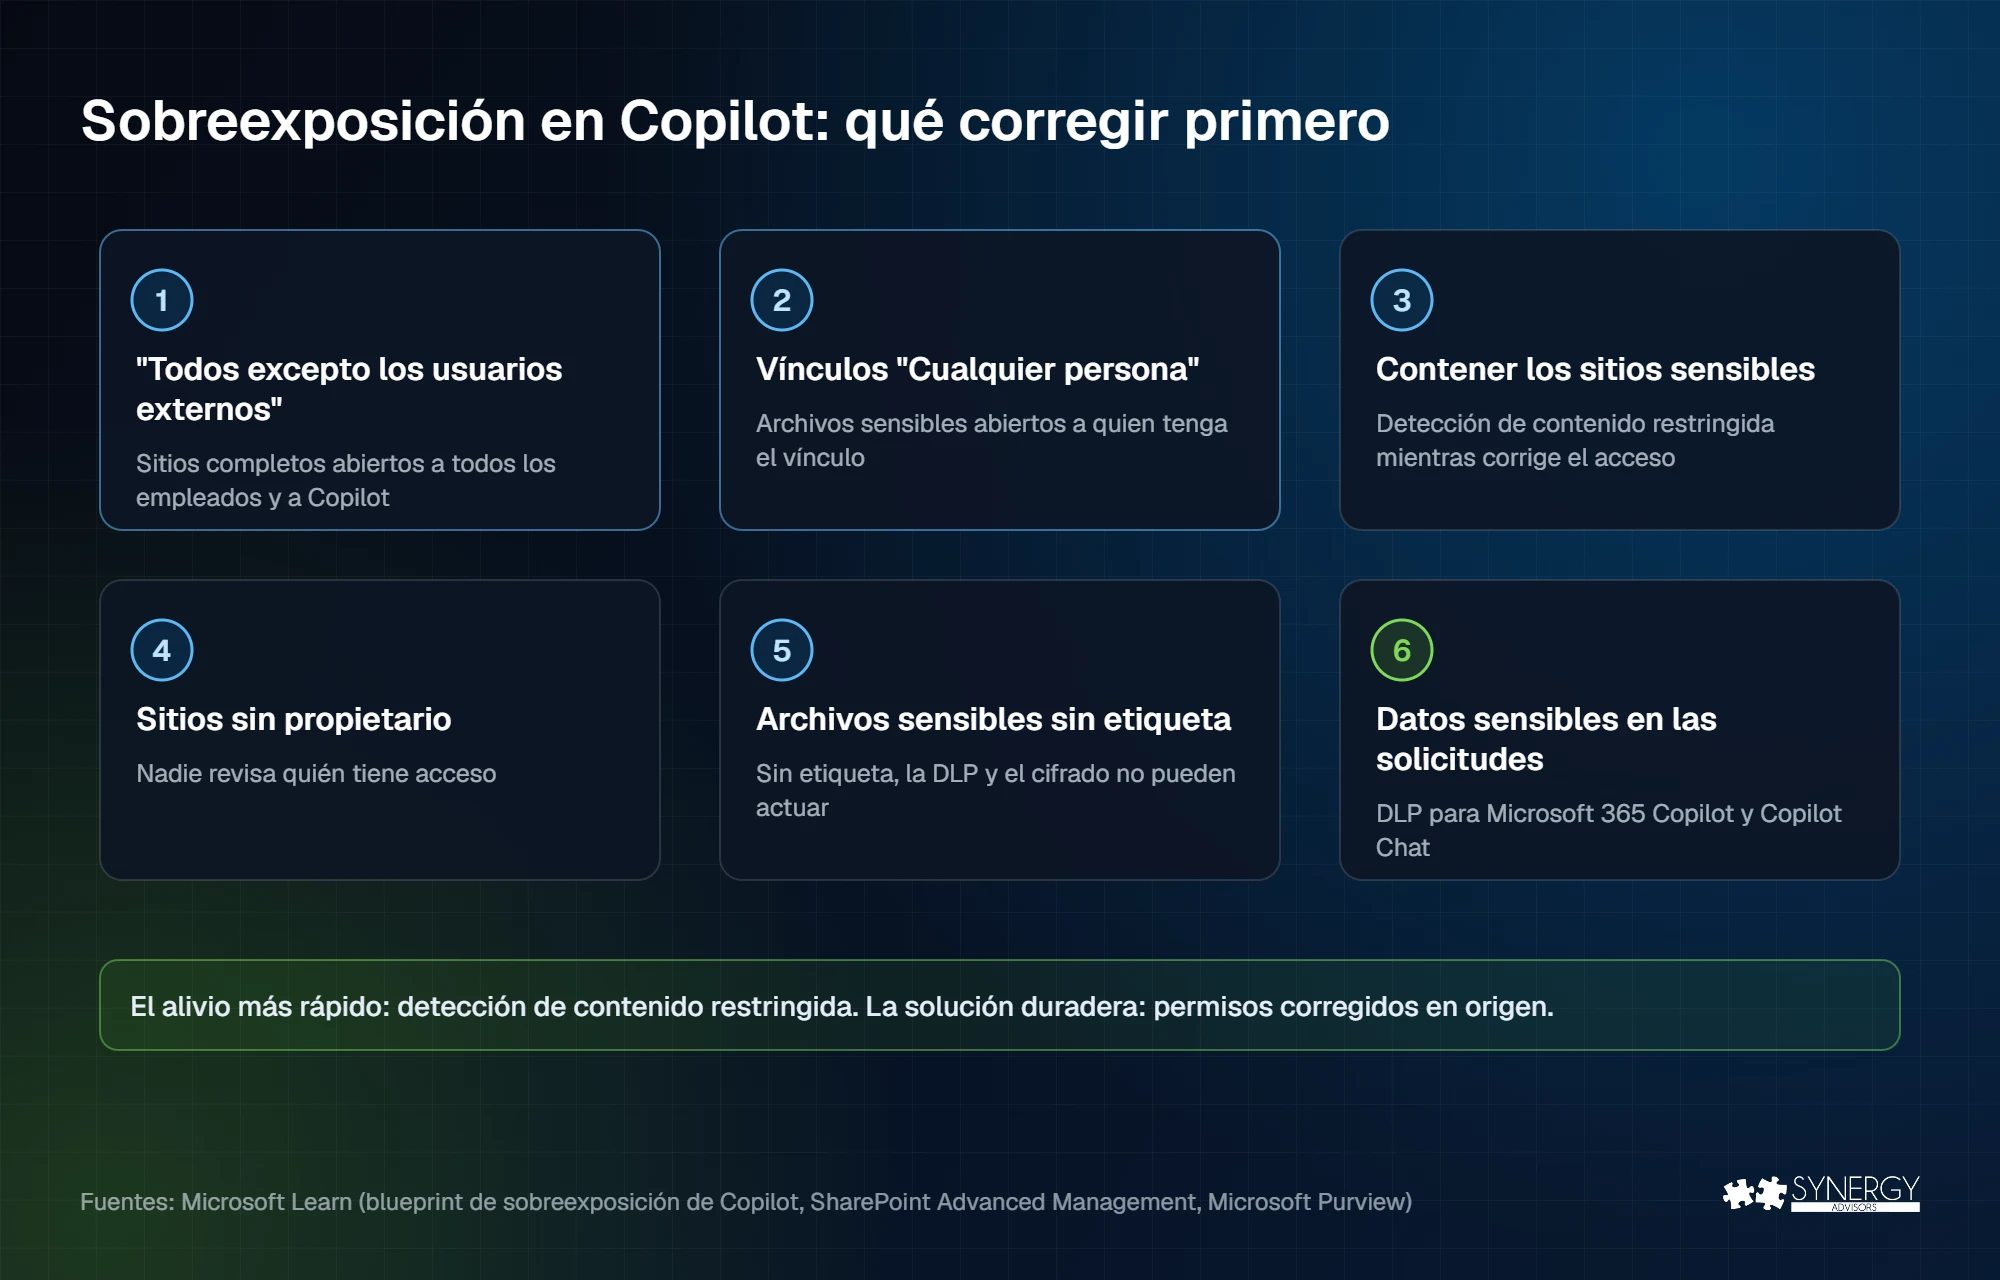
La detección de contenido restringida es el alivio más rápido: quita un sitio de Copilot y de la búsqueda de toda la organización sin cambiar los permisos de nadie. Úsela como medida temporal mientras corrige el acceso, no como la solución.
Un plan de 30 días
| Semana | Foco | Acciones clave | Listo cuando |
|---|---|---|---|
| 1 | Medir | Ejecutar los informes de gobierno de acceso a datos y la evaluación de riesgo de datos de DSPM para IA; listar los 20 sitios con más exposición y sensibilidad | Sabe dónde está el riesgo |
| 2 | Contener | Aplicar la detección de contenido restringida a los sitios más sensibles; activar la DLP para Copilot en modo de simulación | Los peores sitios quedan fuera del alcance de Copilot |
| 3 | Corregir | Quitar «Todos excepto los usuarios externos» y los vínculos «Cualquier persona» vencidos; asignar propietarios; etiquetar el contenido sensible | Los 20 sitios principales quedan corregidos en origen |
| 4 | Proteger | Pasar la DLP para Copilot a modo de aplicación; programar revisiones de acceso a sitios y una revisión semanal de la evaluación | La sobreexposición es una rutina, no un proyecto |
Las mismas reglas aplican a los agentes de IA. Un agente creado sobre contenido de SharePoint llega a todo lo que ese contenido expone; por eso Microsoft Agent 365 y la supervisión del acceso de los agentes forman parte del mismo plan.
Cómo ayudan nuestros expertos
- E-Visor for M365 Data Sensitivity & AI Discovery revela la exposición de datos sensibles en SharePoint Online y OneDrive, incluidos los accesos de los usuarios, los tipos de uso compartido y la exposición a Copilot. Funciona en su entorno y una vista previa de su tenant está lista en menos de un día.
- E-Inspector lleva la misma visibilidad a servidores de archivos, NAS, Azure Storage y AWS S3, y muestra cómo acceden a sus datos los usuarios internos, los externos y los sistemas de IA. También puede automatizar acciones de corrección para limitar los riesgos de sobreexposición en tiempo real.
- E-mmersion for 365 Copilot Management es un laboratorio guiado por un instructor en el que su equipo detecta la sobreexposición, protege documentos sensibles y aplica controles de cumplimiento, en un entorno de Synergy Advisors y sin cambios en su tenant.
- El webinar Agents & Data explica a qué información pueden llegar sus agentes de IA y cómo limitarla: LATAM, jueves 12 de noviembre o España, jueves 10 de diciembre. Nuestra guía Preventing data exposure: where to start (en inglés) cubre lo básico.
Preguntas frecuentes
¿Copilot ignora los permisos?
No. Copilot solo devuelve contenido que el usuario ya tiene permiso para ver. La sobreexposición es un problema de permisos que Copilot hace visible.
¿Cuándo estará disponible la experiencia del centro de administración?
El elemento RM559617 de la hoja de ruta de Microsoft indica disponibilidad general en septiembre de 2026. Cuando lo revisamos el 2 de noviembre, seguía marcado como «In development». Puede empezar hoy con Purview DSPM para IA y SharePoint Advanced Management.
¿Necesitamos licencias adicionales para SharePoint Advanced Management?
SharePoint Advanced Management ya viene incluido con la licencia de Microsoft 365 Copilot.
¿Debemos pausar Copilot hasta corregir todo?
Por lo general, no. Contenga primero los sitios más sensibles con la detección de contenido restringida y luego corrija el acceso en origen mientras despliega Copilot.
Siguiente paso
Los expertos en protección de datos de Synergy Advisors pueden mostrarle, en aproximadamente un día, dónde podría Copilot exponer datos sensibles en su tenant. Solicite una demostración de E-Visor o inscríbase en el webinar Agents & Data: LATAM, jueves 12 de noviembre o España, jueves 10 de diciembre.
Fuentes
- RM559617: Microsoft Purview en el centro de administración de Microsoft 365 Hoja de ruta de Microsoft 365 (en inglés)
- Protecciones de seguridad de datos y cumplimiento de Microsoft Purview para Microsoft 365 Copilot Microsoft Learn
- Blueprint de Microsoft 365 Copilot para la sobreexposición Microsoft Learn
- SharePoint Advanced Management Microsoft Learn
- Threat briefing, 30 de octubre de 2026 (encuesta de O’Reilly) Black Arrow Cyber (en inglés)