

Microsoft anunció recientemente un cambio importante en la autenticación de Microsoft Entra ID: las passkeys (llaves de acceso) se convertirán pronto en la experiencia de autenticación predeterminada, a medida que Microsoft retira la autenticación por SMS y por voz como opciones nativas. Este cambio responde a una realidad de seguridad en constante evolución. Los ataques a la identidad son cada vez más rápidos, más automatizados y más difíciles de detectar para los usuarios, y la autenticación multifactor (MFA) por SMS y por voz ya no ofrece el nivel de protección que las organizaciones necesitan. Las organizaciones que todavía dependen de mensajes de texto o llamadas telefónicas para la autenticación multifactor deberían empezar a planificar desde ahora para evitar interrupciones a los usuarios y reducir el riesgo de identidad.
¿Qué está cambiando?
Fechas clave:
- 1 de septiembre de 2026: las passkeys se convierten en la experiencia de autenticación predeterminada para las organizaciones con usuarios habilitados para la autenticación por SMS o por voz. Es posible que a los usuarios que todavía tengan configurados esos métodos se les pida registrar una passkey al completar la MFA.
- 30 de octubre de 2026: los administradores pueden empezar a seleccionar y configurar un proveedor de telecomunicaciones administrado por el cliente a través de Microsoft Security Store, en el caso de las organizaciones que todavía necesiten SMS o voz.
- 1 de febrero de 2027: el envío de SMS y llamadas de voz para autenticación a través de telecomunicaciones proporcionadas por Microsoft se retira en Microsoft Entra ID para todos los usuarios, excepto los administradores globales y los usuarios externos. A partir de esta fecha, los usuarios cuyo único método de MFA disponible sea SMS o voz deberán registrar una passkey durante el inicio de sesión antes de poder seguir accediendo a su cuenta.
- 1 de julio de 2027: el retiro se extiende a los administradores globales y a los usuarios externos, con el mismo registro obligatorio de passkey si SMS o voz es su único método.
Para un plan práctico, consulte nuestra guía sobre cómo migrar usuarios de la MFA por SMS y voz a passkeys y la lista de verificación de preparación para passwordless.
Las organizaciones que todavía tengan una necesidad de negocio o regulatoria de usar la autenticación por SMS o por voz deberán evaluar opciones de proveedores de telecomunicaciones administrados por el cliente a través de Microsoft Security Store. Sin embargo, la dirección de Microsoft es clara: las organizaciones deberían priorizar, siempre que sea posible, métodos de autenticación resistentes al phishing, como passkeys, Windows Hello for Business, llaves de seguridad FIDO2 y autenticación basada en certificados.
Vea el video (4 min): Secure Access E-ntelligence muestra quiénes en su tenant se verán afectados, qué brechas son más importantes y qué mejorar primero.
Por qué es importante este cambio
La autenticación por SMS y por voz ayudó a muchas organizaciones a ir más allá de las contraseñas, pero ya no es lo suficientemente sólida para el panorama de amenazas actual. Estos métodos dependen de canales de telecomunicaciones que pueden ser atacados mediante SIM swapping, interceptación, ingeniería social, reasignación de números y técnicas de fatiga o elusión de MFA. Los atacantes no necesitan vencer la criptografía si pueden engañar a un usuario, secuestrar un número de teléfono o manipular un flujo de recuperación.
Las passkeys abordan este riesgo mediante criptografía de clave pública en lugar de secretos compartidos o códigos de un solo uso. La clave privada permanece protegida en el dispositivo o la llave de seguridad del usuario, mientras que el servicio valida la autenticación con la clave pública correspondiente. Este diseño hace que las passkeys sean resistentes a los ataques de phishing comunes, porque no existe ningún código reutilizable que un atacante pueda robar y reutilizar. Para las organizaciones que adoptan herramientas de productividad con IA, servicios en la nube y acceso remoto a escala, una mayor garantía de identidad es fundamental para proteger los datos, los dispositivos, las aplicaciones y los procesos de negocio.
Qué deberían hacer las organizaciones para prepararse
En Synergy Advisors, nuestros arquitectos de identidad recomiendan comenzar con una evaluación:
Comprenda su exposición actual
Identifique si su organización todavía tiene SMS y voz configurados y disponibles para los usuarios finales, y qué usuarios utilizan activamente estos métodos para autenticarse. Este grupo necesitará una gestión del cambio específica que le ayude a registrar y adoptar nuevos métodos de autenticación.
Revise el riesgo de los métodos de respaldo
Identifique a los usuarios que todavía tienen disponibles las opciones de SMS y voz, aunque no las hayan usado recientemente: pueden suponer que podrán recurrir a estos métodos si falla su opción principal.
Modernice su estándar de autenticación
Revise su estándar de autenticación objetivo frente al panorama de amenazas actual. Para la mayoría de las organizaciones, debería incluir passkeys y Windows Hello for Business para los usuarios estándar, con llaves de seguridad FIDO2 o autenticación basada en certificados para escenarios privilegiados, regulados o con restricciones.
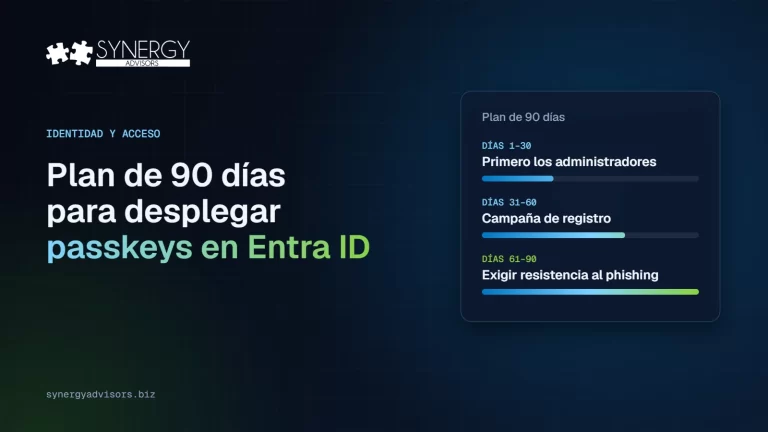
Implemente por etapas
Despliegue los cambios siguiendo las mejores prácticas de un piloto, con el apoyo de comunicaciones claras para los usuarios finales.
Presentamos el Secure Access Admin Agent
Nuestro equipo lanzó el Secure Access Admin Agent, diseñado para acompañar a las organizaciones durante esta transición. Creado en Copilot Studio, este agente evalúa automáticamente la configuración de identidad de su organización para mostrar el estado de sus métodos de autenticación, cuándo se modificaron esos métodos y quién los modificó. También muestra qué usuarios han utilizado SMS o voz para autenticarse durante los últimos 7 días y le entrega una lista de los usuarios de su organización que todavía tienen disponibles las opciones de SMS y voz.
Con esta información entregada de forma automática, sus equipos de identidad pueden evaluar rápidamente su postura de autenticación actual, cuantificar el impacto del próximo retiro de SMS y voz, y priorizar los usuarios y las políticas que requieren atención primero. En lugar de recopilar manualmente los detalles de configuración, los cambios en los métodos de autenticación y la actividad de uso reciente en múltiples vistas administrativas, el agente reúne en un solo lugar las señales de preparación relevantes. Esto ayuda a las organizaciones a identificar dónde siguen existiendo dependencias de SMS y voz, determinar si esas dependencias están activas o solo disponibles como opciones de respaldo, y crear un plan de remediación enfocado antes de que los usuarios se vean afectados. El resultado es una evaluación de preparación más rápida y consistente, que respalda tanto la planificación técnica como la visibilidad ejecutiva sobre el avance de la migración.
Para los usuarios finales, el Secure Access User Agent responde las preguntas de cada empleado sobre las passkeys y lo guía paso a paso en la configuración. Vea los dos agentes en acción (video en inglés).
Optimice su postura de identidad
Migrar a los usuarios de SMS y voz a passkeys es un paso importante, pero debería formar parte de una estrategia más amplia de seguridad de la identidad. Esta transición es una oportunidad para optimizar los controles de identidad según las mejores prácticas, en lugar de limitarse a los requisitos mínimos. Las organizaciones pueden reducir aún más el riesgo de identidad combinando la autenticación resistente al phishing con controles de acceso más sólidos, un mejor monitoreo y una gobernanza madura.
Exija autenticación resistente al phishing para el acceso de alto riesgo
Utilice los niveles de autenticación (authentication strengths) del Acceso condicional (Conditional Access) para exigir passkeys, Windows Hello for Business, llaves de seguridad FIDO2 o autenticación basada en certificados para roles privilegiados, aplicaciones sensibles, portales administrativos y datos de alto valor.
Adopte un modelo de acceso Zero Trust
Evalúe el riesgo del usuario, el riesgo del inicio de sesión, el cumplimiento del dispositivo, la ubicación, el contexto de la sesión y la sensibilidad de la aplicación antes de conceder el acceso. La autenticación sólida debe ir acompañada de una evaluación continua y del principio de mínimo privilegio.
Refuerce la protección de las identidades privilegiadas
Utilice Microsoft Entra Privileged Identity Management para la activación just-in-time, los flujos de aprobación, las revisiones de asignación de roles y el acceso administrativo con límite de tiempo. Las cuentas administrativas deben usar autenticación resistente al phishing sin excepción.
Reduzca la exposición de las contraseñas
Acelere la adopción de passwordless, bloquee las contraseñas débiles o comprometidas, minimice la autenticación heredada y elimine, siempre que sea posible, los flujos de trabajo innecesarios basados en contraseñas.
Mejore la detección y la respuesta
Monitoree los viajes imposibles, las propiedades de inicio de sesión desconocidas, los indicadores de robo de tokens, los usuarios de riesgo, los cambios sospechosos en la MFA, los registros anómalos de dispositivos y los cambios en los métodos de autenticación. Dirija los eventos de identidad de alta gravedad a los flujos de trabajo de operaciones de seguridad.
Gobierne el registro de métodos de autenticación
Trate los cambios de registro como eventos de seguridad sensibles. Exija una verificación más rigurosa para los restablecimientos realizados por la mesa de ayuda, monitoree las altas de nuevos métodos y revise periódicamente a los usuarios con métodos débiles o de respaldo.
Proteja los endpoints y los navegadores
Dado que las passkeys dependen de dispositivos de confianza y de una interacción segura del usuario, combine la modernización de la identidad con el cumplimiento de los endpoints, las comprobaciones de estado de los dispositivos, el endurecimiento de los navegadores y experiencias de usuario resistentes al phishing.
Realice revisiones periódicas de accesos y excepciones
Revise de forma recurrente las exclusiones del Acceso condicional, las cuentas de emergencia, los usuarios autorizados a usar métodos más débiles, las asignaciones privilegiadas, el acceso de invitados y las cuentas inactivas.
Cómo puede ayudarle Synergy Advisors
Synergy Advisors ayuda a las organizaciones a pasar de las dependencias de MFA heredadas a un modelo de identidad passwordless moderno basado en Microsoft Entra. Nuestros consultores combinan experiencia en arquitectura de identidad, estrategia de seguridad, planificación de despliegues y gestión del cambio para ayudar a los clientes a seleccionar los métodos de autenticación adecuados para su fuerza laboral, sus aplicaciones, su perfil de riesgo y sus requisitos de cumplimiento. En lugar de tratar passwordless como un simple cambio de configuración, ayudamos a las organizaciones a diseñar un programa integral que contempla la experiencia del usuario, el acceso privilegiado, la preparación de los dispositivos, las operaciones de soporte, la gestión de excepciones y la gobernanza a largo plazo.
Nuestro enfoque suele comenzar con una evaluación de preparación que analiza los métodos de autenticación actuales de Microsoft Entra, las políticas de Acceso condicional, los patrones de registro de los usuarios, la postura de los dispositivos, las protecciones de las cuentas privilegiadas y los procesos operativos existentes. A partir de ahí, definimos una hoja de ruta passwordless práctica que puede incluir passkeys, Windows Hello for Business, llaves de seguridad FIDO2, autenticación basada en certificados, flujos de Temporary Access Pass y niveles de autenticación (authentication strengths). Luego acompañamos la ejecución del piloto, la configuración de políticas, las comunicaciones a los usuarios, la habilitación de la mesa de ayuda y las actividades de implementación por etapas, para que las organizaciones puedan migrar de forma controlada, medible y centrada en el usuario.
Más allá del despliegue inicial, Synergy Advisors puede ayudar a madurar el programa de seguridad de la identidad en su conjunto, alineando la autenticación passwordless con los principios de Zero Trust, la administración de identidades privilegiadas, las revisiones de acceso, la detección de amenazas a la identidad, la gobernanza del ciclo de vida y las expectativas de cumplimiento. Así, la transición para dejar atrás la MFA por SMS y voz se convierte en algo más que un ejercicio de retiro. Se convierte en una oportunidad para fortalecer la garantía de identidad, reducir la superficie de ataque, mejorar la auditabilidad y establecer controles de autenticación lo suficientemente resilientes para entornos de nube, trabajo híbrido y productividad con IA.
Preguntas frecuentes
¿Qué ocurre si mi organización todavía necesita la autenticación por SMS o por voz después del 1 de febrero de 2027?
Deberá configurar un proveedor de telecomunicaciones administrado por el cliente a través de Microsoft Security Store antes de su fecha de retiro: el 1 de febrero de 2027 para la mayoría de los usuarios, o el 1 de julio de 2027 para los administradores globales y los usuarios externos. Los tenants que no configuren un proveedor y sigan dependiendo de la telefonía administrada por Microsoft sufrirán interrupciones en la autenticación por SMS y por voz.
¿Las passkeys tienen un costo adicional?
No. Migrar a passkeys a los usuarios de SMS y voz proporcionados por Microsoft no tiene ningún costo adicional. Los proveedores de telecomunicaciones administrados por el cliente, si se necesitan, se facturan por separado, y los precios varían según el proveedor y la región.
¿Podemos retrasar la transición?
Existe una opción temporal de exclusión (opt-out) para el periodo comprendido entre el 1 de septiembre de 2026 y el 1 de febrero de 2027, que permite a las organizaciones retrasar la habilitación de passkeys y de la Registration Campaign mientras completan las actividades de transición.
¿Qué pasa si algunos de nuestros usuarios ya utilizan passkeys o Windows Hello for Business?
Para ellos no cambia nada: este retiro solo afecta a los usuarios que todavía están habilitados para SMS o voz en la Authentication Methods Policy o en la configuración de MFA heredada.
Conclusión final
El retiro de la autenticación por SMS y por voz proporcionada por Microsoft es un catalizador para lograr una seguridad de la identidad más sólida. Las organizaciones no deberían esperar a que los usuarios queden bloqueados o reciban avisos al iniciar sesión. Si empiezan ahora, los equipos de seguridad y de TI pueden reducir las interrupciones, mejorar la experiencia del usuario y avanzar hacia métodos de autenticación más resistentes al phishing, al robo de credenciales y a la ingeniería social. El objetivo no es simplemente reemplazar un método de MFA por otro, sino establecer una base de identidad más sólida para la próxima generación de la nube, la IA y el trabajo híbrido.
¿Quiere saber en qué punto se encuentra su organización? Programe una evaluación gratuita de preparación de la autenticación con nuestros arquitectos de identidad, o escríbanos a [email protected] para obtener más información sobre los agentes de Secure Access.