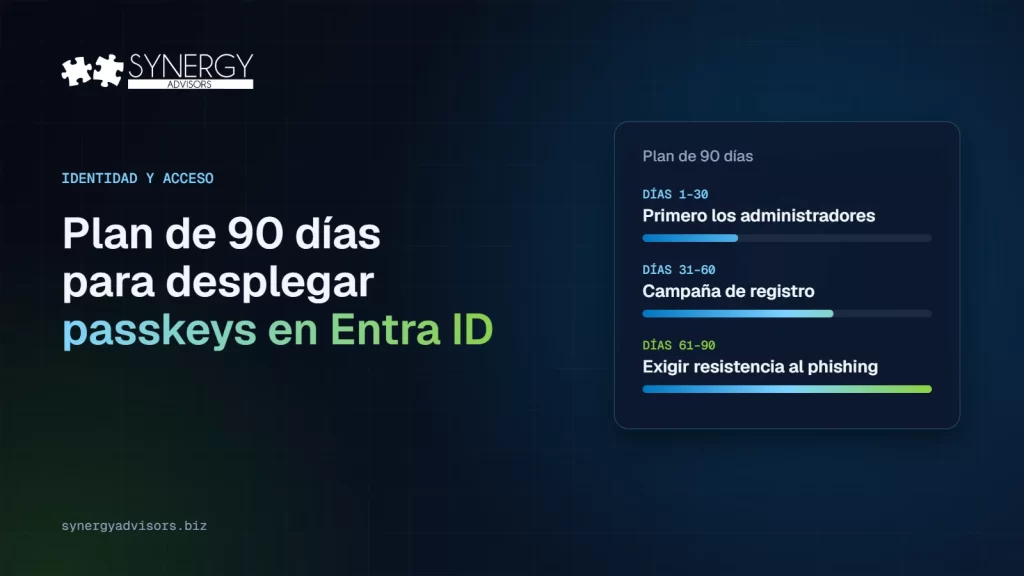

Un despliegue de passkeys en Microsoft Entra ID funciona mejor en tres fases: primero los administradores, luego una campaña de registro para el resto y, al final, la exigencia con Acceso condicional y una fuerza de autenticación resistente al phishing. El registro y el inicio de sesión sin contraseña no requieren licencia, aunque Microsoft recomienda al menos Entra ID P1. Con las passkeys activas por defecto desde el 1 de septiembre de 2026 y el fin de los códigos por SMS y voz el 1 de febrero de 2027, la pregunta ya no es si desplegarlas, sino cómo hacerlo sin saturar la mesa de ayuda.
Este plan sigue la guía de implementación de Microsoft y suma lo que nuestros expertos en identidad ven en despliegues reales. Si todavía está decidiendo entre un proveedor de telefonía y las passkeys, empiece por nuestra guía sobre el retiro del SMS y la voz.
Por qué se frenan los despliegues
La mayoría de las organizaciones ya empezó. La encuesta empresarial 2026 de la FIDO Alliance muestra que el 68% está desplegando o ya desplegó passkeys, pero solo el 28% es totalmente passwordless y el 57% todavía depende de métodos vulnerables al phishing (en inglés). La distancia entre empezar y terminar suele venir de tres lugares:
- La primera credencial no es portátil. Microsoft insiste en que la primera credencial sin contraseña de cada usuario sea portátil. Quien solo tiene Windows Hello en un portátil se queda bloqueado en cuanto usa otro equipo.
- No hay plan de recuperación. Los teléfonos se pierden. Sin un camino definido para recuperarse, los usuarios vuelven al método débil que siga permitido.
- El ritmo ignora a la mesa de ayuda. La guía de Microsoft es intuitiva: si suben los tickets, hay que bajar el ritmo. Los despliegues que empujan a todos los grupos en la misma semana generan el rechazo que los detiene.
Use los perfiles para elegir la credencial
La guía de planificación de Microsoft agrupa a los usuarios por perfiles. La primera passkey adecuada depende de quién es la persona y qué equipos usa.
| Perfil | Primera credencial recomendada | Por qué |
|---|---|---|
| Administradores y TI | Llave de seguridad FIDO2 o passkey ligada al dispositivo en Microsoft Authenticator, con atestación | Son las cuentas de más valor; conviene saber exactamente qué credencial es |
| Trabajadores del conocimiento | Passkey en Microsoft Authenticator o passkey sincronizada; luego Windows Hello para empresas o credencial de plataforma en equipos gestionados | Primero portátil, después inicio rápido en el día a día |
| Primera línea | Passkey sincronizada o llave de seguridad FIDO2 | Microsoft señala los límites de dispositivos en comercio y manufactura y recomienda passkeys sincronizadas para este grupo |
| Usuarios muy regulados | Credenciales portátiles y sin conexión, como tarjetas inteligentes o llaves de seguridad | La regulación puede descartar el teléfono |
Hay una decisión que afecta a todos: la atestación. Las passkeys sincronizadas no la admiten, y Microsoft advierte que, si no se exige, Entra no puede garantizar ningún atributo de la passkey, ni siquiera si es sincronizada o ligada al dispositivo. Muchas organizaciones usan perfiles de passkey (hasta tres por tenant) para exigir atestación a los administradores y permitir passkeys sincronizadas al resto.
Lado del administrador: qué configurar y en qué orden
- Gestione los métodos en la directiva de métodos de autenticación. Desde el 30 de septiembre de 2025 ya no se pueden gestionar en las directivas heredadas de MFA y SSPR.
- Cree perfiles de passkey para cada perfil de usuario y decida sobre la atestación.
- Cree una directiva de Acceso condicional en modo solo informe que exija la fuerza de autenticación resistente al phishing. Microsoft recomienda hacerlo antes de iniciar la campaña de registro, para ver a quién bloquearía. Nuestro artículo sobre Authentication Strengths explica cómo.
- Configure el pase de acceso temporal (TAP) para dar de alta a usuarios nuevos y recuperar credenciales perdidas. Por defecto dura una hora y se puede configurar entre 10 minutos y 30 días. Nuestra guía del pase de acceso temporal explica la configuración y los errores frecuentes.
- Prepare los informes. El informe de actividad de métodos de autenticación muestra quién ya puede entrar sin contraseña. Requiere P1 o P2 y los datos pueden tardar hasta 36 horas.
Lado del usuario: registro fácil y recuperación segura
- Empiece por una passkey portátil. Pida a los usuarios que registren primero una passkey en Microsoft Authenticator o una passkey sincronizada; Windows Hello para empresas viene después.
- Use la campaña de registro. Entra puede invitar a los usuarios a crear una passkey al iniciar sesión. Cuando Microsoft gestiona la campaña, la invitación aparece una vez al día y los usuarios pueden posponerla sin límite. Si la activa usted, puede limitar a tres los aplazamientos y fijar el intervalo entre 0 y 14 días.
- Dos métodos por usuario. Microsoft recomienda tener al menos dos métodos registrados, para que perder el teléfono sea una molestia y no un bloqueo.
- Un camino de recuperación que todos conozcan. Verificación de identidad por la mesa de ayuda y luego un pase de acceso temporal para registrar una passkey nueva.
- Avise antes de que aparezca la pantalla. Un mensaje de dos líneas de TI la semana anterior («verá esta pantalla, este es el motivo, toma un minuto») evita la mayoría de los tickets.
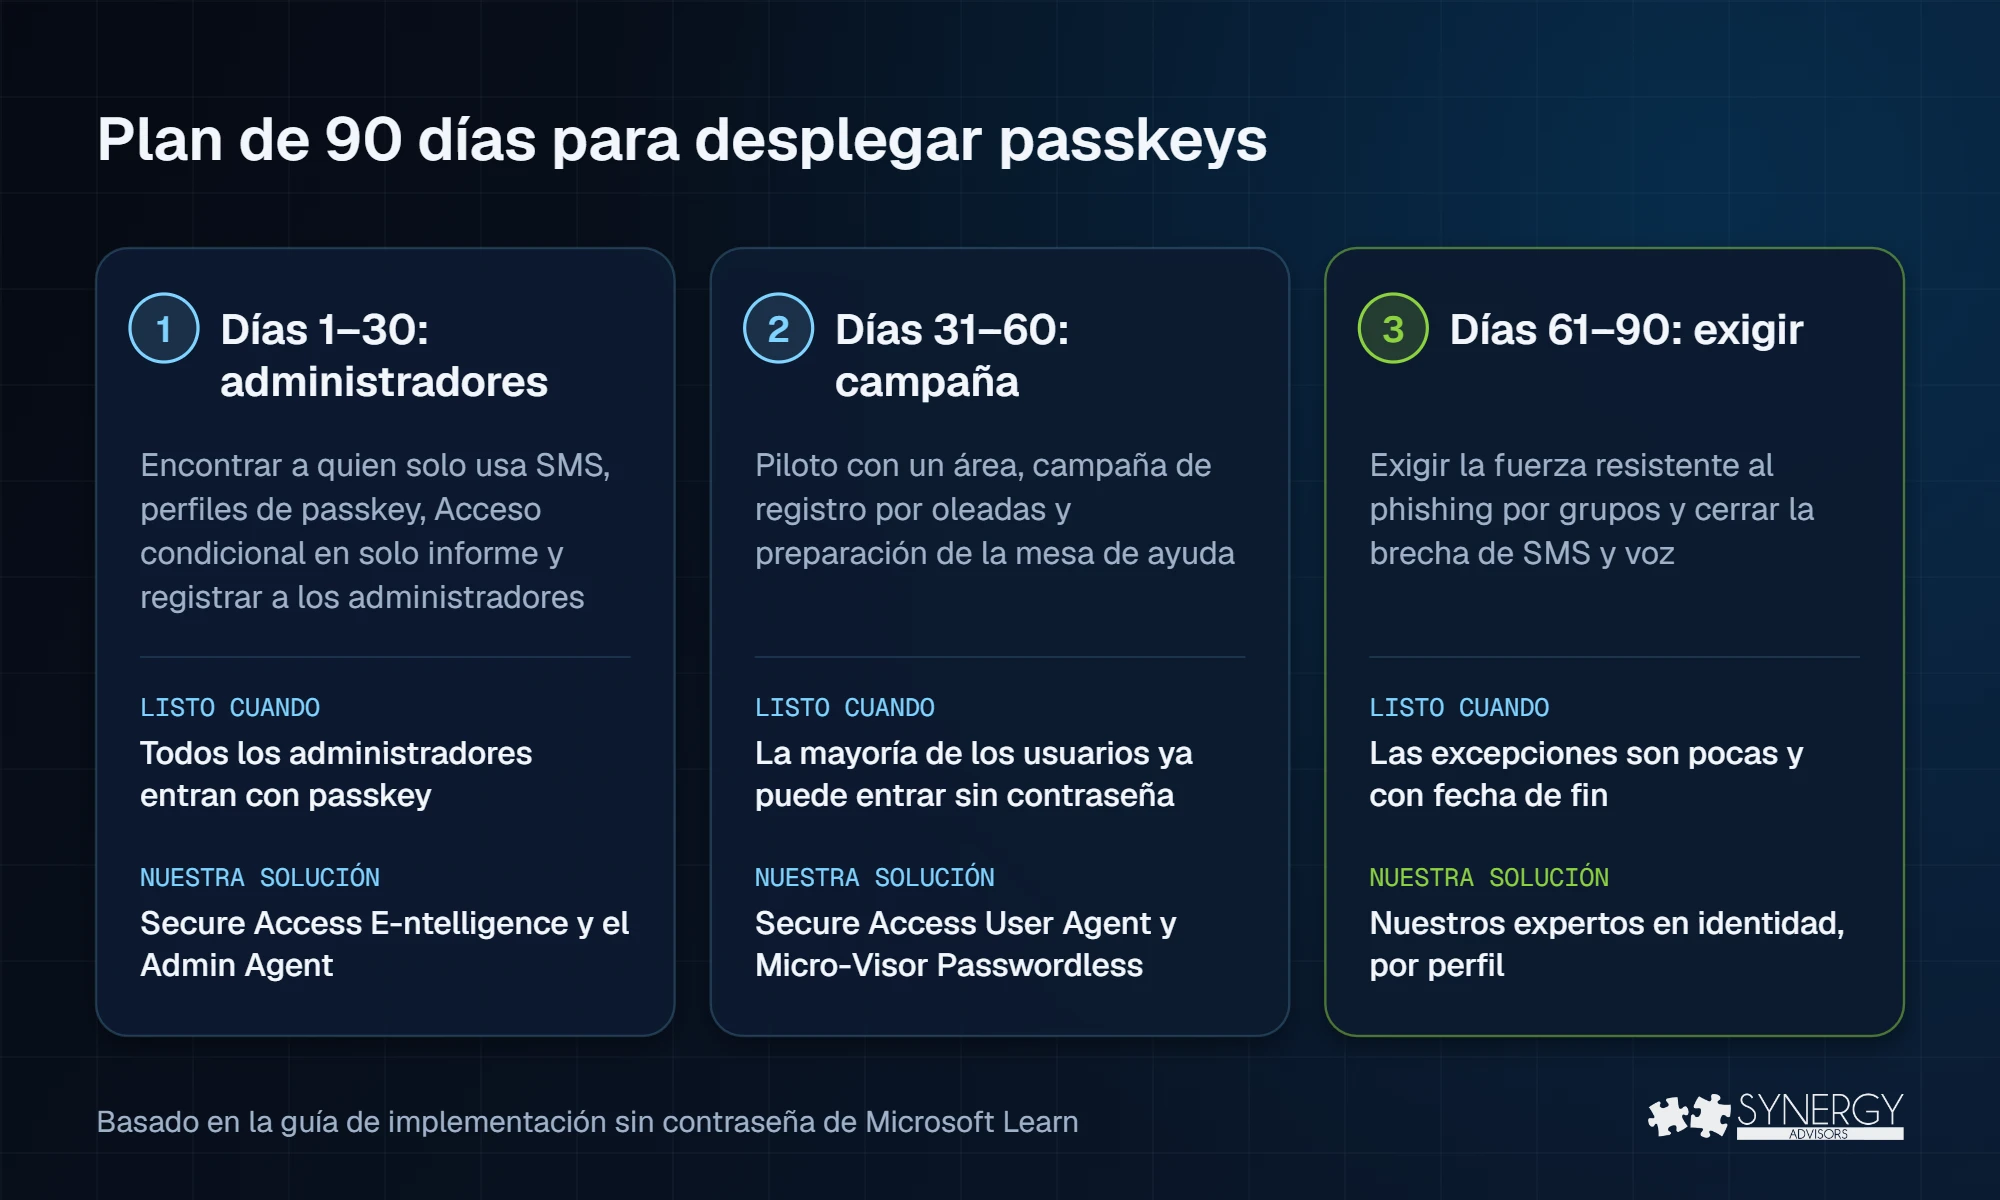
El plan de 90 días
| Días | Foco | Acciones clave | Listo cuando |
|---|---|---|---|
| 1–30 | Preparar y empezar por los administradores | Encontrar a quien solo usa SMS, configurar métodos y perfiles de passkey, crear la directiva de Acceso condicional en solo informe, definir el proceso de pase de acceso temporal y registrar a todos los administradores | Todos los administradores entran con una passkey resistente al phishing |
| 31–60 | Piloto y campaña | Piloto con un área de negocio, campaña de registro por oleadas, preparación de la mesa de ayuda, seguimiento semanal del informe de registro y bajar el ritmo si suben los tickets | La mayoría de los usuarios objetivo ya pueden entrar sin contraseña |
| 61–90 | Exigir | Exigir la fuerza resistente al phishing a los administradores y luego por grupos, documentar excepciones con fecha de fin y cerrar la brecha de SMS y voz antes del 1 de febrero de 2027 | El inicio resistente al phishing es la regla y las excepciones son una lista corta |
Cómo se conectan nuestras soluciones de Secure Access con el plan
Lo más difícil de un despliegue de passkeys no es la configuración: es saber por dónde empezar y lograr que miles de personas actúen. Cada fase del plan tiene una solución de Synergy Advisors detrás:
| Fase | Qué la frena | Nuestra solución |
|---|---|---|
| Días 1–30 | No saber quién sigue dependiendo de SMS o voz | Secure Access E-ntelligence mide su tenant con evidencia: quién está listo para el 1 de febrero de 2027 y quién no. El Secure Access Admin Agent responde las mismas preguntas en lenguaje claro, cualquier día |
| Días 31–60 | Usuarios que ignoran los correos o los confunden con phishing | El Secure Access User Agent lleva la campaña de passkeys dentro de Microsoft Teams y Micro-Visor Passwordless ayuda a los administradores a corregir los métodos de muchos usuarios a la vez |
| Días 61–90 | Excepciones sin fecha de fin | Nuestros expertos en identidad revisan con usted las excepciones y el Acceso condicional por perfil |
Vea ambos agentes en acción (videos en inglés): el resumen del Secure Access Admin Agent (1:13) y el resumen del Secure Access User Agent (1:11).
Preguntas frecuentes
¿Se necesita licencia para desplegar passkeys en Entra ID?
No. El registro y el inicio de sesión sin contraseña funcionan en todas las ediciones, incluida Entra ID Free. Microsoft recomienda al menos P1 para Acceso condicional e informes.
¿Passkeys sincronizadas o ligadas al dispositivo?
Las ligadas al dispositivo se quedan en un equipo o en una llave de seguridad y admiten atestación; las sincronizadas son más fáciles de recuperar entre dispositivos, pero no admiten atestación. Muchas organizaciones exigen las ligadas al dispositivo para administradores y permiten las sincronizadas al resto.
¿Qué pasa si un usuario pierde el teléfono?
Si tiene un segundo método, lo usa. Si no, la mesa de ayuda verifica su identidad y le da un pase de acceso temporal para registrar una passkey nueva.
¿Puede el personal de primera línea sin teléfono corporativo usar passkeys?
Sí, con una passkey sincronizada en un dispositivo personal, si su política lo permite, o con una llave de seguridad FIDO2.
Siguiente paso
Los expertos en identidad de Synergy Advisors convierten este plan en el suyo, con sus usuarios, sus equipos y sus excepciones. Solicite su revisión Passwordless Readiness sin costo, vea el Admin Agent en acción o vea la grabación del webinar Identity Protection Accelerator.