
El 19 de octubre de 2026, Microsoft definió una nueva categoría de agentes de IA: los «agentic insiders». Son agentes que funcionan como software de confianza dentro de su organización, pero con más acceso del que necesitan, y que pueden equivocarse, ser manipulados o quedar comprometidos. La respuesta de Microsoft a este nuevo riesgo es un modelo de seguridad en cuatro partes: conocer cada agente, contener lo que puede hacer, proteger lo que toca y adaptarse cuando cambia el riesgo. La buena noticia: puede dar los primeros pasos esta misma semana con herramientas que ya están disponibles de forma general.
Este artículo explica qué anunció Microsoft, qué se puede usar hoy y un plan de 30 días que nuestros expertos aplican para pasar de «creemos que conocemos nuestros agentes» a agentes conocidos, con responsable y contenidos.
Lo que Microsoft llama agentic insiders
Durante años, los equipos de seguridad se concentraron en los atacantes de afuera. Los agentes cambian eso. En el anuncio de Microsoft (en inglés), Hayete Gallot, vicepresidenta ejecutiva de Microsoft Security, plantea que los agentes que trabajan dentro de una organización reciben una confianza implícita, aunque los modelos que los mueven no están ajustados a sus reglas ni a su criterio. Están entrenados para llegar a un resultado, y eso puede llevarlos a tomar atajos que nadie previó.
El riesgo no es que los agentes sean maliciosos. Es que son:
- Con exceso de permisos. Muchos heredan el acceso de quien los creó o reciben permisos amplios «para que funcione».
- Rápidos y siempre activos. Un agente puede actuar miles de veces antes de que una persona note un patrón.
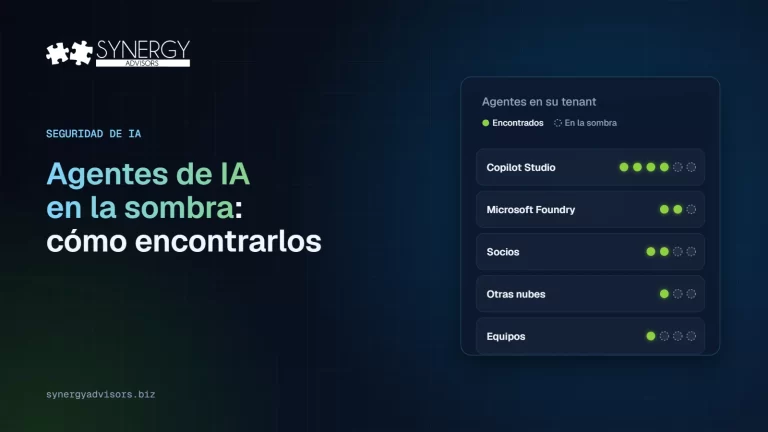
- Difíciles de ver. Viven en Copilot Studio, Microsoft Foundry, otras nubes y, cada vez más, en los equipos de los empleados. Nuestra guía sobre agentes de IA en la sombra muestra dónde se esconden.
Es el mismo perfil que los equipos de seguridad ya gestionan con los usuarios privilegiados. Por eso la idea de «insider» encaja.
Conocer, contener, proteger, adaptar
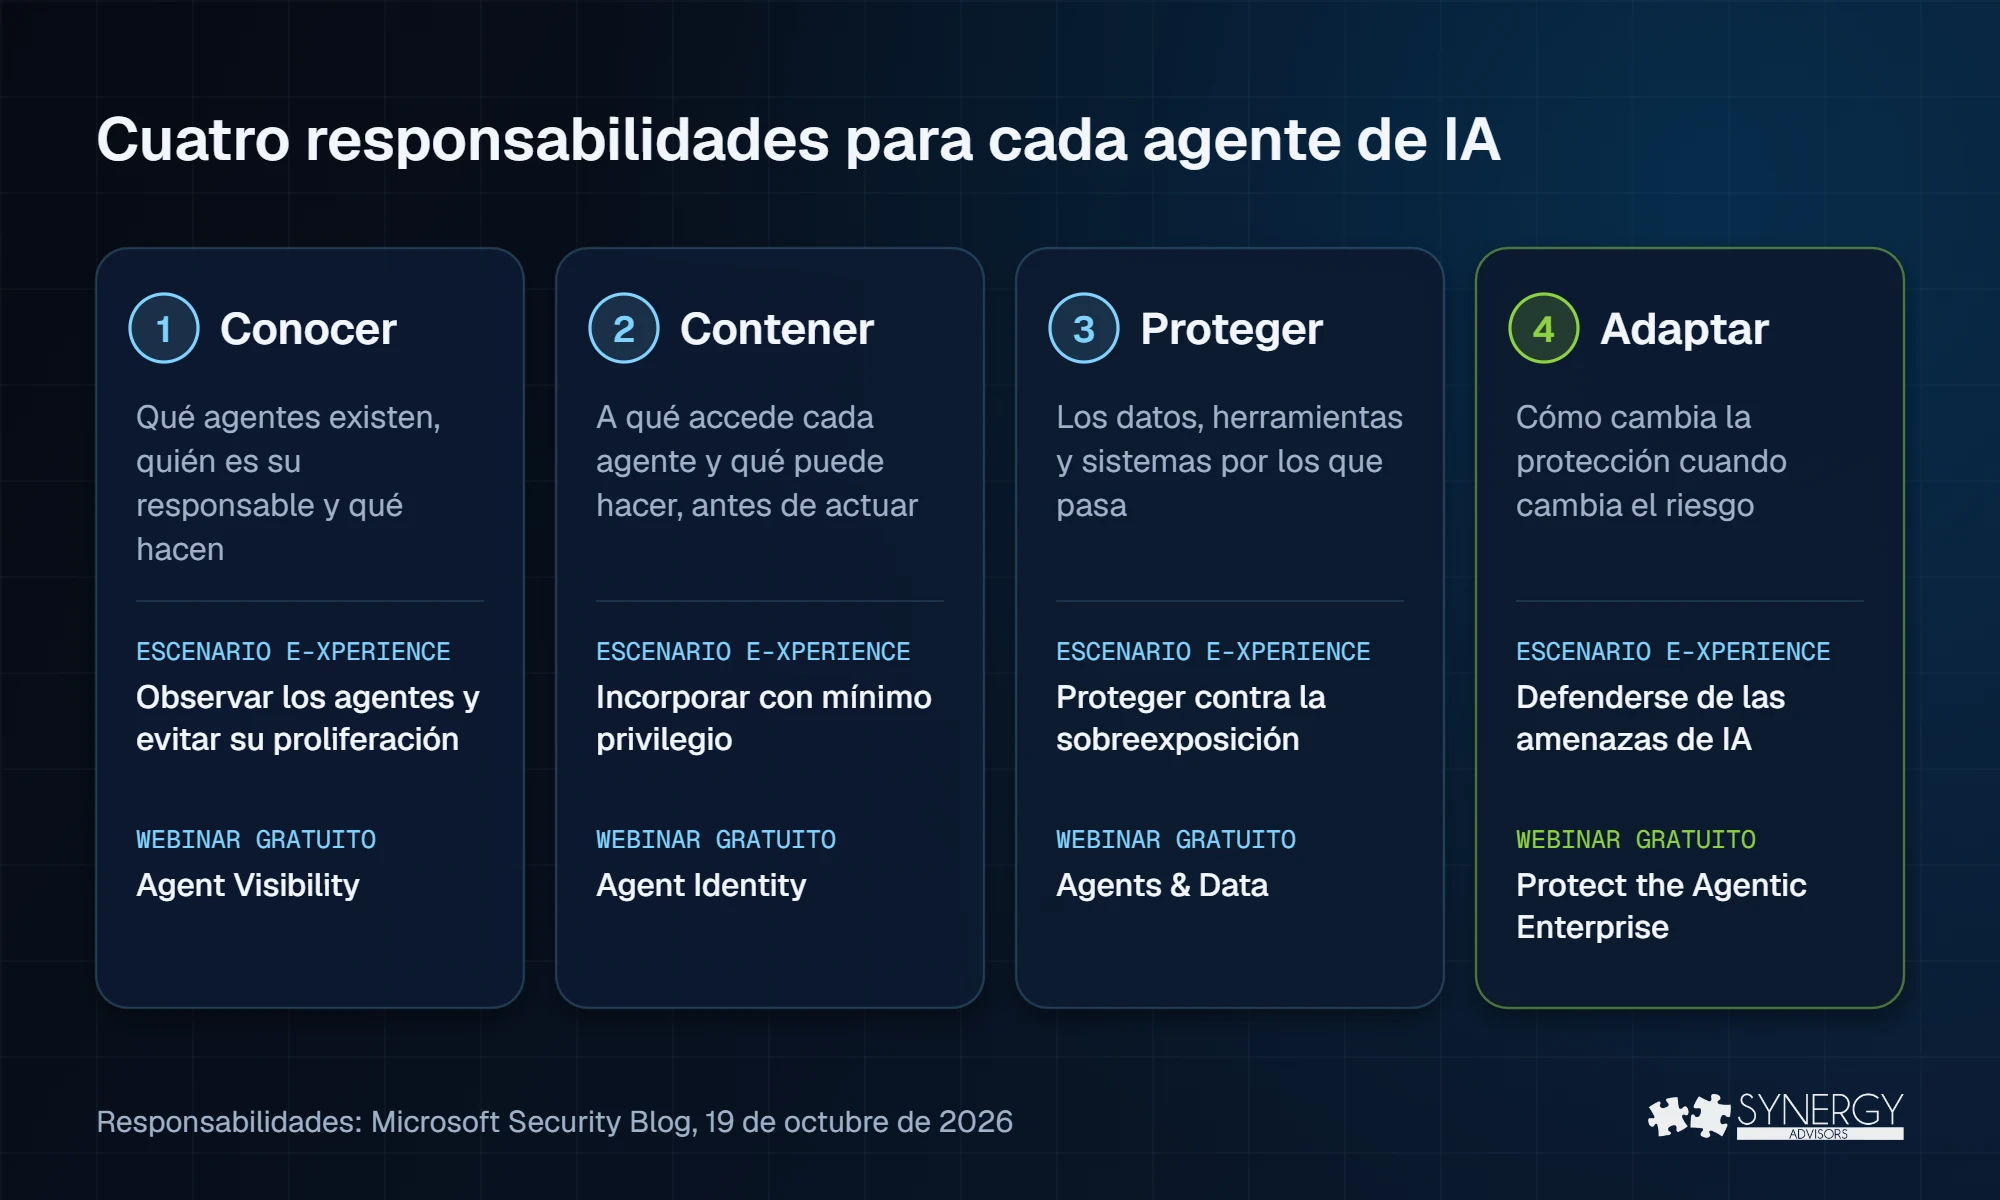
En una publicación complementaria (en inglés), Nadim Abdo, vicepresidente corporativo de Identidad y Acceso a la Red, describe cuatro responsabilidades que funcionan al mismo tiempo, no como fases:
| Responsabilidad | La pregunta que responde |
|---|---|
| Conocer | Qué agentes existen, quién es su responsable, para qué existen y qué hacen |
| Contener | A qué puede acceder cada agente y qué puede hacer, antes de que actúe |
| Proteger | Los datos, herramientas, entornos de ejecución y sistemas por los que pasa el agente |
| Adaptar | Cómo cambia la protección cuando cambian el comportamiento, el contexto y el riesgo |
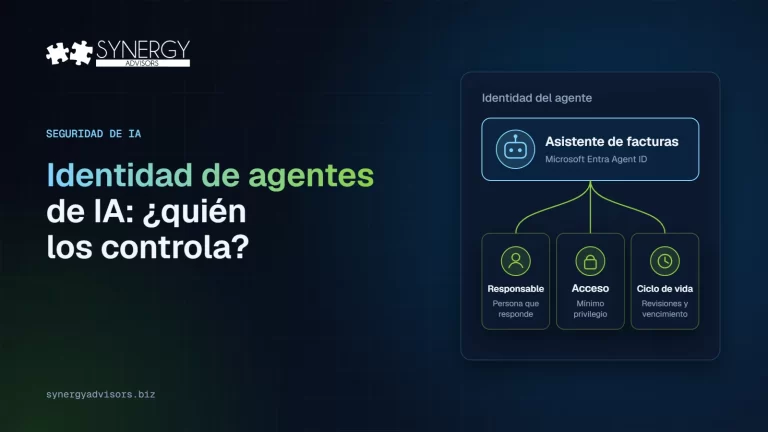
El principio clave detrás de esta idea es que los controles deben estar fuera del modelo, donde el agente no pueda saltarlos ni modificarlos. En la práctica, eso significa aplicar identidad, permisos y monitoreo que el propio agente no controla. Por eso cada agente necesita su propia identidad y Microsoft Agent 365 reúne todos los agentes en un solo registro.
Qué anunció Microsoft y qué puede usar hoy
Las publicaciones del 19 de octubre presentan varias capacidades que llegarán a Microsoft 365 E7. Tenga en cuenta que, al momento de escribir este artículo, Microsoft no ha anunciado una fecha de lanzamiento para ellas. Esto es lo que sabemos hoy:
| Capacidad | Qué hace | Estado verificado |
|---|---|---|
| Project Perception | El sistema de seguridad agéntica de Microsoft, ahora extendido a los agentes internos, con Guardian Agents que supervisan las acciones de los agentes y nuevos Playbooks | Vista previa pública desde el 3 de agosto de 2026 para el sistema original; sin fecha para la extensión |
| Descubrimiento de agentes locales | Encuentra agentes de IA que corren en los equipos de los empleados, como Claude Code, OpenAI Codex y GitHub Copilot | 60 agentes en la lista para Windows; el descubrimiento en macOS y la protección en tiempo de ejecución están en vista previa |
| Microsoft Entra Agent ID | Da a cada agente su propia identidad, separada de la de su usuario o patrocinador, ahora extendida a más tipos de agentes | Disponible de forma general desde abril de 2026; sin fecha para los nuevos tipos de identidad |
| Microsoft Execution Container | Ejecuta el agente en un entorno aislado, con un límite de control que el agente no puede alcanzar | Sin estado en las publicaciones del 19 de octubre |
| Dynamic Permissions, Dynamic Agent Risk y Dynamic Conditional Access | Accesos limitados a la tarea y con fecha de fin; una puntuación de riesgo continua por agente; respuestas graduales, desde bloquear escrituras hasta detener el agente | Anunciadas; aún sin fecha de disponibilidad |
Synergy Advisors recomienda que toda organización planifique con lo que ya está disponible de forma general y tome el resto como hoja de ruta. Las bases son las mismas en cualquier caso: un inventario, una identidad por agente y el mínimo privilegio.
Un plan de 30 días para empezar
| Semana | Foco | Acciones clave | Listo cuando |
|---|---|---|---|
| 1 | Conocer | Revise el registro de agentes de Agent 365, active el descubrimiento de agentes locales de Defender y consulte el descubrimiento de shadow AI en Global Secure Access | Tiene una sola lista de agentes, incluidos los que están en los equipos |
| 2 | Asignar | Asigne una persona responsable a cada agente y retire los que nadie reclame | Ningún agente sin responsable |
| 3 | Contener | Dé a los agentes su propia identidad con Entra Agent ID, quite permisos de aplicación donde basten los delegados, como recomiendan las buenas prácticas de Microsoft, y revise el Acceso condicional para agentes | Cada agente de alto impacto tiene el mínimo privilegio |
| 4 | Vigilar | Active las detecciones de agentes en riesgo, envíe las alertas de agentes a su SOC y acuerde quién puede detener un agente | Su SOC sabe cómo se ve un incidente con un agente y quién actúa |
Dos reglas que nuestros expertos aplican desde el primer día: ningún agente pasa a producción sin un responsable con nombre, y cualquier acción que mueva dinero, datos o accesos requiere una aprobación humana.
Cómo ayudan nuestros expertos, paso a paso
Las cuatro responsabilidades coinciden con la forma en que Synergy Advisors ya trabaja con agentes. Cada una tiene un escenario de las Agent 365 E-xperiences y un webinar gratuito de nuestra serie Agent 365:
| Responsabilidad | Escenario de Agent 365 E-xperiences | Webinar gratuito (LATAM · España) |
|---|---|---|
| Conocer | Observar los agentes y evitar su proliferación | Agent Visibility: grabación LATAM · España, 5 de noviembre |
| Contener | Incorporar con mínimo privilegio y gobernar las herramientas de los agentes | Agent Identity: LATAM, 29 de octubre · España, 12 de noviembre |
| Proteger | Proteger contra la sobreexposición de datos | Agents & Data: LATAM, 12 de noviembre · España, 19 de noviembre |
| Adaptar | Defenderse de las amenazas de IA | Protect the Agentic Enterprise: LATAM, 26 de noviembre · España, 2 de diciembre |
Con las Agent 365 E-xperiences, nuestros expertos llevan a las organizaciones por estos pasos en su propio tenant: un inventario de los agentes que realmente tienen, una identidad y un responsable para cada uno y las primeras directivas de contención. Para la parte de «adaptar», el Micro-Vigilant SecOps Agent, uno de nuestros E-gents, muestra a los equipos SOC cómo se gestionan los incidentes de Microsoft Defender XDR, para que las nuevas alertas relacionadas con agentes no se pierdan en la cola.
Preguntas frecuentes
¿Qué es un «agentic insider»?
Este es el término de Microsoft para un agente de IA que trabaja dentro de su organización con acceso de confianza a datos, herramientas y sistemas. Como un insider humano, puede causar daño por errores, manipulación o compromiso, así que necesita identidad, mínimo privilegio y monitoreo continuo.
¿Project Perception ya está disponible?
Microsoft puso Project Perception en vista previa pública el 3 de agosto de 2026. La extensión a los agentes internos del 19 de octubre, con Guardian Agents y Playbooks, todavía no tiene fecha de disponibilidad publicada.
¿Necesitamos Microsoft 365 E7?
Microsoft planea actualmente que las nuevas capacidades formen parte de E7, pero no ha publicado los detalles. Agent 365, Entra Agent ID y el descubrimiento de agentes locales de Defender ya están disponibles, así que puede empezar sin esperar.
¿Qué deberíamos hacer esta semana?
Armar una sola lista de sus agentes, incluidos los que están en los equipos de los empleados, y asignar un responsable a cada uno. Cada paso siguiente depende de esa lista.
Siguiente paso
Nuestros expertos pueden aplicar este plan con usted, en su propio tenant. Conozca las Agent 365 E-xperiences o vea la grabación de Beyond the Agent, la primera sesión de la serie, disponible bajo demanda.
Fuentes
- Securing the agentic insider (19-oct-2026, en inglés) Microsoft
- Agents are your newest insiders (19-oct-2026, en inglés) Microsoft Security Blog
- Rethinking security for the age of AI: Project Perception (27-jul-2026, en inglés) Microsoft
- Matriz de compatibilidad de agentes de IA Microsoft Learn
- Qué es Microsoft Entra Agent ID Microsoft Learn
- Registro de agentes Microsoft Learn
- Descubrimiento de agentes de IA locales con Defender for Endpoint Microsoft Learn
- Descubrimiento de shadow AI en Global Secure Access Microsoft Learn
- Buenas prácticas de Agent ID Microsoft Learn
- Acceso condicional para Agent ID Microsoft Learn
- Agentes en riesgo en ID Protection Microsoft Learn