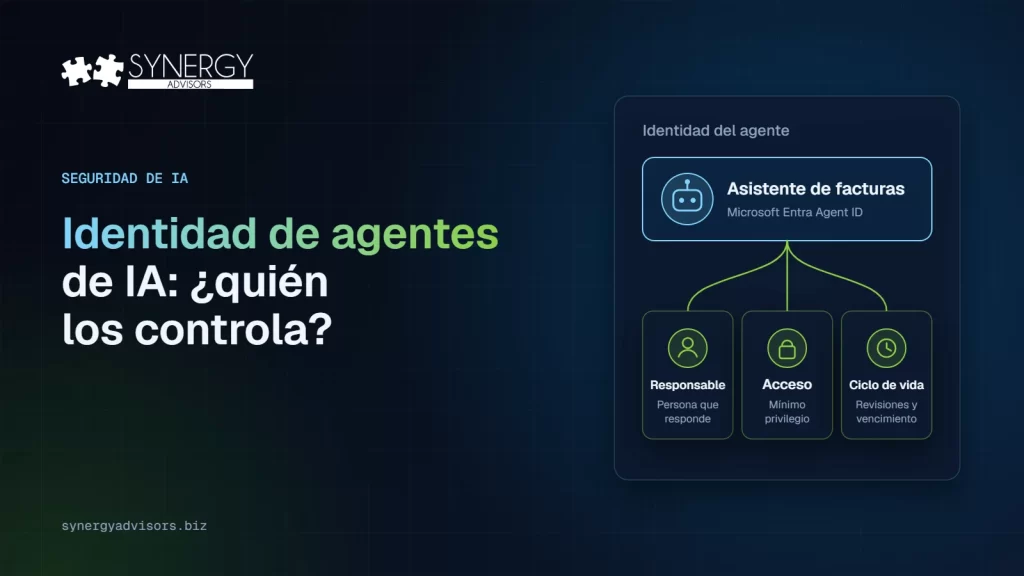

La identidad de un agente de IA consiste en darle su propia identidad en el directorio, una persona responsable con nombre y solo el acceso que necesita, para que las mismas políticas de acceso, detección de riesgos y ciclo de vida que se aplican a los usuarios se apliquen también a los agentes. En el ecosistema de Microsoft esto es Microsoft Entra Agent ID, disponible de forma general desde abril de 2026 para todos los clientes de Microsoft Entra. Desde mayo de 2026, cada agente nuevo de Copilot Studio recibe una automáticamente.
Antes la pregunta era «¿qué agentes tenemos?». Cuando ya se pueden ver los agentes, llega una pregunta más difícil: ¿quién responde por cada agente, qué puede hacer y cómo se lo demuestro a un auditor? En esta guía verá cómo funciona la identidad de los agentes, qué controles habilita y cuáles son sus límites reales.
Por qué los agentes necesitan identidad propia
Las identidades no humanas ya superan con creces a las personas. El informe Identity Security Landscape 2025 de CyberArk encontró 82 identidades de máquina por cada persona en las organizaciones, y el 68% de los encuestados dijo que su organización no tiene controles de seguridad de identidad para la IA. Los agentes son la parte de esa población que más crece, y actúan por su cuenta.
El OWASP Top 10 para aplicaciones agénticas sitúa el abuso de identidad y privilegios entre los tres primeros riesgos, y advierte que un agente sin identidad propia y gobernada deja un vacío de atribución: cuando algo falla, nadie puede decir qué agente lo hizo ni con qué autorización. Los organismos de estándares también se mueven: en febrero de 2026, el Centro Nacional de Excelencia en Ciberseguridad del NIST publicó un documento conceptual sobre identidad y autorización de agentes de software y de IA.
Las piezas, en lenguaje claro
El gobierno de la identidad de los agentes depende de varios roles y objetos de identidad conectados entre sí. La tabla explica cada pieza en términos prácticos y cómo ayuda a la rendición de cuentas, el control de acceso y la gestión del ciclo de vida, según la documentación de Microsoft sobre identidades de agentes y sobre propietarios, responsables y gerentes.
| Concepto | Qué es | Por qué importa |
|---|---|---|
| Identidad del agente | Un tipo especial de identidad en Microsoft Entra para un único agente. No tiene credenciales propias. | Las políticas, los registros y las revisiones apuntan al agente, no a una app compartida ni a una persona |
| Plantilla de identidad (blueprint) | El modelo reutilizable a partir del cual se crean las identidades de agentes | Desactivar una plantilla bloquea al instante todos los agentes creados con ella: un verdadero interruptor de emergencia |
| Cuenta de usuario del agente | Una cuenta de usuario marcada como agente de IA, vinculada uno a uno con su identidad, para agentes que deben trabajar como un compañero más | Permite al agente usar sistemas pensados para usuarios sin dejar de ser identificable como agente |
| Responsable (sponsor) | La persona de negocio que responde por el propósito y el ciclo de vida del agente. Se exige al menos uno. | Siempre hay alguien que responde por el agente |
| Propietario (owner) | El administrador técnico que lo opera | La operación tiene un contacto claro |
| Gerente (manager) | Puede pedir accesos para los agentes que dependen de él | Las solicitudes de acceso siguen un circuito normal de aprobación |
Delegado o autónomo: la decisión que define el riesgo
Microsoft describe dos formas de trabajar de un agente, y la diferencia es el factor que más pesa en el daño que puede causar un agente comprometido.
Delegado significa que el agente actúa en nombre de un usuario con sesión iniciada y queda limitado por los permisos y el contexto de acceso de ese usuario. Autónomo significa que el agente actúa sin un usuario presente, con su propia identidad y permisos de aplicación para acceder a recursos y completar tareas. Como el acceso autónomo puede ser más amplio, permanente y abarcar todo el tenant, debe ir acompañado de una justificación más sólida, controles de mínimo privilegio más estrictos y revisiones periódicas.
| Delegado (en nombre de un usuario) | Autónomo (con identidad propia) | |
|---|---|---|
| Quién está presente | Un usuario con sesión iniciada | Nadie |
| A qué llega | Solo a los datos de ese usuario | Permisos de aplicación, que pueden abarcar todo el tenant |
| Riesgo principal | Datos sobrecompartidos que el usuario ya ve | Acceso amplio y permanente que nadie revisa |
| Opción por defecto | Sí, siempre que alcance | Solo si la tarea realmente lo exige |
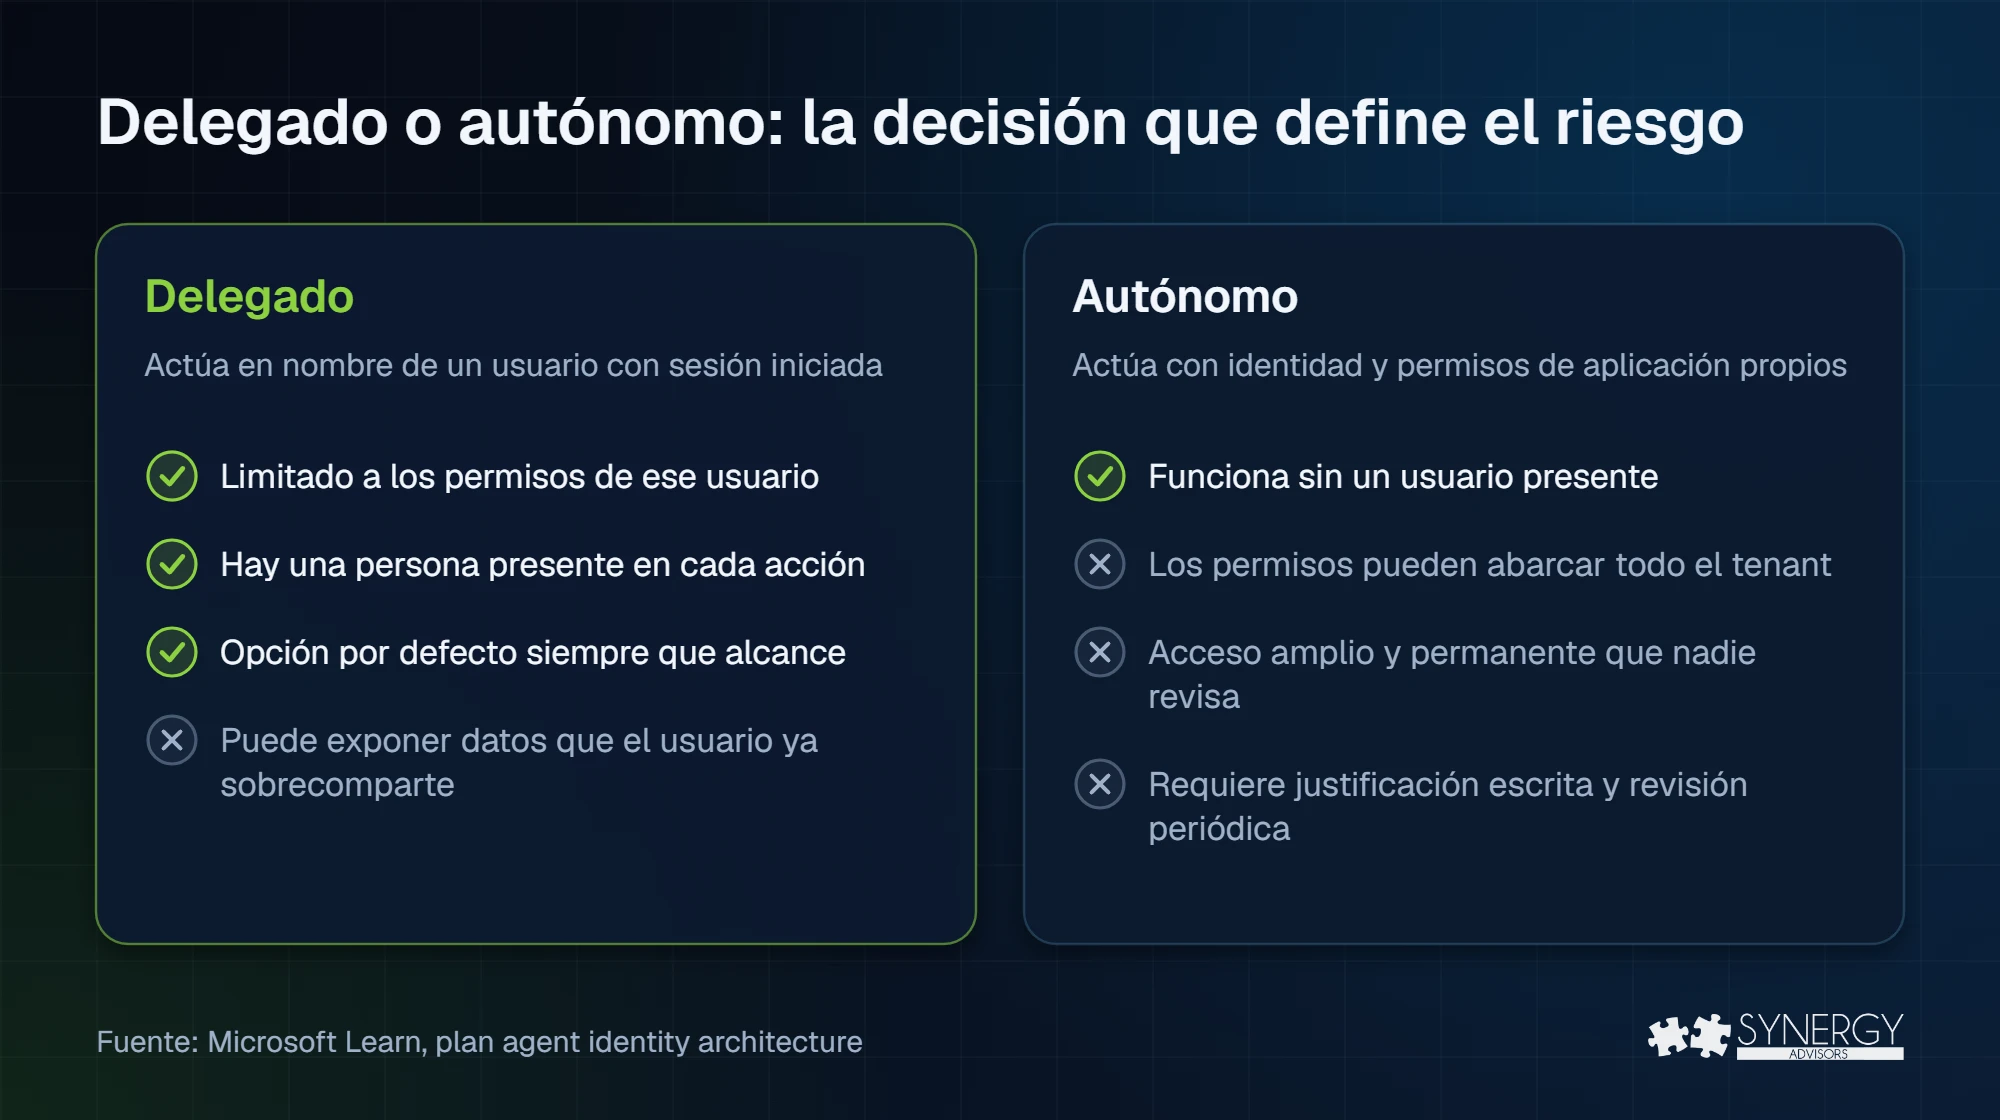
La buena práctica de Microsoft, que nuestros expertos también aplican, es clara: no conceder permisos de aplicación cuando bastan los permisos delegados. El Acceso condicional incluso ofrece plantillas de directiva distintas para cada caso.
Los controles que habilita una identidad, y sus límites
Microsoft ofrece controles en Entra y en Agent 365 para gobernar cómo los agentes reciben su identidad, obtienen acceso y operan con el tiempo. Con ellos, las organizaciones pueden aplicar el mínimo privilegio, detectar comportamientos de riesgo, aprobar accesos con vencimiento y mantener a una persona responsable de cada agente. Algunas funciones se licencian aparte o siguen en vista previa al momento de escribir este artículo, así que conviene validar los controles disponibles según las suscripciones y los requisitos de despliegue de su organización.
- Acceso condicional para agentes. Las directivas pueden apuntar a identidades de agentes, plantillas y cuentas de usuario de agentes, y luego reaccionar al riesgo del agente. Dos límites a conocer: un agente que accede a un recurso con una clave de API se salta el Acceso condicional, y las directivas asignadas a «Usuarios» en general no se aplican a las cuentas de usuario de agentes. La extensión del Acceso condicional a esas cuentas sigue en vista previa. Si el tema es nuevo para usted, empiece por las intensidades de autenticación del Acceso condicional.
- Protección de identidad para agentes. Microsoft enumera detecciones como picos de inicio de sesión, acceso a recursos poco habituales o uso sospechoso de credenciales. Hoy esas detecciones se calculan fuera de línea, así que sirven para investigar más que para bloquear en tiempo real.
- Paquetes de acceso. El acceso lo puede pedir el propio agente, su responsable o asignarlo un administrador, tanto para agentes delegados como autónomos, con aprobaciones y vencimiento.
- Ciclo de vida. Cuando el responsable deja la empresa, la responsabilidad pasa automáticamente a su gerente, así que ningún agente queda sin alguien que responda por él.
- Revisiones de acceso. Microsoft recomienda que los responsables confirmen cada 6 a 12 meses que cada agente sigue siendo necesario.
Qué es gratis y qué requiere licencia
La identidad de agentes y el registro de agentes están incluidos en toda suscripción a Microsoft Cloud. El gobierno de identidades de agentes, la gestión del ciclo de vida, y el Acceso condicional y la protección de identidad para agentes requieren Microsoft Agent 365, que se licencia por usuario (o Microsoft 365 E7). El Acceso condicional para agentes necesita además al menos Entra ID P1 o Microsoft 365 E3.
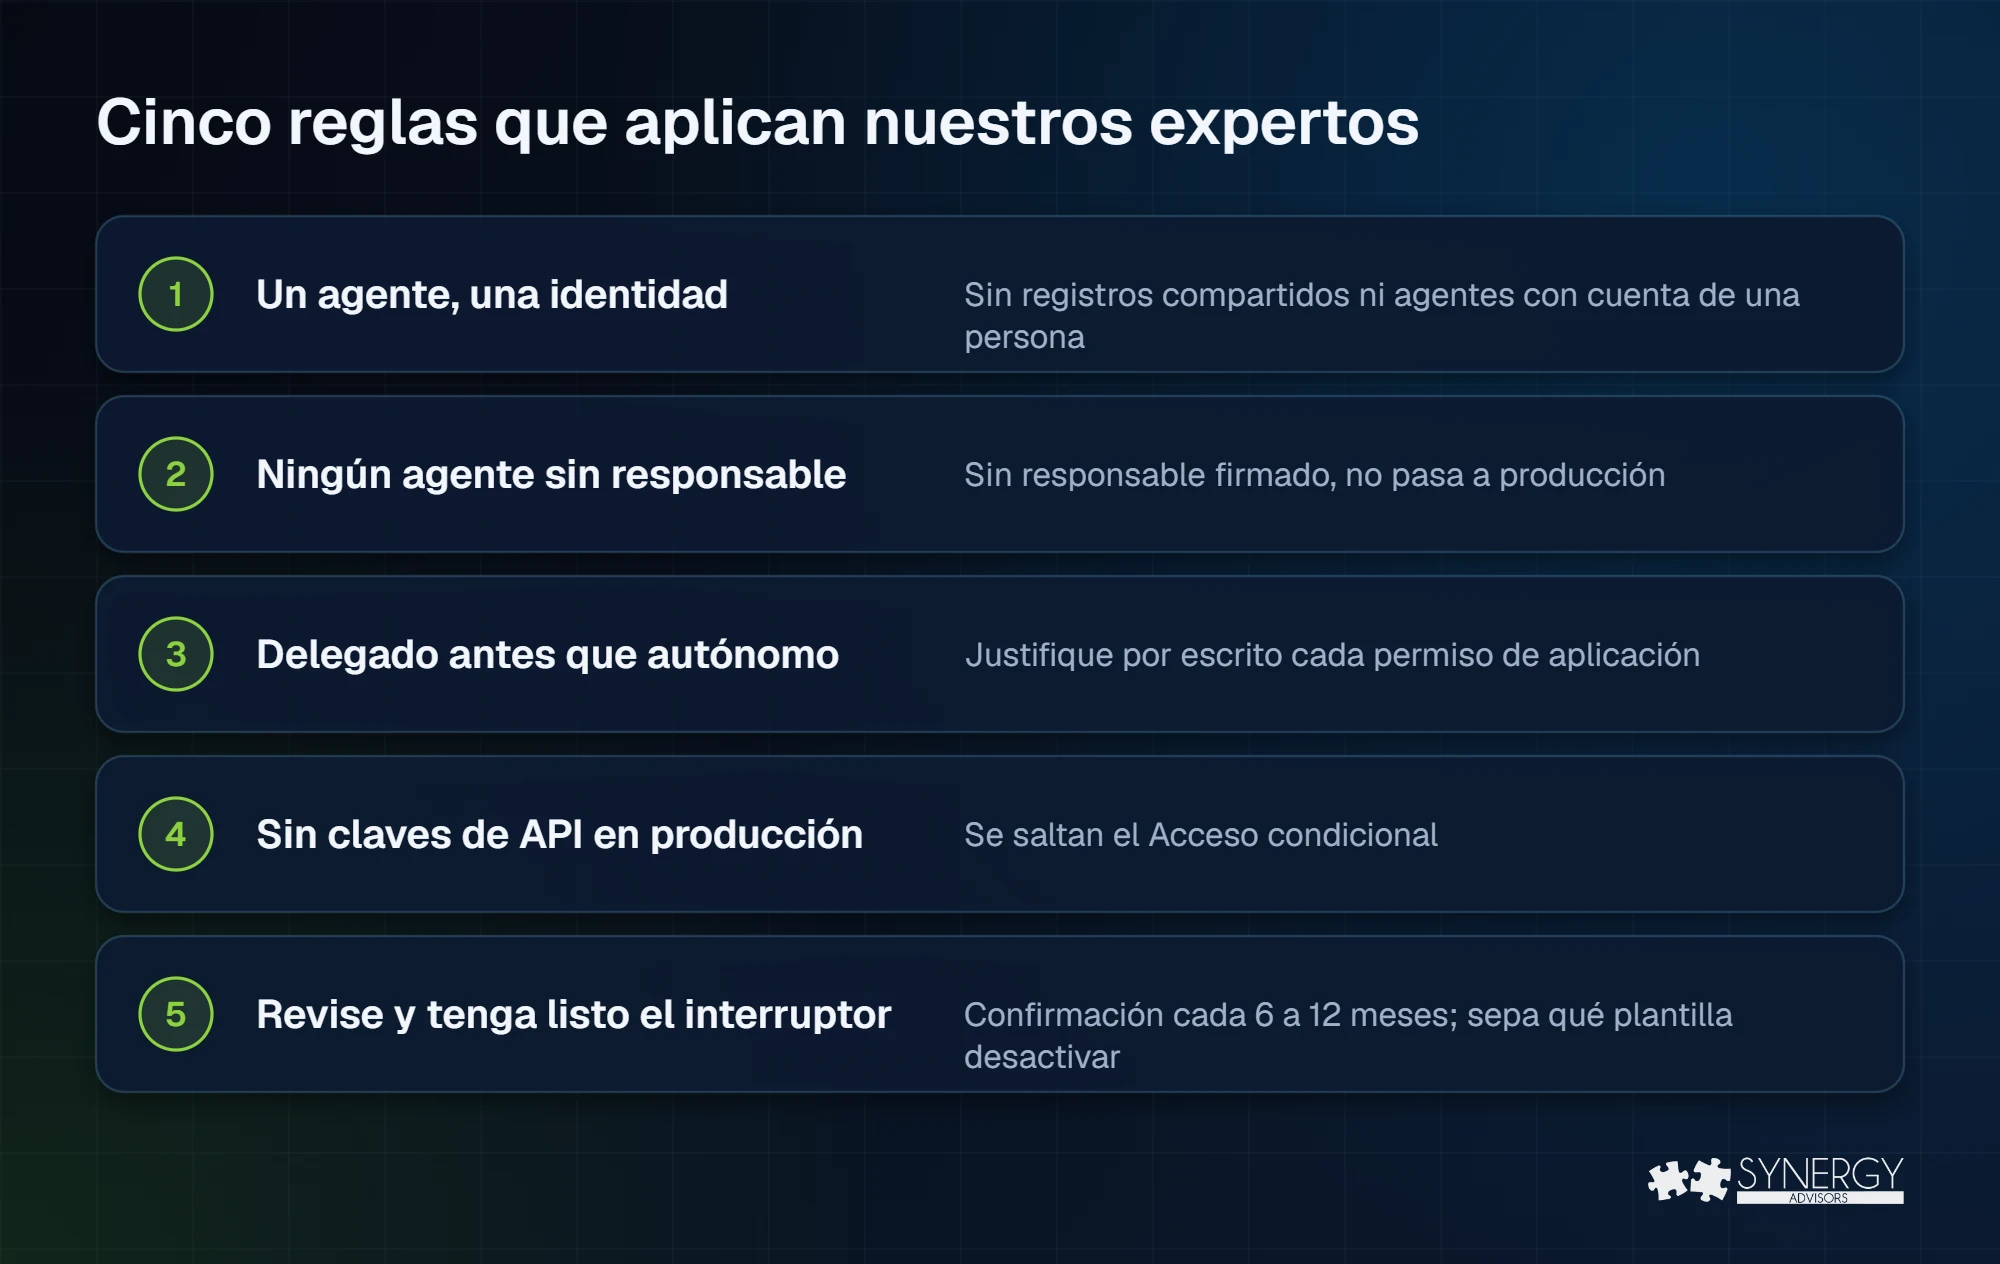
Cinco reglas que aplican nuestros expertos
Cada organización tiene sus propios requisitos y su propio entorno, pero estas reglas aplican en casi todos los escenarios:
- Un agente, una identidad. Nada de registros de aplicación compartidos entre agentes ni agentes funcionando con la cuenta de una persona.
- Ningún agente sin responsable. Si nadie firma como responsable, el agente no pasa a producción.
- Delegado antes que autónomo. Empiece con acceso en nombre del usuario y justifique por escrito cada permiso de aplicación.
- Sin claves de API en agentes de producción. Se saltan el Acceso condicional; use la identidad del agente.
- Revise y tenga listo el interruptor. Confirmación de los responsables cada 6 a 12 meses y sepa qué plantilla desactivar si una familia de agentes se comporta mal.
Preguntas frecuentes
¿Microsoft Entra Agent ID está disponible de forma general?
Sí. Microsoft anunció la disponibilidad general de la plataforma Entra Agent ID en abril de 2026 y está disponible para todos los clientes de Microsoft Entra.
¿Los agentes de Copilot Studio reciben identidad automáticamente?
Los nuevos, creados desde mayo de 2026, sí, sin opción de excluirse. Los anteriores siguen con registros de aplicación y Microsoft prevé migrarlos.
¿Qué pasa cuando el responsable de un agente deja la empresa?
La responsabilidad pasa automáticamente a su gerente mediante un flujo de ciclo de vida.
¿El Acceso condicional se aplica a los agentes?
Sí, a identidades de agentes, plantillas y cuentas de usuario de agentes, con los límites descritos en este artículo: el acceso por clave de API se lo salta y la extensión a cuentas de usuario de agentes sigue en vista previa.
Siguiente paso
Los expertos de Synergy Advisors ayudan a las organizaciones a dar a cada agente una identidad, un responsable y el acceso justo, como parte de las Agent 365 E-xperiences. Conozca las Agent 365 E-xperiences o inscríbase al webinar gratuito Agent Identity: ¿quién controla a sus agentes de IA?: LATAM, jueves 29 de octubre o España, jueves 12 de noviembre.
Fuentes
- What is Microsoft Entra Agent ID (en inglés) Microsoft Learn
- What’s new in Microsoft Entra (en inglés) Microsoft Learn
- Agent identities (en inglés) Microsoft Learn
- Owners, sponsors and managers (en inglés) Microsoft Learn
- Copilot Studio y Microsoft Entra Agent ID (en inglés) Microsoft Learn
- Plan your agent identity architecture (en inglés) Microsoft Learn
- Conditional Access for Agent ID (en inglés) Microsoft Learn
- Risky agents (en inglés) Microsoft Learn
- Agent ID governance (en inglés) Microsoft Learn
- Agent ID best practices (en inglés) Microsoft Learn
- Microsoft Licensing FAQ 122 (en inglés) Microsoft
- Machine identities outnumber humans by more than 80 to 1 (23 de abril de 2025, en inglés) CyberArk
- OWASP Top 10 for Agentic Applications 2026 (en inglés) OWASP
- Documento conceptual sobre identidad y autoridad de agentes de software (5 de febrero de 2026, en inglés) NIST NCCoE