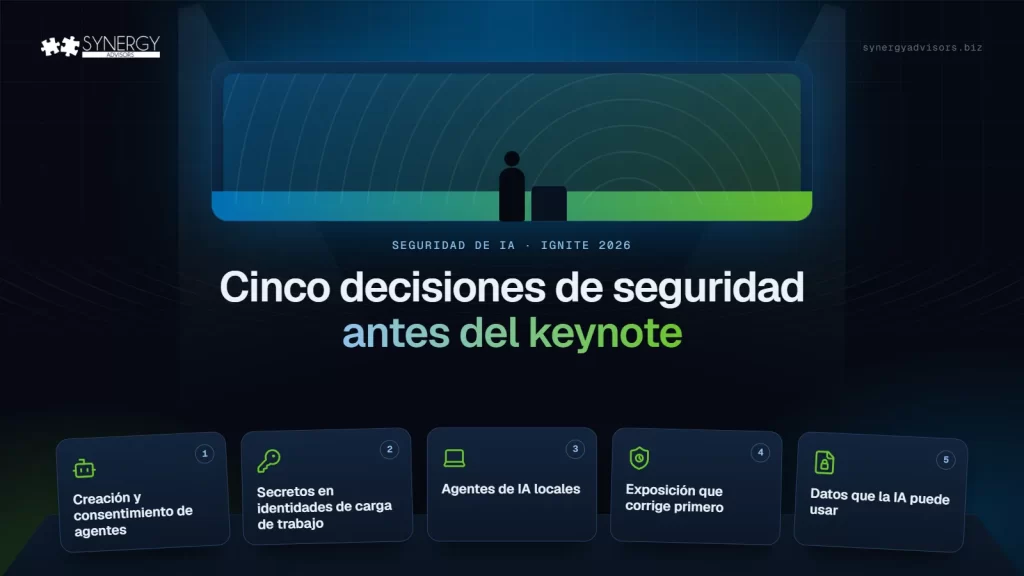

Microsoft Ignite 2026 abre el 17 de noviembre con cuatro ejes de seguridad: defender con IA, proteger la IA, prepararse para la IA y proteger los datos. Durante el evento, Microsoft hará varios anuncios sobre nuevas soluciones y funciones de seguridad. Esos anuncios rendirán antes en las organizaciones que ya hayan decidido cinco cosas: quién puede crear agentes, qué identidades siguen funcionando con secretos, qué agentes locales se permiten, qué tan rápido se corrige la exposición y qué datos puede usar la IA.
Ignite se realiza del 17 al 20 de noviembre en San Francisco y en línea, con un Security Pre-Day el lunes 16 de noviembre y el keynote de apertura el martes 17 de noviembre a las 10:00 a. m. PT (1:00 p. m. en Bogotá). Cada año trae una ola de anuncios y una semana de entusiasmo, pero en muchos equipos de TI, un mes después, casi nada cambia.
Rara vez la razón es técnica. La mayor parte de lo que Microsoft anuncia amplía controles que ya existen, y esos controles necesitan que alguien decida cómo se van a usar. En los tenants que revisan nuestros expertos, la brecha rara vez es una función que falta; es una decisión que nadie asume. Estas son las cinco decisiones que le recomiendo tomar antes del keynote, cada una basada en algo que cambió en la primera mitad de noviembre.
Cuatro ejes, cinco decisiones
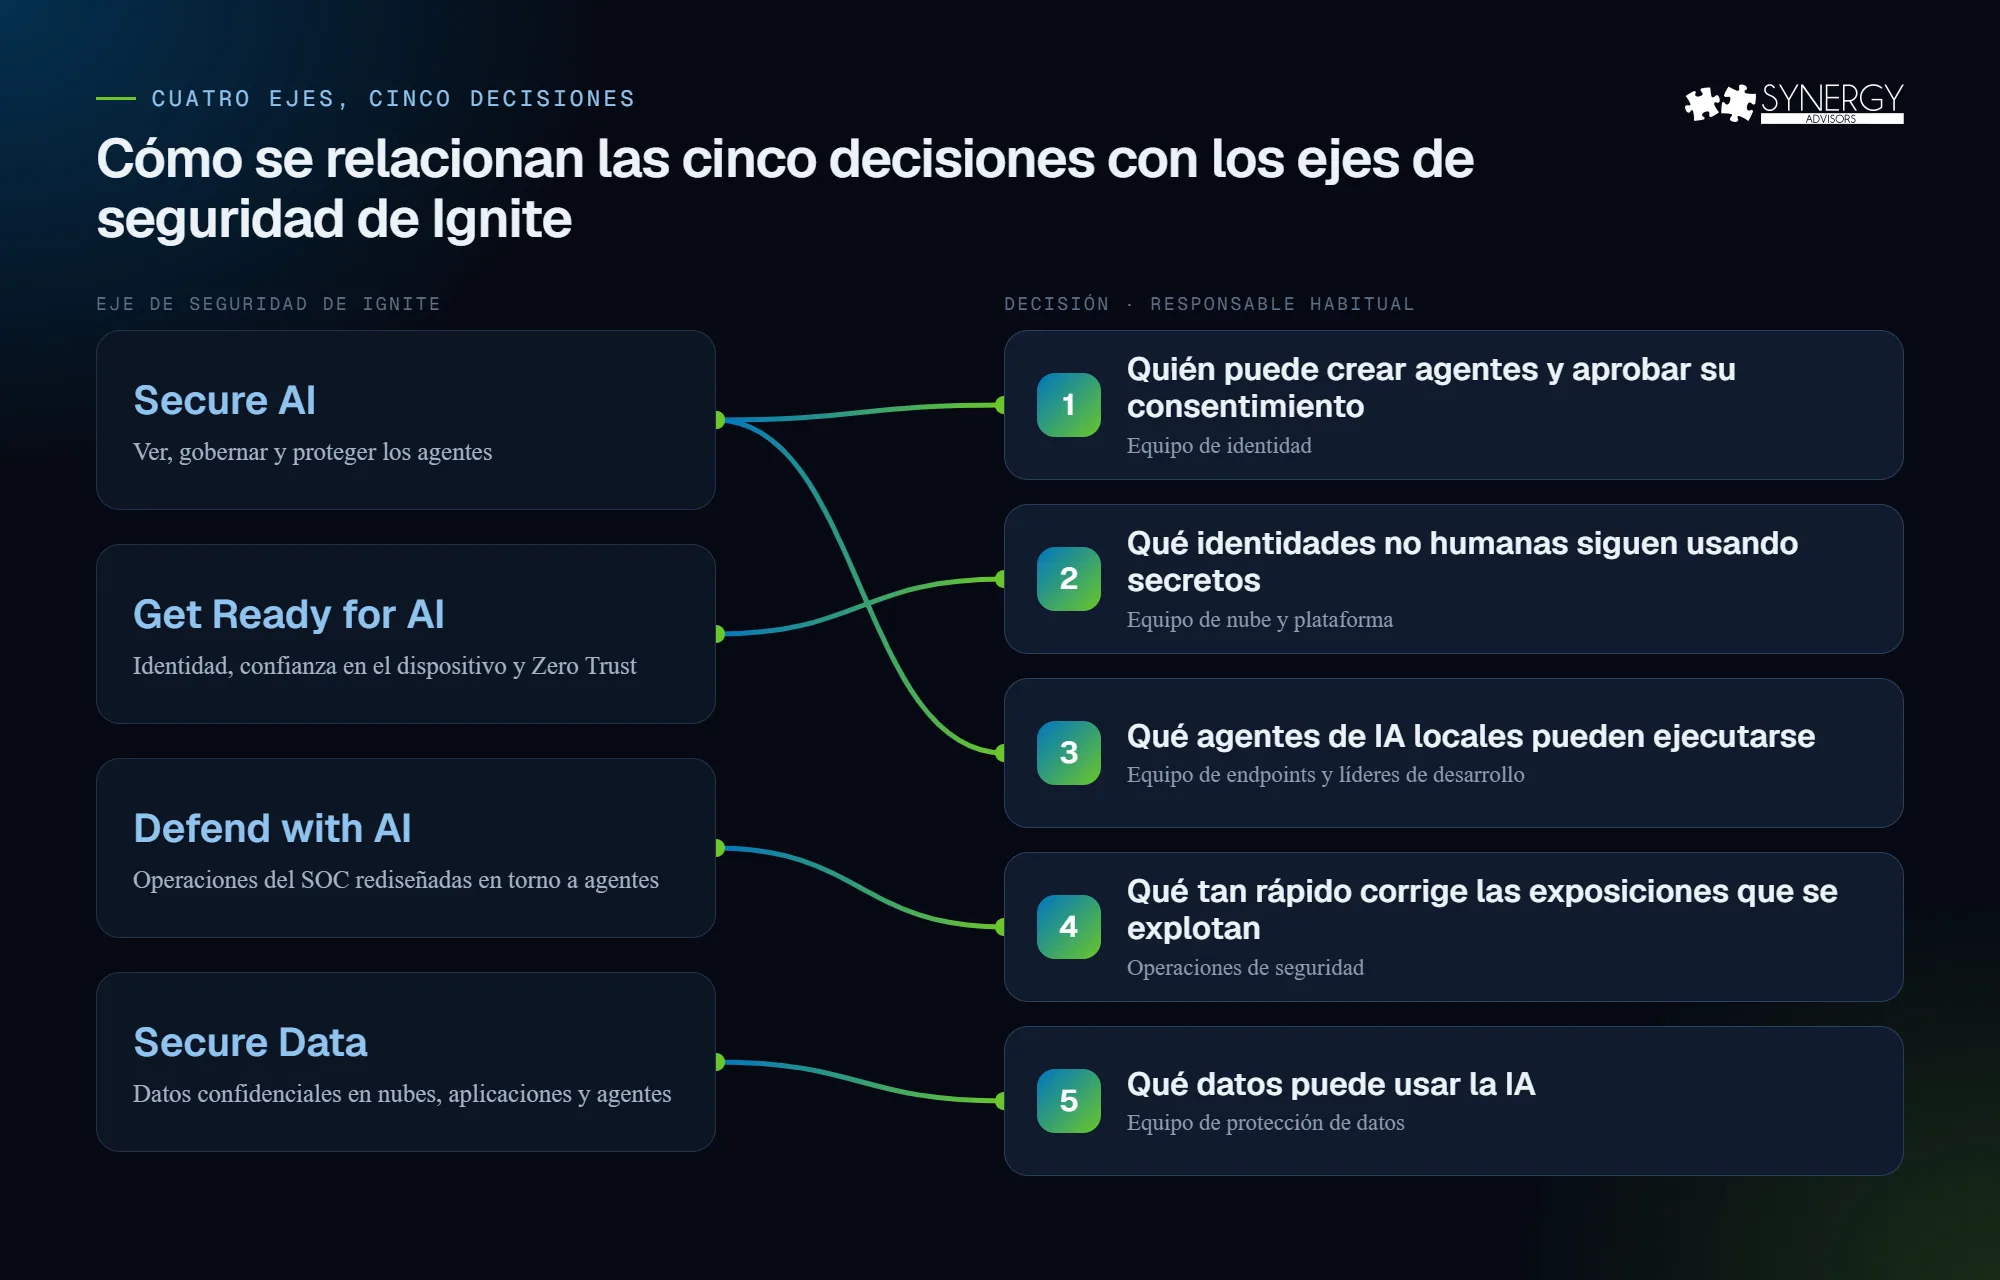
Microsoft organizó su contenido de seguridad para Ignite en cuatro ejes. Así se relacionan con las cinco decisiones:
| Eje de Microsoft en Ignite | Qué cubre | Decisión en este artículo |
|---|---|---|
| Secure AI (proteger la IA) | Ver, gobernar y proteger los agentes | 1. Quién puede crear agentes y aprobar su consentimiento · 3. Qué agentes locales pueden ejecutarse |
| Get Ready for AI (prepararse para la IA) | Identidad, confianza en el dispositivo, higiene de datos y Zero Trust como base | 2. Qué identidades no humanas siguen funcionando con secretos |
| Defend with AI (defender con IA) | Rediseñar las operaciones del SOC en torno a los agentes | 4. Qué tan rápido puede corregir las exposiciones que usan los atacantes |
| Secure Data (proteger los datos) | Proteger los datos confidenciales en nubes, dispositivos, aplicaciones de IA y agentes | 5. Qué datos puede usar la IA |
Decisión 1: quién puede crear agentes en su tenant y quién puede aprobar su consentimiento
Desde comienzos de noviembre, Microsoft despliega un cambio anunciado en el Centro de mensajes (MC1506733): los usuarios que no tienen ningún rol de Microsoft Entra pueden crear, de forma predeterminada, plantillas de agentes (agent blueprints), a partir de las cuales se crean las identidades de los agentes. La opción «Users can create agent blueprints» está en Entra ID > Usuarios > Configuración de usuario y es distinta de «Los usuarios pueden registrar aplicaciones». Si no hace nada, el valor predeterminado se aplica cuando el despliegue llegue a su tenant.
Importa porque el consentimiento es la nueva puerta de entrada. El 9 de noviembre, Proofpoint describió BluePhishing, una prueba de concepto en la que una víctima aprueba un enlace de consentimiento para una plantilla de agente maliciosa de un tercero. Según Proofpoint, la plantilla recibe entonces un permiso que no se puede revocar y puede crear hasta 250 identidades de agente en el tenant de la víctima. Proofpoint aún no lo ha visto en ataques reales, y justamente por eso este es el momento de decidir.
Decida: quién puede crear plantillas de agentes (por ejemplo, solo las personas con el rol Agent ID Developer), si el consentimiento a agentes de terceros requiere la aprobación de un administrador y qué permisos nunca puede aprobar un usuario por su cuenta. Explicamos el modelo de identidad detrás de esto en Identidad de los agentes de IA.
Decisión 2: qué identidades no humanas siguen funcionando con secretos
El 5 de noviembre, Microsoft Threat Intelligence describió cómo unos atacantes usaron un framework agéntico para buscar credenciales expuestas en repositorios públicos de GitHub. En un caso, el agente pasó de encontrar un secreto a extraer datos de Azure Key Vault en cinco minutos. En otro, una credencial comprometida de la aplicación multiinquilino de un proveedor se usó contra varios clientes de ese proveedor. Como lo resume Microsoft, las credenciales expuestas públicamente siguen siendo utilizables hasta que se revocan o se rotan.
Las identidades de carga de trabajo (entidades de servicio, registros de aplicaciones y sus secretos) no pueden usar MFA y rara vez tienen un responsable. Los agentes las vuelven más valiosas para los atacantes, no menos.
Decida: una fecha objetivo para pasar sus aplicaciones de secretos de cliente a identidades administradas o credenciales federadas, una vigencia máxima para los secretos que queden y qué va a preguntar a sus proveedores y a sus proveedores de servicios administrados sobre las aplicaciones que operan en su tenant. El Acceso condicional para identidades de carga de trabajo puede bloquear inicios de sesión por ubicación o riesgo, pero requiere Workload Identities Premium y solo cubre entidades de servicio de un solo inquilino.
Decisión 3: qué agentes de IA locales pueden ejecutarse en los equipos de sus usuarios
Los agentes ya no viven solo en la nube. Los asistentes de programación, los IDE agénticos, las aplicaciones de escritorio y las extensiones de VS Code se ejecutan en los portátiles, con acceso a archivos, a la red y a herramientas conectadas mediante servidores MCP. El 5 de noviembre, Microsoft anunció la disponibilidad general del descubrimiento de agentes locales en Microsoft Defender para Windows y macOS, que cubre más de 50 agentes y la configuración de sus servidores MCP. Microsoft Execution Containers, que limita lo que un agente puede alcanzar en Windows 11, está disponible de forma general desde el 7 de octubre.
En nuestro artículo del 11 de noviembre, el descubrimiento de agentes locales era una de las preguntas que se le deben hacer a una plataforma. Aquí la decisión es otra: es su política.
Decida: qué agentes están aprobados, en revisión o bloqueados, quién aprueba un nuevo servidor MCP y qué equipo hace un piloto de Execution Containers en modo de aprendizaje, que bloquea y registra lo que queda fuera de la política para que usted pueda ajustarla antes de aplicarla. La administración centralizada de Execution Containers desde Intune todavía no está disponible, así que planee el piloto con un grupo pequeño.
Decisión 4: qué tan rápido corrige las exposiciones que de verdad usan los atacantes
El análisis de Microsoft del 2 de noviembre sobre la explotación real pone los parches en perspectiva. Menos de 1 de cada 200 vulnerabilidades publicadas se llega a usar en un ataque, y las clases que permiten tomar el control (ejecución remota de código, omisión de autenticación y elevación de privilegios) representan el 78 % de las vulnerabilidades explotadas en la práctica. Mientras tanto, la mediana de tiempo entre la publicación y la inclusión en el catálogo Known Exploited Vulnerabilities de CISA bajó a tres días para las vulnerabilidades de 2026, y la mediana de tiempo de parcheo es de unas dos semanas para estaciones de trabajo Windows, más de un mes para servidores Windows y más de un año para dispositivos de red.
Los atacantes que usan agentes además se adaptan en segundos. En la campaña que Microsoft describió el 5 de noviembre, el agente corrigió sus propias solicitudes fallidas y volvió a intentarlo en un lapso de 28 a 80 segundos.
Decida: priorizar por posibilidad de explotación y exposición, no solo por puntuación de gravedad; plazos de parcheo por clase de vulnerabilidad y tipo de activo; y, si su SOC se prepara para los agentes de IA, qué acciones pueden tomar sin una persona. Describimos esa matriz de aprobación en nuestro artículo sobre Project Perception.
Decisión 5: qué datos puede usar la IA
El acceso es solo la mitad de la pregunta sobre los datos. Nuestro artículo del 5 de noviembre trató la sobreexposición: quién puede ver qué. La otra mitad es qué puede procesar la IA. La prevención de pérdida de datos de Microsoft Purview para la ubicación de Microsoft 365 Copilot ya puede mantener fuera de las respuestas de Copilot los archivos y correos con determinadas etiquetas de confidencialidad, y bloquear la búsqueda web externa cuando una instrucción contiene información confidencial. Bloquear la instrucción misma, excluir el correo externo y acotar las directivas por unidad administrativa están en versión preliminar.
Dos límites que debe conocer: estas directivas no analizan los archivos que los usuarios suben al chat, y los cambios pueden tardar hasta cuatro horas en aplicarse.
Decida: qué etiquetas de confidencialidad quedan vedadas para Copilot y los agentes, quién es responsable de esas directivas (Purview incluye el rol Data Security AI Admin para esto) y si empieza en modo de simulación, que es lo que le recomendamos.
Su lista de verificación antes del keynote
| Decisión | Responsable habitual | Está listo si… |
|---|---|---|
| 1. Creación de agentes y consentimiento | Equipo de identidad | La opción de plantillas de agentes está configurada a propósito y el consentimiento de terceros tiene un flujo de aprobación |
| 2. Secretos en identidades de carga de trabajo | Equipo de nube y plataforma | Sabe cuántas aplicaciones usan secretos, cuándo vencen y quiénes son sus responsables |
| 3. Agentes locales | Equipo de endpoints y líderes de desarrollo | El descubrimiento está activo y hay una lista de agentes aprobados y bloqueados |
| 4. Exposición | Operaciones de seguridad | Hay plazos de parcheo por clase de vulnerabilidad, no solo por puntuación de gravedad |
| 5. Datos para la IA | Equipo de protección de datos | Están definidas las etiquetas que Copilot no puede usar |
Cómo seguir Ignite sin ahogarse
- Keynote: martes 17 de noviembre, 10:00 a. m. PT (1:00 p. m. en Bogotá), transmitido en línea.
- Agentes y acceso: «AI agents: Access granted. Trust not included» (THR877, martes) y «Local agents are here. Can you find and secure them?» (BRK339, jueves).
- Hoja de ruta de identidad: «AI is changing access. See how Microsoft Entra helps you stay ahead» (BRK343, miércoles).
- SOC y datos: «The Alert Is Dead. The Blueprint for the Agentic SOC» y «Microsoft Purview: Build the Trusted Data Foundation for AI».
Las sesiones principales se transmiten y quedan disponibles bajo demanda. El jueves 19 de noviembre publicaremos nuestro resumen de lo que se anunció y de qué hacer a continuación.
Cómo le ayudan nuestros expertos
- Agent 365 E-xperiences: le ayudamos a tomar el control de sus agentes, desde las reglas de creación y consentimiento hasta el descubrimiento y el gobierno.
- Secure Access Strategy: nuestros expertos en identidad revisan las identidades de usuarios y de cargas de trabajo, el Acceso condicional y el paso de los secretos a métodos más seguros.
- Servicios gestionados: nuestro SOC 24x7x365 con MXDR sobre Microsoft Defender XDR y Microsoft Sentinel prioriza la exposición según el riesgo real.
- E-Visor for Data Sensitivity and AI Discovery: muestra dónde están sus datos confidenciales antes de que decida qué puede usar la IA.
Preguntas frecuentes
¿Cuándo es el keynote de Microsoft Ignite 2026?
El martes 17 de noviembre de 2026, a las 10:00 a. m. PT (1:00 p. m. en Bogotá). Ignite se realiza del 17 al 20 de noviembre en San Francisco y en línea, con un Security Pre-Day el 16 de noviembre.
¿Necesito asistir a Ignite para aprovecharlo?
No. Las sesiones principales se transmiten y quedan disponibles bajo demanda. Lo que más importa es tener los responsables y las decisiones listos para actuar sobre los anuncios.
¿Qué es una plantilla de agente (agent blueprint)?
La plantilla de Microsoft Entra a partir de la cual se crean las identidades de los agentes, parecida a un registro de aplicación. Desde noviembre de 2026, los usuarios sin rol pueden crearlas de forma predeterminada, a menos que un administrador desactive la opción.
¿BluePhishing se usa en ataques reales?
No al 9 de noviembre de 2026. Proofpoint lo describe como una prueba de concepto y dice que no lo ha visto en ataques reales. Por eso es un buen momento para definir las reglas de consentimiento.
Siguiente paso
Los expertos de Synergy Advisors pueden ayudarle a convertir los anuncios de Ignite en decisiones y controles que funcionen en su tenant. Inscríbase en el webinar Protect the Agentic Enterprise LATAM del jueves 26 de noviembre a las 9:00 a. m. (hora de Bogotá) o hable con nuestros expertos.
Fuentes
- Secure what’s next: Your guide to Microsoft Security at Microsoft Ignite 2026 Microsoft Security Blog, 30 de septiembre de 2026
- MC1506733: Review who can create agents in Microsoft Entra Centro de mensajes de Microsoft 365, 13 de octubre de 2026
- BluePhishing: Initial Access via Third-Party Agent Blueprint Consent Proofpoint Threat Insight, 9 de noviembre de 2026
- Threat actors use agentic AI tooling to find and abuse exposed secrets Microsoft Security Blog, 5 de noviembre de 2026
- Conditional Access for workload identities Microsoft Learn
- What’s new in Microsoft Security, November 2026 Microsoft Security Blog, 5 de noviembre de 2026
- Local agent discovery overview Microsoft Learn
- Exploited vulnerabilities are common: a data-driven analysis of real-world attacks Microsoft Security Blog, 2 de noviembre de 2026
- Learn about data loss prevention for the Microsoft 365 Copilot location Microsoft Learn
- Catch Microsoft Entra at Ignite 2026 Microsoft Tech Community
- Your guide to Agent 365 at Ignite 2026 Microsoft Tech Community