
Desde el 30 de octubre de 2026, Microsoft Entra ID permite mantener la autenticación por SMS y voz después del 1 de febrero de 2027 conectando un proveedor de telefonía propio, elegido en Microsoft Security Store. La recomendación de Microsoft no cambió: usar un proveedor solo para los usuarios con una necesidad de negocio, regulatoria o técnica documentada, y llevar a todos los demás a métodos resistentes al phishing, como las passkeys. La decisión que tome en las próximas semanas define su costo, su riesgo y la carga de su mesa de ayuda en 2027.
Este artículo explica qué se habilita el 30 de octubre, las fechas que siguen vigentes y una forma sencilla de decidir quién, si alguien, debe seguir con SMS o voz.
Qué se habilita el 30 de octubre
Microsoft anunció en su centro de mensajes (MC1519855, 21 de octubre) que Choose Your Own Telephony Provider queda disponible de forma general en todo el mundo el 30 de octubre de 2026. La página de Microsoft Learn explica cómo funciona:
- Usted elige el proveedor. Selecciona un proveedor de telefonía compatible en Microsoft Security Store y gestiona directamente la relación comercial. Durante la versión preliminar, Microsoft incluyó inicialmente a Soprano y Telesign, y se irán sumando más con el tiempo.
- El proveedor entrega el código. El proveedor envía los SMS o las llamadas, mientras Microsoft Entra ID sigue aplicando su directiva de métodos de autenticación.
- El servicio es suyo. Su organización responde por la cobertura, las condiciones, la configuración y el monitoreo.
- Tiene un costo. Comprar en Security Store requiere una suscripción de facturación de Azure, un grupo de recursos y el rol de Azure adecuado, y se paga el precio del proveedor más los cargos de infraestructura de Azure. Microsoft publica una calculadora de costos (en inglés) para estimar el gasto de esta opción.
Las fechas que siguen vigentes
| Fecha | Qué pasa |
|---|---|
| 30 de octubre de 2026 | Ya se puede configurar un proveedor de telefonía propio |
| 1 de febrero de 2027 | Se retira la autenticación por SMS y voz provista por Microsoft para la mayoría de los usuarios, incluidos los invitados internos |
| 1 de julio de 2027 | Retiro para los administradores globales y los usuarios externos |
Después de la fecha de retiro, los usuarios cuyo único método sea SMS o voz deberán registrar una passkey al iniciar sesión, salvo que su organización haya configurado un proveedor. Microsoft describe ese aviso como bloqueante. Nuestro artículo sobre el retiro del SMS y la voz explica el contexto y las dos opciones en detalle.
¿Quién debería seguir con SMS o voz?
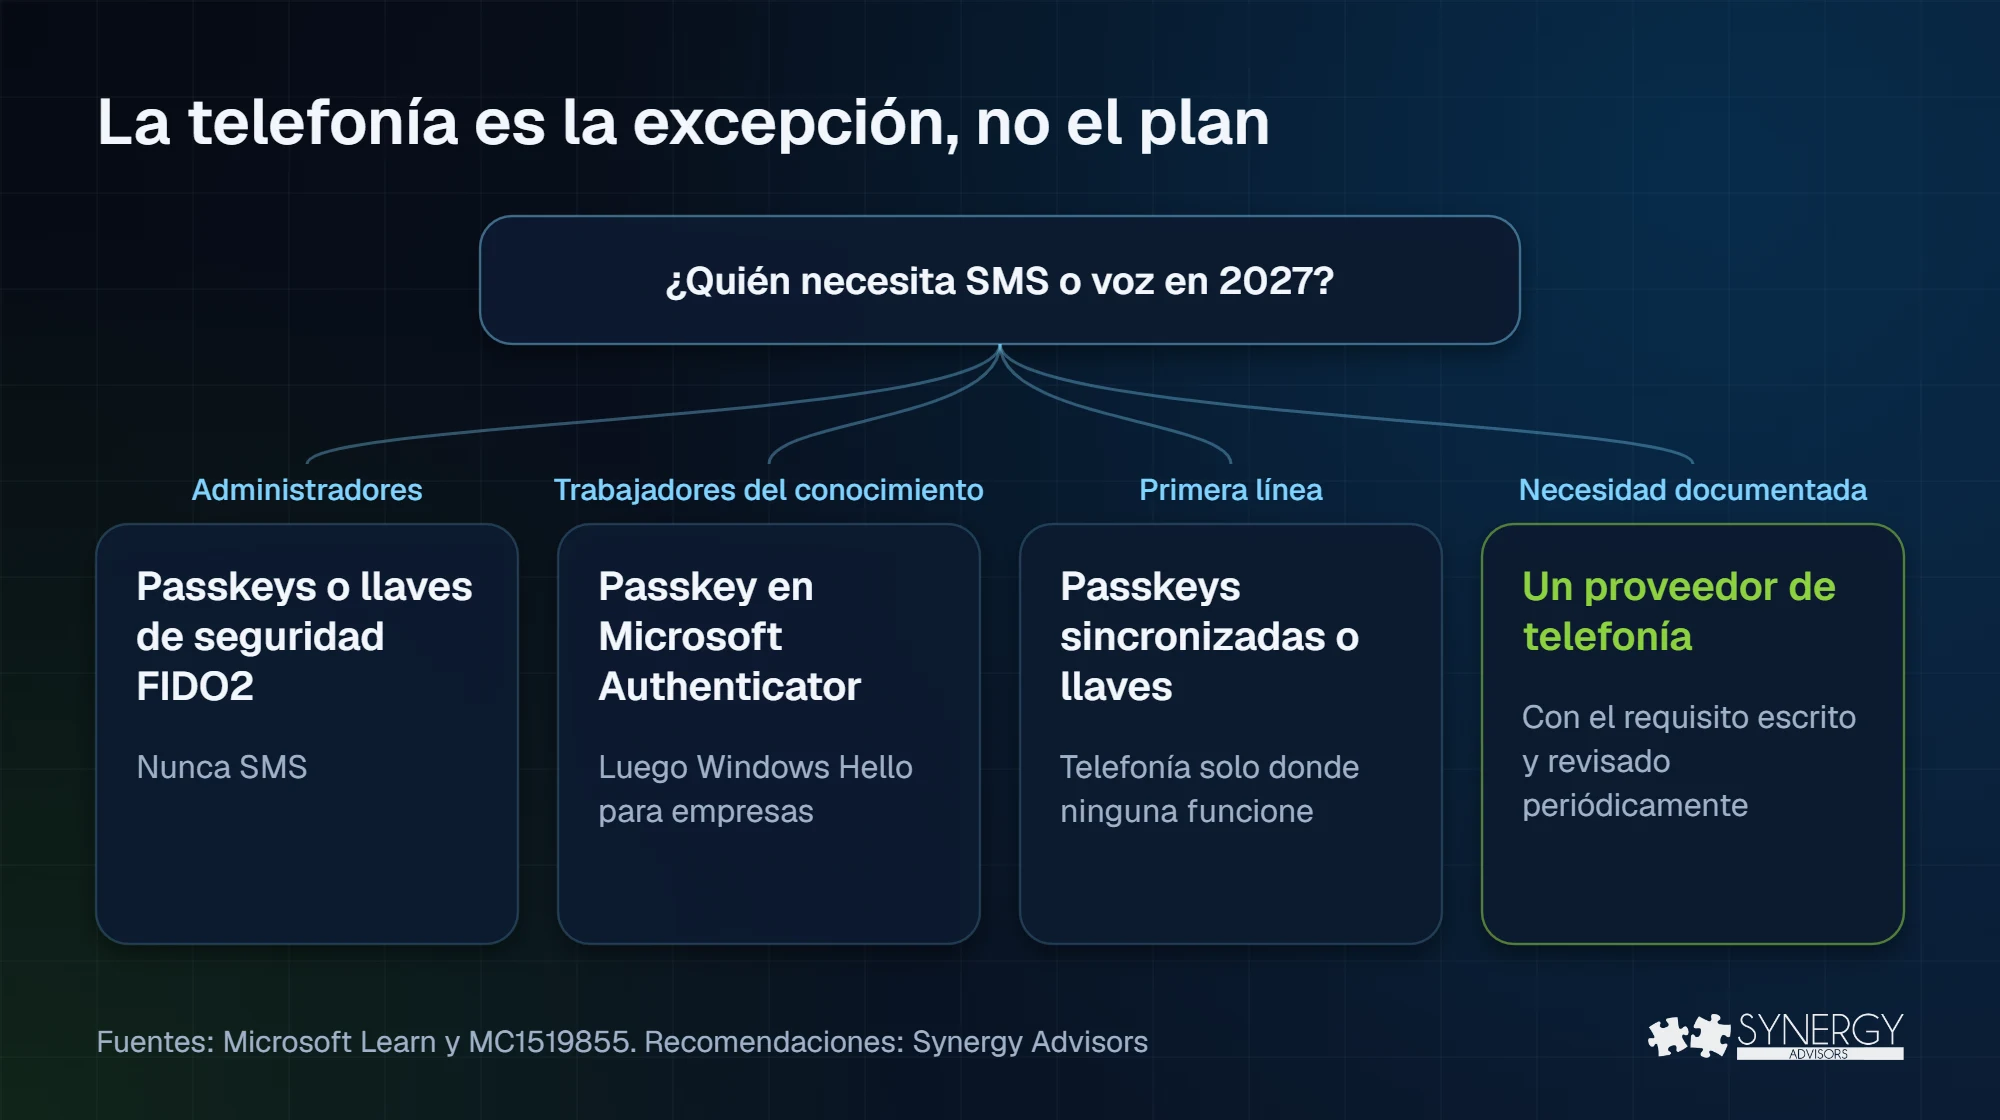
La guía de Microsoft es clara: la telefonía es la excepción, no el plan. Recomendamos que todos los usuarios adopten un método de autenticación robusto, salvo que exista una razón legal o de negocio de peso para no hacerlo. Así ordenan nuestros expertos a los usuarios:
| Grupo de usuarios | Situación típica | Nuestra recomendación |
|---|---|---|
| Administradores | Las cuentas de más valor, las primeras en ser atacadas | Passkeys o llaves de seguridad FIDO2; nunca SMS |
| Trabajadores del conocimiento | Portátil y teléfono gestionados | Passkey en Microsoft Authenticator y luego Windows Hello para empresas |
| Primera línea | Equipos compartidos o sin dispositivo de la organización | Primero passkeys sincronizadas o llaves de seguridad; telefonía solo donde ninguna funcione |
| Casos regulados o especiales | Un requisito regulatorio, contractual o técnico documentado | Un proveedor de telefonía, con el requisito escrito y revisado periódicamente |
La prueba es sencilla: si no puede escribir por qué un usuario necesita SMS o voz, ese usuario debería pasar a una passkey. Incluso para los usuarios que sí requieren SMS o voz, revise periódicamente si la excepción sigue vigente o si ya puede retirar el SMS y la voz por completo.
Lista de decisión en seis pasos
El centro de mensajes de Microsoft enumera los pasos para prepararse para este cambio. Sumamos la experiencia de nuestros arquitectos de identidad en el terreno:
- Identifique a los usuarios que necesitan SMS o voz, con evidencia concreta de quién los usa hoy, no con suposiciones.
- Confirme que los métodos resistentes al phishing no cubren su necesidad. La mayoría de los casos de «necesitamos SMS» desaparece cuando alguien prueba una passkey sincronizada o una llave de seguridad. Microsoft admite varios métodos resistentes al phishing; evalúe cada uno frente a cada grupo de usuarios.
- Compare proveedores por cobertura, canales de entrega, precios, soporte, seguridad y cumplimiento.
- Involucre a tiempo a compras, privacidad y cumplimiento. Un proveedor nuevo procesará los números de teléfono de sus usuarios.
- Planifique la transición por grupos, con las fechas del 1 de febrero y el 1 de julio de 2027.
- Calcule el costo total al evaluar la solución: incluya el precio del proveedor, los cargos de Azure y el tiempo para operar y monitorear el servicio.
Errores frecuentes
- Mantener SMS para todos «por si acaso». Deja en su lugar el método más débil y suma una factura nueva. El password spraying con IA, como el de la campaña de Storm-0940, apunta justo a esas cuentas.
- Decidir sin datos. Sin un informe de quién usa realmente SMS o voz, la lista de excepciones crece por defecto.
- Olvidar la recuperación. Quien pierde el teléfono necesita un camino definido. Un pase de acceso temporal permite a la mesa de ayuda devolverlo rápido a una passkey.
- Esperar a enero. Las campañas de registro, los pilotos y la preparación de la mesa de ayuda toman semanas. Nuestro plan de 90 días para desplegar passkeys empieza ahora y termina antes del 1 de febrero.
Cómo ayudan nuestros expertos
- Secure Access E-ntelligence muestra, con evidencia de su tenant, quién todavía depende de SMS o voz, para que la lista de excepciones se base en datos.
- El Secure Access Admin Agent responde las mismas preguntas en lenguaje claro, cualquier día, dentro de Microsoft Teams.
- El Secure Access User Agent y Micro-Visor Passwordless guían a cada empleado para registrar su passkey y ayudan a los administradores a corregir los métodos de muchos usuarios a la vez.
- Una revisión Passwordless Readiness sin costo, en la que nuestros expertos en identidad le ayudan a decidir quién pasa a passkeys y quién, si alguien, necesita un proveedor de telefonía.
Preguntas frecuentes
¿Necesitamos un proveedor de telefonía?
Solo si algunos usuarios tienen una necesidad documentada de SMS o voz después del 1 de febrero de 2027. Microsoft recomienda passkeys para todos los demás.
¿Qué proveedores hay?
Los que aparecen en Microsoft Security Store. Al momento de escribir este artículo, Microsoft lista Soprano y Telesign, y se sumarán más.
¿Cuánto cuesta?
El precio del proveedor más los cargos de infraestructura de Azure. Microsoft publica una calculadora de costos y los precios figuran en Security Store.
¿Qué pasa si no hacemos nada?
Después del 1 de febrero de 2027, a los usuarios cuyo único método sea SMS o voz se les pedirá registrar una passkey al iniciar sesión, y el aviso es bloqueante. Los administradores globales y los usuarios externos siguen el 1 de julio de 2027.
Siguiente paso
Los expertos en identidad de Synergy Advisors pueden decirle, con datos de su tenant, quién necesita un proveedor de telefonía y quién debería pasar a passkeys. Solicite su revisión Passwordless Readiness sin costo, inscríbase en el webinar Identity Protection Accelerator para España, el martes 3 de noviembre, o vea la grabación de la edición LATAM.
Fuentes
- MC1519855: Choose Your Own Telephony Provider, disponibilidad general (21-oct-2026, en inglés) Microsoft 365 message center
- Proveedores de telefonía para Microsoft Entra ID Microsoft Learn
- Calculadora de costos del proveedor de telefonía externo (en inglés) Microsoft (GitHub)