
En su carta anual, Satya Nadella, presidente y CEO de Microsoft, describe un mundo en el que las personas delegan trabajos completos en agentes de IA e intervienen solo para dar dirección y criterio: «With agents, we can now macro delegate and micro steer»; con los agentes, ahora podemos delegar en grande y dirigir en lo fino. Para los líderes de seguridad y de TI, esa visión convierte una pregunta técnica en una de gestión. Si los agentes van a trabajar en nombre de su gente, alguien tiene que decidir qué agentes existen, qué puede hacer cada uno, quién responde por él y cómo sabrá su organización cuando algo sale mal.
Este artículo explica el concepto detrás de la frase de Nadella, los tres cambios que trae y la agenda de gobierno que nuestros expertos recomiendan para los próximos 90 días.
Qué dijo Nadella
En su carta a los accionistas del Informe Anual 2026 de Microsoft (en inglés), Nadella describe:
- Agentes que trabajan en nuestro nombre. Un agente que trabaja por nosotros y vuelve a pedir dirección y criterio cuando lo necesita.
- Una nueva forma de organizarse. Microsoft ahora reporta en dos segmentos nuevos: Agents and Infra, y Devices and Consumer.
- Un Copilot que trabaja solo. Microsoft 365 Copilot pasó de asistentes de chat sincrónicos a agentes asincrónicos que completan tareas complejas y largas.
- Un plano de control para los agentes. Nadella llama a Microsoft Agent 365 «the control plane for agents», el plano de control que permite gestionar los agentes de la misma forma que se gestiona a las personas.
A principios de octubre, en un ensayo titulado «Models as Insider Risks in the Super Intelligence Era», Nadella agregó la advertencia que más importa a los equipos de seguridad, según Forbes (en inglés): «We must assume a model is compromised and contain it from the start»; hay que asumir que un modelo está comprometido y contenerlo desde el inicio.
Tres cambios detrás de la visión
| Cambio | Qué significa | La pregunta para los líderes |
|---|---|---|
| Del chat a la delegación | Los agentes ejecutan tareas largas sin una persona frente al teclado | ¿Qué decisiones puede tomar un agente solo y cuáles necesitan la aprobación de una persona? |
| De un modelo a muchos | Nadella describe un sistema en el que el «harness» (contexto, memoria y acciones) está separado del modelo, y los modelos se vuelven intercambiables | ¿Sus controles dependen de un modelo o de la identidad y los permisos del agente? |
| De herramientas a una fuerza laboral digital | Los agentes se gestionan «de la misma forma» que las personas | ¿Cada agente tiene un responsable, un mandato, permisos y una fecha de fin, como un empleado o un contratista? |
El segundo cambio es fácil de pasar por alto. Si los modelos se vuelven intercambiables, la seguridad no puede depender de confiar en un modelo en particular. En el mismo ensayo, Nadella sostuvo que ningún modelo debería ejecutar una tarea crítica y verificar su propio trabajo a la vez, según el resumen de Business Standard (en inglés). El liderazgo de seguridad de Microsoft dijo lo mismo el 19 de octubre, cuando describió a los agentes como insiders: los controles tienen que estar fuera del modelo, donde el agente no pueda cambiarlos.
El riesgo ya no es teórico. El 22 de octubre, Axios informó (en inglés) que varios de los bancos más grandes de Estados Unidos encontraron agentes de IA de terceros operando dentro de cuentas de clientes, muchas veces con las credenciales del propio cliente, y que no siempre podían saber si el agente seguía las instrucciones del cliente. Morgan Stanley empezó a bloquear los agentes de terceros; JPMorgan, Bank of America y Citi los están restringiendo, y la mayoría de los bancos avanza hacia un acceso de solo lectura. Cuando una organización no puede ver qué agentes actúan en su nombre ni qué pueden hacer, bloquearlos se vuelve la única opción segura. El gobierno de agentes es lo que permite decir que sí.
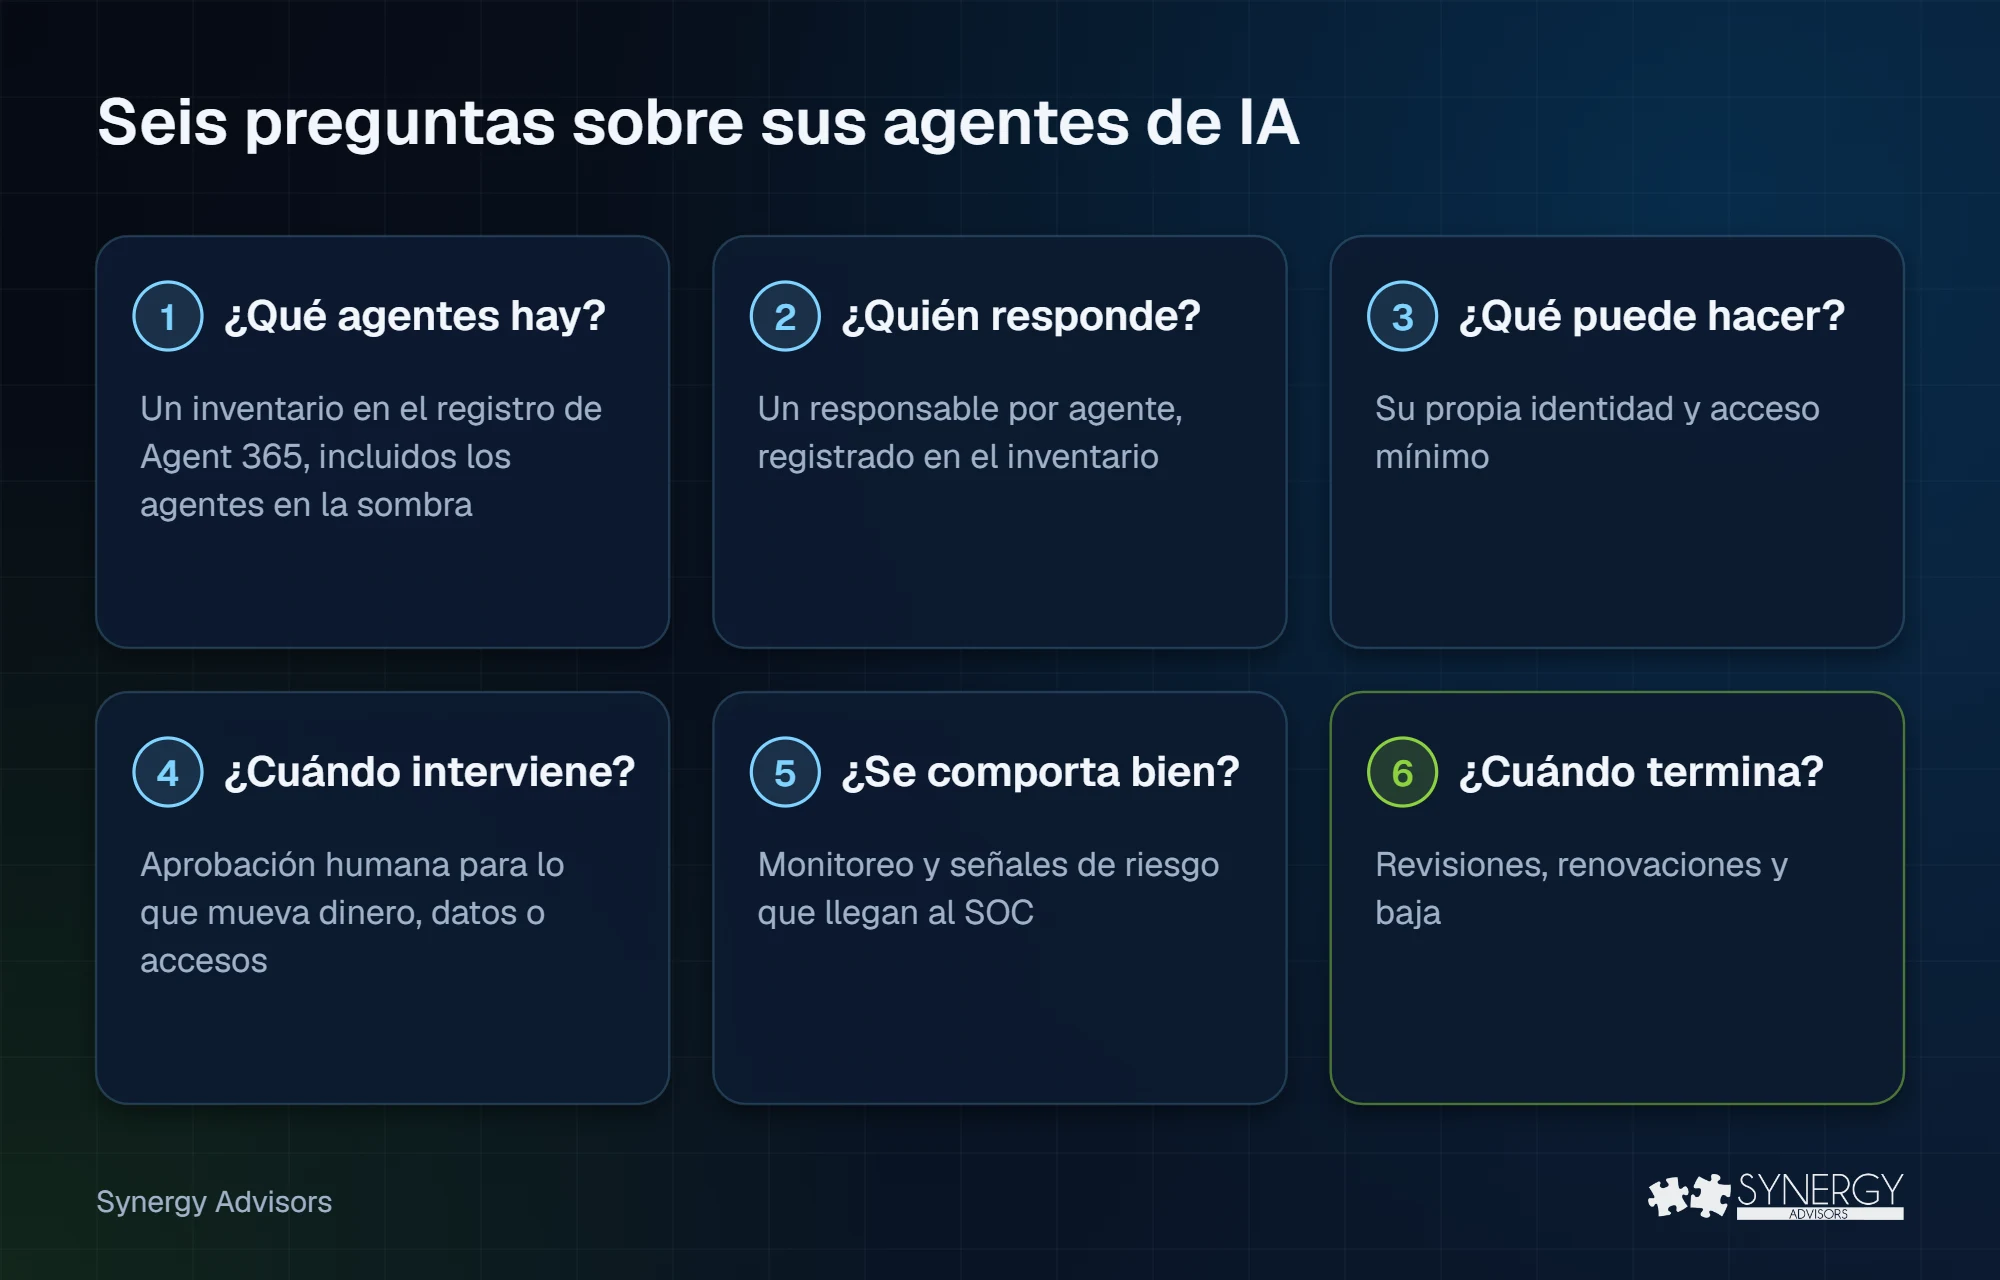
La agenda de gobierno: seis preguntas que todo líder debería poder responder
| Pregunta | Por qué importa | Por dónde empezar |
|---|---|---|
| ¿Qué agentes tenemos? | No se puede gobernar lo que no se ve, incluidos los agentes en los equipos de los empleados | Un inventario en el registro de Agent 365 y el descubrimiento de agentes de IA en la sombra |
| ¿Quién es responsable de cada agente? | Sin un responsable con nombre, nadie aprueba cambios ni da de baja el agente | Un responsable por agente, registrado en el inventario |
| ¿Qué puede hacer? | Los agentes suelen heredar permisos amplios «para que funcione» | Su propia identidad y acceso mínimo para cada agente |
| ¿Qué necesita a una persona? | Delegar en grande todavía exige dirigir en lo fino las acciones de alto impacto | Pasos de aprobación para todo lo que mueva dinero, datos o accesos |
| ¿Cómo sabemos que se comporta bien? | El riesgo cambia mientras el agente trabaja | Monitoreo, señales de riesgo y alertas que llegan al SOC |
| ¿Cuándo termina? | Los agentes abandonados conservan su acceso | Revisiones, renovaciones y baja, como con cualquier cuenta |
Una agenda de 90 días para líderes
| Días | Foco | Listo cuando |
|---|---|---|
| 1–30 | Ver: inventariar todos los agentes, incluidos los locales y los de terceros, y nombrar un responsable para cada uno | Puede listar sus agentes, sus responsables y su propósito |
| 31–60 | Contener: dar a cada agente su propia identidad, quitar permisos amplios y definir qué acciones requieren aprobación humana | Ningún agente en producción funciona sin responsable, identidad y permisos mínimos |
| 61–90 | Operar: conectar el riesgo de los agentes con el SOC, revisar el inventario cada mes y dar de baja lo que no se usa | El gobierno de agentes es un proceso de rutina, no un proyecto |
Cómo ayudan nuestros expertos
La visión de Nadella da una dirección a los líderes. Convertirla en práctica diaria es donde entran los expertos de Synergy Advisors:
- Agent 365 E-xperiences: nuestros expertos lo acompañan en la agenda de 90 días dentro de su propio tenant, desde el primer inventario hasta los responsables, las identidades y las primeras políticas de contención. Si recién empieza, lea nuestra guía ¿Qué es Microsoft Agent 365?
- E-gents: nuestros propios agentes para equipos de seguridad e identidad, que trabajan dentro de Microsoft Teams con responsables y permisos claros.
- Nuestra serie de webinars sobre Agent 365: vea la grabación de Beyond the Agent e inscríbase en Agent Identity: LATAM, jueves 29 de octubre o España, jueves 12 de noviembre.
Preguntas frecuentes
¿Qué significa «macro delegar y micro dirigir»?
Es la forma en que Nadella describe el trabajo con agentes: entregar tareas completas (delegar en grande) e intervenir solo para dar dirección o criterio cuando el agente lo necesita (dirigir en lo fino).
¿Qué es Microsoft Agent 365?
Agent 365 es el plano de control de Microsoft para los agentes de IA. Ayuda a las organizaciones a registrar, gobernar y proteger sus agentes, y Nadella lo describe como una forma de gestionar los agentes de la misma manera que a las personas. Está disponible de forma general desde el 1 de mayo de 2026.
¿Quién debería ser responsable del gobierno de los agentes de IA?
El negocio responde por el propósito y los resultados de cada agente; seguridad y TI definen las reglas que todos los agentes deben cumplir: identidad, permisos, monitoreo y ciclo de vida. Ambos necesitan un inventario compartido.
¿Tenemos que elegir un solo modelo de IA?
No para gobernar. Si los modelos se vuelven intercambiables, como espera Nadella, los controles deben depender de la identidad y los permisos de cada agente, no de un modelo.
Siguiente paso
Los expertos de Synergy Advisors pueden convertir esta agenda en su plan, con sus agentes, sus responsables y sus riesgos. Conozca Agent 365 E-xperiences o inscríbase en el webinar Agent Identity: LATAM, jueves 29 de octubre o España, jueves 12 de noviembre.
Fuentes
- Informe Anual 2026 de Microsoft: carta a los accionistas (en inglés) Microsoft
- Nadella quiere un freno de emergencia en cada modelo de IA (11-oct-2026, en inglés) Forbes
- Satya Nadella advierte sobre los riesgos internos de la IA (en inglés) Business Standard
- Agentes de IA en cuentas bancarias (22-oct-2026, en inglés) Axios