
En la mayoría de las organizaciones, la VPN es la última pieza de acceso que sigue funcionando a la antigua: una vez conectado, usted está «dentro» y la red confía en usted. Todo lo demás ya cambió. Los inicios de sesión comprueban el usuario, el dispositivo y el riesgo cada vez. El 2 de noviembre de 2026, Microsoft facilitó la modernización del lado de la red: Microsoft Entra Private Access y Microsoft Entra Internet Access ahora se pueden comprar juntos como una sola oferta, Microsoft Entra Global Secure Access.
No es un producto nuevo; es una forma más sencilla de comprar ambos. Importa por dos razones: acerca el acceso a la red basado en identidad a más organizaciones y aplica los mismos controles al tráfico de los agentes de IA. Este artículo explica qué hace Global Secure Access, qué está listo hoy y cómo decidir qué hacer con su VPN.
Qué es Global Secure Access
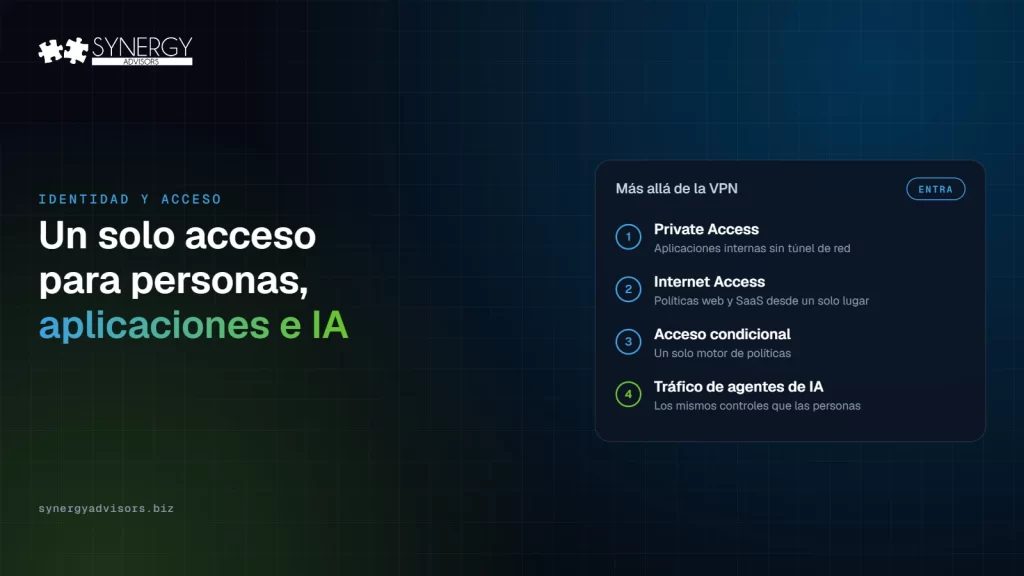
- Private Access conecta a los usuarios con aplicaciones y recursos internos sin una VPN tradicional. Un cliente en el dispositivo y un conector de red privada junto a la aplicación gestionan la conexión, y el Acceso condicional decide quién puede llegar a cada aplicación. Microsoft lo presenta como una forma rápida y sencilla de reemplazar la VPN.
- Internet Access aplica políticas al tráfico de internet y de SaaS, como el filtrado de contenido web, desde el mismo lugar.
- Un solo motor de políticas. Ambos usan el Acceso condicional, el mismo motor que ya protege sus inicios de sesión. La evaluación continua de acceso universal (Universal Continuous Access Evaluation) vuelve a evaluar las sesiones casi en tiempo real cuando cambia el riesgo, y los mismos controles se extienden al tráfico de los agentes de IA.
Qué está listo hoy
| Estado | Capacidad |
|---|---|
| Disponible de forma general | Seguridad de datos de Microsoft Entra y Microsoft Purview en la capa de red, incluido el bloqueo de datos confidenciales enviados a destinos riesgosos |
| Disponible de forma general | Nuevas señales de dispositivo y de riesgo para Universal Continuous Access Evaluation |
| Disponible de forma general | Balanceo de carga inteligente con afinidad de sesión para el conector de red privada |
| Disponible de forma general | Encabezados personalizados en Internet Access |
| Versión preliminar pública | Cloud Firewall para clientes, con reglas TCP y UDP asignadas mediante Acceso condicional |
| Versión preliminar pública | Inspección TLS con certificados administrados por Microsoft |
| Versión preliminar pública | Compatibilidad con redes domésticas para Private Access, varios perfiles de reenvío de tráfico, estado y alertas, y una acción predeterminada «Continuar» para el filtrado de contenido web |
La pregunta de la VPN: ¿reemplazar, reducir o mantener?
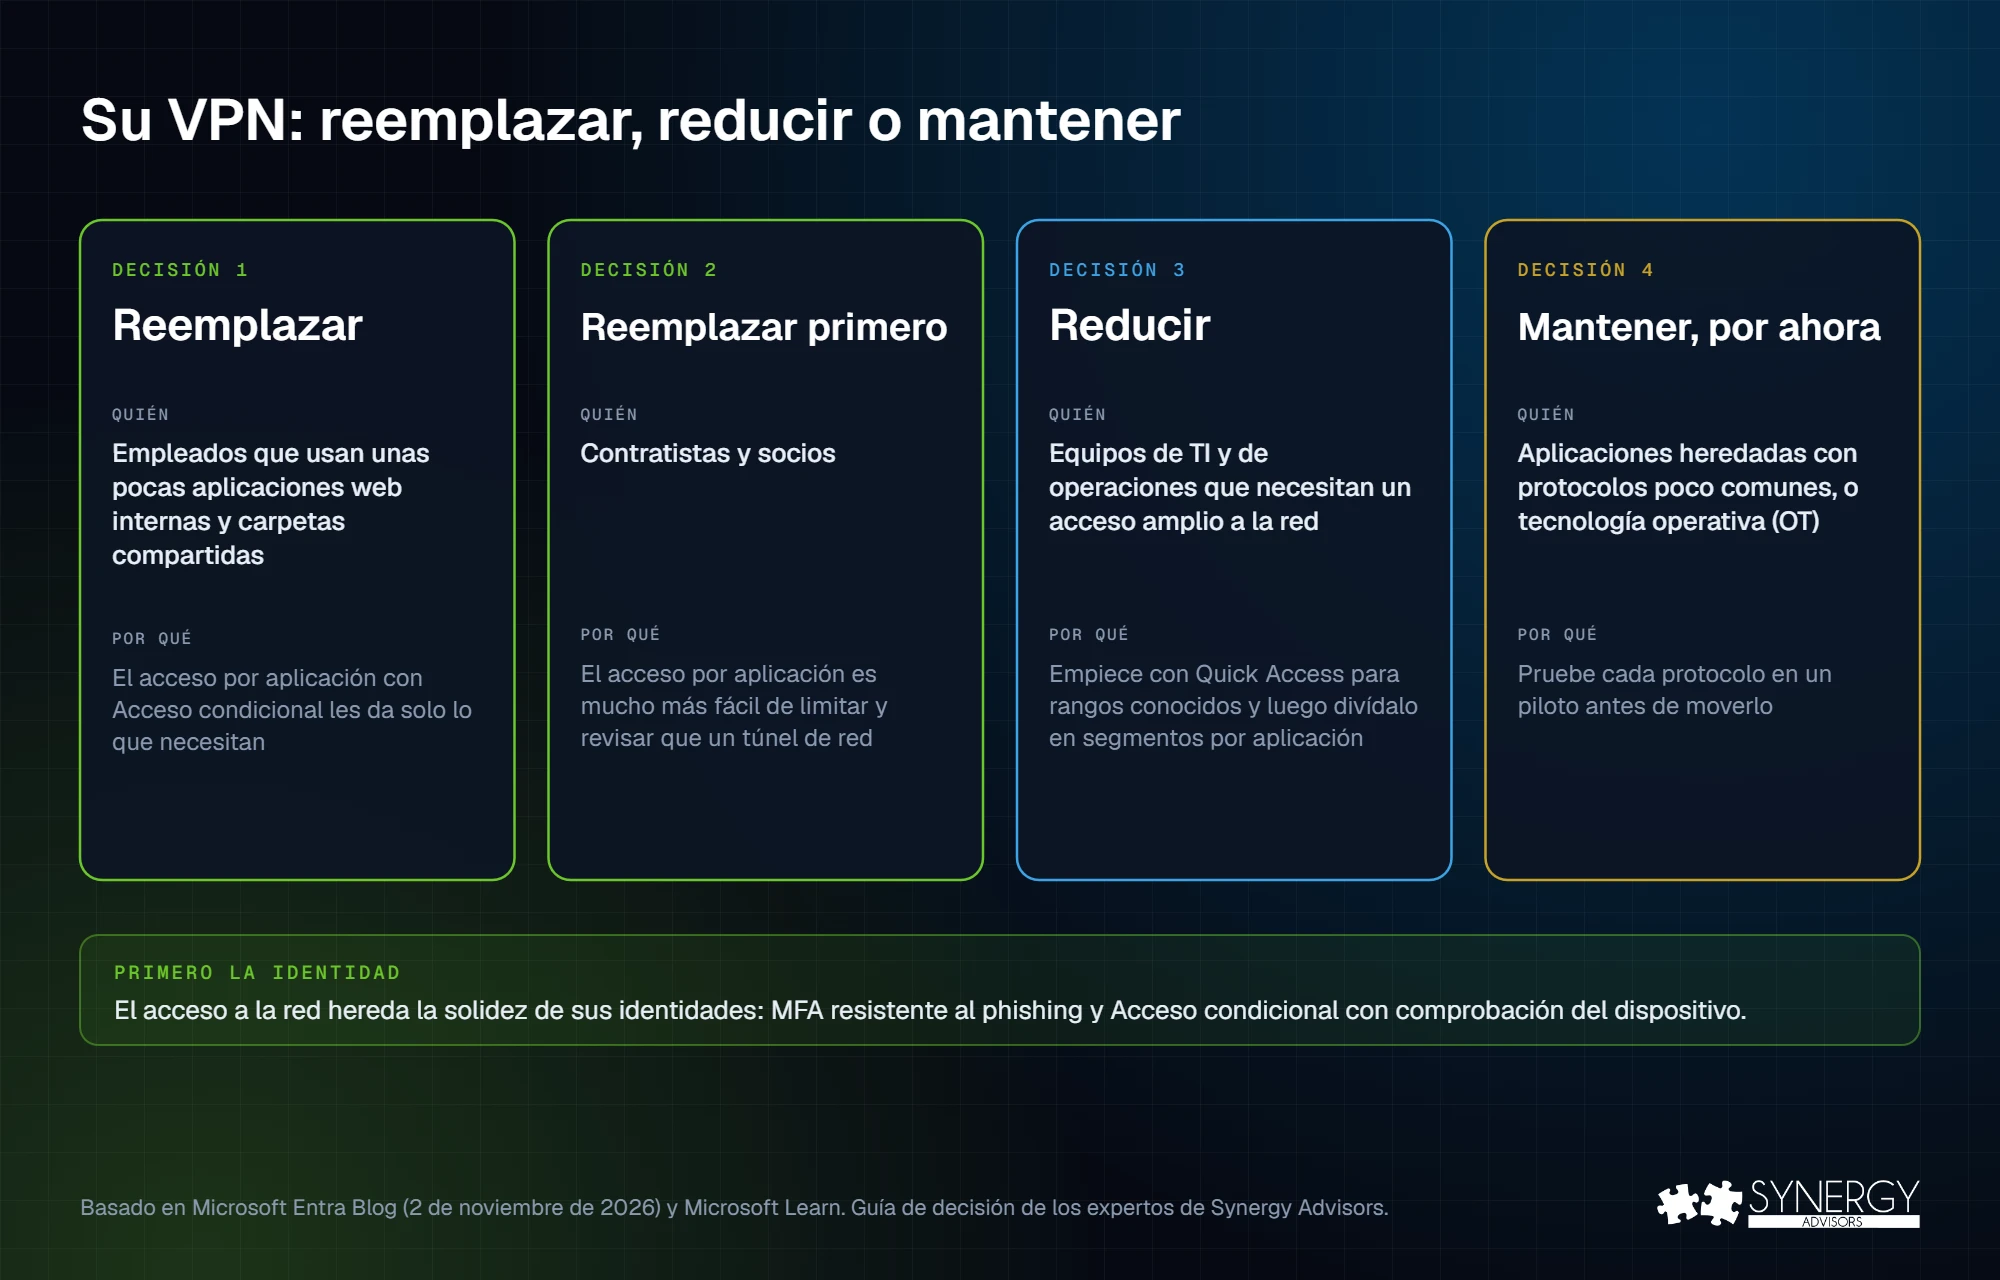
El objetivo real no es apagar la VPN en una fecha fija. Es llevar las decisiones de acceso a la red a la misma política de identidad que ya comprueba el usuario, el dispositivo y el riesgo. Visto así, puede agrupar a sus usuarios según su situación:
| Situación | Decisión | Por qué |
|---|---|---|
| Empleados que usan unas pocas aplicaciones web internas y carpetas compartidas | Reemplazar | El acceso por aplicación con Acceso condicional les da solo lo que necesitan |
| Contratistas y socios | Reemplazar primero | El acceso por aplicación es mucho más fácil de limitar y revisar que un túnel de red |
| Equipos de TI y de operaciones que necesitan un acceso amplio a la red | Reducir | Empiece con Quick Access para rangos de direcciones conocidos y luego divídalo en segmentos por aplicación |
| Aplicaciones heredadas con protocolos poco comunes, o tecnología operativa (OT) | Mantener, por ahora | Pruebe cada protocolo en un piloto antes de moverlo |
En la mayoría de los entornos que evaluamos, unas pocas aplicaciones heredadas mantienen viva la VPN para todos. Sacar de ella al resto de los usuarios ya elimina la mayor parte del riesgo.
Por qué los agentes de IA lo hacen más urgente
Los agentes y las aplicaciones de IA generan tráfico de red que una VPN nunca fue diseñada para evaluar. Con Global Secure Access, los mismos controles que se aplican a las personas se extienden al tráfico de los agentes de IA, y Microsoft Purview puede bloquear en la capa de red los datos confidenciales enviados a destinos riesgosos. El descubrimiento de IA en la sombra de Global Secure Access también muestra el tráfico hacia aplicaciones de IA y API de modelos no autorizadas. Mi colega explicó dónde más buscar en su guía sobre agentes de IA en la sombra.
Un camino en cuatro pasos
| Paso | Qué hacer |
|---|---|
| 1. Primero la identidad | La MFA resistente al phishing y el Acceso condicional con comprobación del dispositivo ya deben estar implantados. El acceso a la red hereda su solidez. Vea authentication strengths y nuestro plan de despliegue de passkeys. |
| 2. Piloto de Private Access | Un grupo de usuarios y dos o tres aplicaciones internas, con al menos dos conectores por aplicación para tener resiliencia. |
| 3. Base de Internet Access | Filtrado de contenido web y políticas de SaaS para el grupo piloto. Mantenga las funciones en versión preliminar, como la inspección TLS, solo en el piloto. |
| 4. Ampliar y retirar | Sume grupos uno por uno, divida los accesos amplios en segmentos por aplicación, revise quién sigue usando la VPN y retírela donde nadie la necesite. |
En nuestro modelo Secure Access, esta es la etapa «Fly»: aplicaciones privadas y heredadas a través de Entra Private Access, acceso a internet basado en políticas con Entra Internet Access y acceso gobernado para los agentes de IA y las identidades de carga de trabajo.
Una nota breve sobre licencias
Microsoft Entra Private Access y Microsoft Entra Internet Access siguen disponibles por separado y, desde el 2 de noviembre de 2026, también juntos como Global Secure Access. Global Secure Access está incluido además en Microsoft Entra Suite, con ID Governance, ID Protection y Verified ID, y Microsoft Entra Suite forma parte de Microsoft 365 E7. Revise su contrato actual antes de comprar algo nuevo: es posible que ya tenga una parte.
Cómo le ayudan nuestros expertos
- Secure Access E-ntelligence le da una puntuación de preparación y una hoja de ruta para sus identidades, para que sepa qué grupos pueden entrar primero al piloto de Private Access.
- Nuestros expertos en identidad diseñan y ejecutan el piloto, desde los conectores y los segmentos por aplicación hasta las políticas de Acceso condicional, siguiendo el modelo de madurez de Secure Access.
- Nuestros Servicios Gestionados operan el acceso Zero Trust para cada identidad una vez en producción.
Preguntas frecuentes
¿Qué es Microsoft Entra Global Secure Access?
La oferta combinada de Microsoft Entra Private Access, para las aplicaciones internas, y Microsoft Entra Internet Access, para el tráfico de internet y de SaaS, ambos controlados por el Acceso condicional. Está disponible como una sola oferta desde el 2 de noviembre de 2026.
¿Global Secure Access reemplaza mi VPN?
Para la mayoría de los usuarios y las aplicaciones, puede hacerlo. Microsoft presenta Private Access como una forma de reemplazar la VPN para los recursos internos. Las aplicaciones heredadas con protocolos poco comunes deben probarse primero.
¿Es un producto nuevo?
No. Microsoft indica que es una forma más sencilla de comprar Private Access e Internet Access juntos. Ambos se siguen vendiendo por separado.
¿Qué licencias lo incluyen?
Microsoft Entra Suite y Microsoft 365 E7 incluyen Global Secure Access. Nuestros expertos pueden revisar lo que ya cubren sus licencias actuales.
Siguiente paso
Un acceso a la red sólido empieza por identidades sólidas. Hable con nuestros expertos en identidad sobre un piloto de Private Access o sobre una evaluación con Secure Access E-ntelligence.
Fuentes
- Global Secure Access: Private and Internet Access in one offering Microsoft Entra Blog, 2 de noviembre de 2026 (actualizado el 3 de noviembre)
- Learn about Microsoft Entra Private Access Microsoft Learn