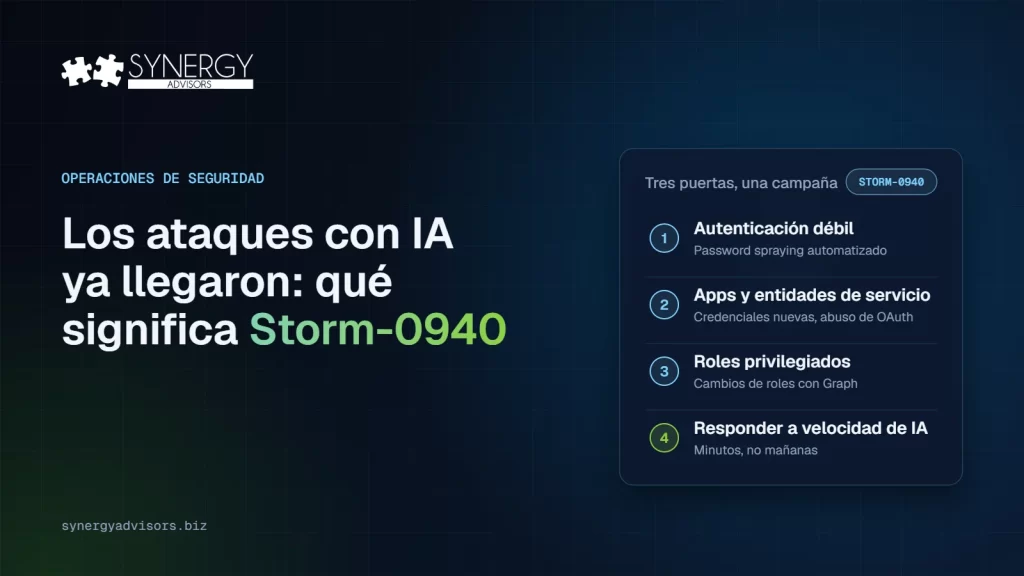

El 21 de octubre de 2026, Microsoft Threat Intelligence informó que Storm-0940, un actor alineado con el Estado chino, usó ARTEX, un framework de código abierto basado en agentes de IA, para automatizar ataques contra cientos de organizaciones: intentos de inicio de sesión contra más de 2.250 tenants, a un ritmo de hasta 2.900 por minuto, abuso de aplicaciones OAuth y, en algunos casos, acceso privilegiado a la nube en unas tres horas. Este incidente deja clara una verdad sencilla: los atacantes ya operan a velocidad de máquina, así que la autenticación débil, las aplicaciones con demasiados permisos y una investigación lenta dejaron de ser riesgos menores. La velocidad y la escala de estos ataques solo van a aumentar.
En este artículo analizamos el ataque, vemos por qué los ataques con IA cambian las reglas para los defensores y compartimos la lista de acciones que nuestros expertos recomiendan para esta semana para proteger a su organización.
Qué encontró Microsoft
Según el informe de Microsoft (en inglés), Storm-0940 está activo desde 2021 y suele entrar mediante password spraying y aplicaciones expuestas a internet. En esta campaña usó ARTEX, un framework de pruebas de penetración con varios agentes que funciona con cualquier modelo de IA y automatiza toda la cadena, desde el reconocimiento hasta la extracción de datos.
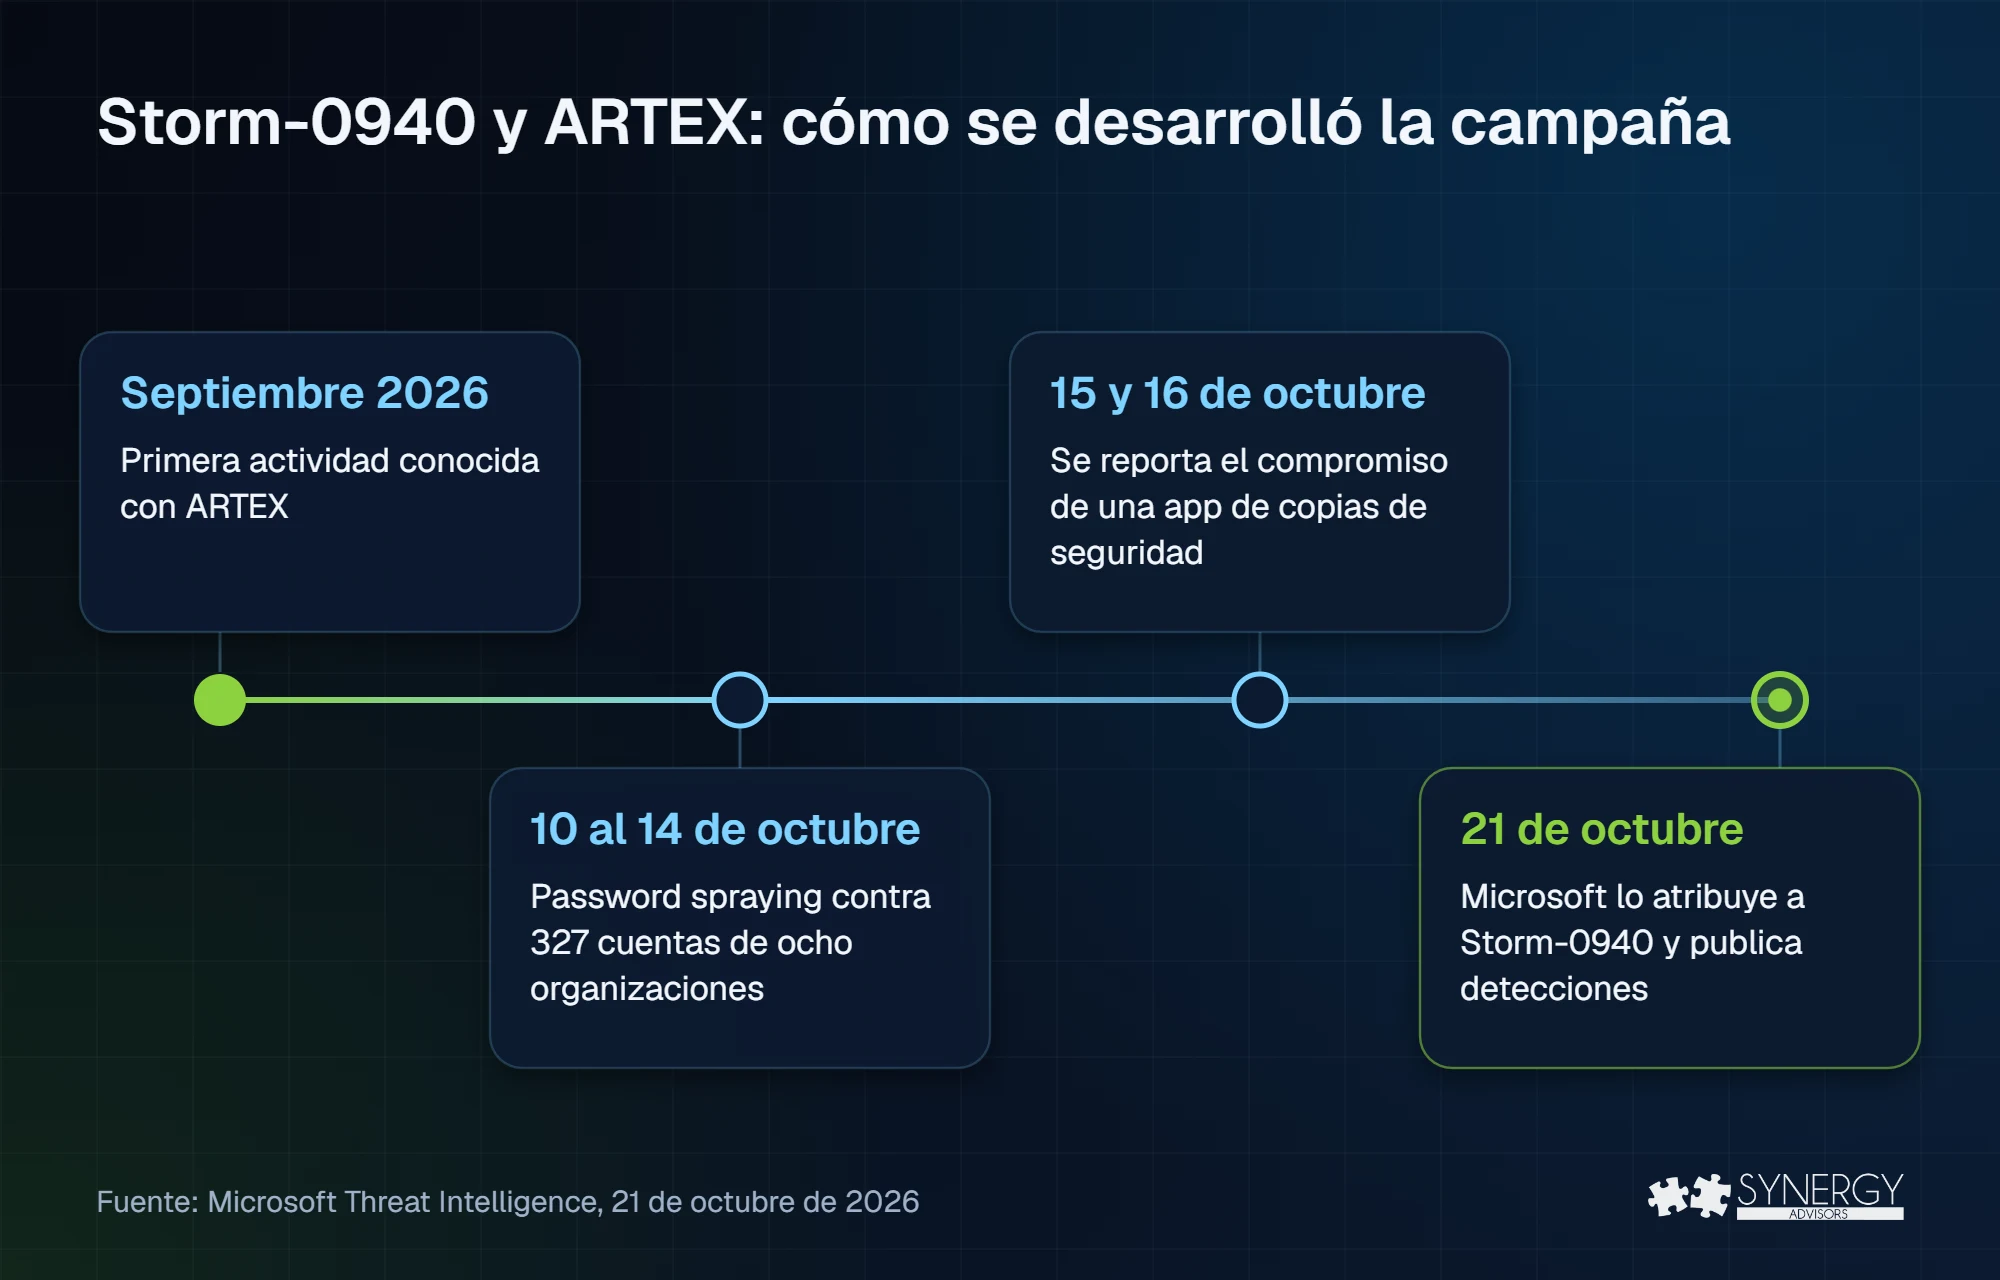
Microsoft aclara que la mayoría de los intentos fracasaron. Donde funcionaron, los agentes fueron más allá del inicio de sesión: hicieron reconocimiento con Microsoft Graph, cambiaron credenciales de aplicaciones para mantener el acceso e intentaron modificar roles privilegiados.
Por qué los ataques con IA cambian las reglas
Las técnicas no son nuevas. El password spraying, el abuso de OAuth y la escalada de privilegios aparecen en los informes de incidentes desde hace años. Lo que cambia es la velocidad y la escala. En palabras de Microsoft, «Agents are not constrained by factors affecting humans»: los agentes no tienen las limitaciones de las personas. No se cansan, prueban miles de combinaciones por minuto y encadenan cada paso con el siguiente sin esperar.
Igor Tsyganskiy, vicepresidente ejecutivo de Microsoft, lo dijo sin rodeos (en inglés): «Since early October, a wave of AI-driven cyberattacks has been ongoing», es decir, desde principios de octubre hay una ola de ciberataques impulsados por IA. Describió esta campaña como una de muchas. Microsoft también informa que varios actores de distintas regiones ya usan ARTEX.
Otros proveedores de seguridad ven la misma tendencia. Según Wiz (en inglés), ARTEX se publicó en GitHub en julio de 2026 y se copió más de 12.000 veces antes de que su creador cerrara el código el 8 de octubre. Esa misma semana, CrowdStrike informó (en inglés) sobre cuatro actores no reportados antes que usan agentes de IA en intrusiones reales. Los cuatro lograron saltarse los controles de seguridad de modelos comerciales de IA y, en un caso, un agente obtuvo credenciales del controlador de dominio en unos 20 minutos, sin ayuda humana.
Para los defensores, eso significa tres cosas:
- El método de inicio de sesión más débil marca el ritmo. Si alguna cuenta todavía entra con contraseña y SMS, o sin MFA, un spraying automatizado la encontrará.
- Las aplicaciones también son identidades. Las aplicaciones multitenant, las entidades de servicio y los consentimientos pueden dar a un atacante un acceso persistente que ningún cambio de contraseña elimina.
- Los minutos cuentan. Si se puede llegar a un acceso privilegiado en unas tres horas, una alerta que espera en la cola hasta la mañana siguiente ya llega tarde.
Las tres puertas que usaron los atacantes
| Puerta | Qué hizo el atacante | Qué la cierra |
|---|---|---|
| Autenticación débil | Password spraying automatizado contra miles de tenants | MFA resistente al phishing para todos, empezando por los administradores; sin autenticación heredada |
| Aplicaciones y entidades de servicio | Agregó credenciales a aplicaciones OAuth existentes y abusó de sus permisos | Inventario de aplicaciones empresariales, permisos mínimos, flujo de consentimiento del administrador y monitoreo de cambios de credenciales |
| Roles privilegiados | Intentó cambiar roles y permisos con Microsoft Graph | Acceso privilegiado just-in-time, alertas sobre asignaciones de roles y un plan de respuesta probado |
Qué hacer esta semana
El informe de Microsoft incluye una guía de respuesta detallada. Estos son los pasos que nuestros expertos priorizan en cualquier tenant de Microsoft 365, haya sido afectado o no:
- No empiece por eliminar aplicaciones. Preserve la evidencia, deshabilite las conexiones afectadas e investigue primero.
- Revise los inicios de sesión de las entidades de servicio y los registros de auditoría desde el 1 de octubre. Busque credenciales nuevas en aplicaciones, propietarios nuevos, asignaciones de roles de aplicación, consentimientos y cambios en roles privilegiados.
- Encuentre todas las cuentas que todavía pueden entrar sin MFA resistente al phishing. Empiece por los administradores y las cuentas expuestas a internet. Nuestras guías sobre el retiro del SMS y la voz y el plan de 90 días para passkeys explican cómo.
- Limite quién puede dar consentimiento a las aplicaciones. Use el flujo de consentimiento del administrador y quite los permisos que las aplicaciones no necesitan. El playbook de consentimiento de aplicaciones de Microsoft guía la investigación.
- Active las detecciones correctas y envíelas a quien corresponde. Microsoft enumera alertas de Defender XDR y Defender for Cloud Apps para esta campaña, como una aplicación que se asigna a sí misma el rol de administrador global. Asegúrese de que lleguen a alguien que pueda actuar.
- Ensaye la primera hora. Acuerde quién puede deshabilitar una aplicación, revocar sesiones y rotar credenciales, y pruébelo. El playbook de password spraying de Microsoft es un buen punto de partida.
Defenderse a la velocidad de la IA
La respuesta de Microsoft a los ataques a velocidad de máquina es un centro de operaciones de seguridad con agentes. Rob Lefferts, vicepresidente corporativo de Microsoft Threat Protection, escribió en septiembre (en inglés) que la seguridad no puede operar a la velocidad de la IA cuando la protección y las operaciones son sistemas separados, y que los agentes aportan velocidad y escala mientras las personas fijan prioridades y aplican su criterio.
Ese es el modelo que nuestros expertos ayudan a llevar a la práctica: agentes que vigilan y resumen de forma continua, y personas que deciden rápido y con el contexto correcto.
Cómo ayudan nuestros expertos
Cada puerta tiene detrás una solución de Synergy Advisors:
- Autenticación débil: Secure Access E-ntelligence muestra, con evidencia de su tenant, qué usuarios todavía dependen de SMS, voz o contraseñas, y el Secure Access Admin Agent responde las mismas preguntas en lenguaje claro, las 24 horas, los 7 días de la semana.
- Aplicaciones, agentes e identidades: con Agent 365 E-xperiences, nuestros expertos arman un inventario de los agentes y aplicaciones que actúan en su tenant, con un responsable y permisos mínimos para cada uno. Nuestro artículo sobre agentes como insiders explica por qué esto ahora también aplica a los agentes de IA.
- Respuesta a velocidad de máquina: el Micro-Vigilant SecOps Agent, uno de nuestros E-gents, muestra al equipo del SOC cómo se están gestionando los incidentes de Microsoft Defender XDR, para que las alertas críticas no esperen en la cola.
Preguntas frecuentes
¿Mi organización fue afectada por Storm-0940?
Microsoft no publicó una lista de víctimas. Revise los indicadores y las detecciones del informe de Microsoft, los inicios de sesión de las entidades de servicio y los registros de auditoría desde el 1 de octubre y, si usa la aplicación de copias de seguridad afectada, siga las indicaciones de su fabricante.
¿Qué es ARTEX?
ARTEX es un framework de pruebas de penetración de código abierto, construido como un sistema de agentes de IA. Puede usar cualquier modelo de IA para automatizar los pasos de un ataque, desde el reconocimiento hasta la extracción de datos. Microsoft informa que varios actores ya lo usan.
¿El MFA detiene el password spraying con IA?
Detiene la mayor parte. Los métodos resistentes al phishing, como las passkeys, son la mejor opción porque no se pueden adivinar, probar en masa ni robar con phishing. Las cuentas sin MFA o con autenticación heredada siguen siendo el blanco más fácil.
¿Debemos eliminar de inmediato las aplicaciones sospechosas?
No. Microsoft recomienda preservar primero la evidencia: deshabilitar la conexión, investigar los inicios de sesión y los cambios, y después rotar credenciales y quitar permisos.
Siguiente paso
Los expertos de Synergy Advisors pueden revisar su tenant frente a las tres puertas de esta campaña: autenticación, aplicaciones y acceso privilegiado. Hable con nuestros expertos, conozca el Micro-Vigilant SecOps Agent o inscríbase en el webinar Protect the Agentic Enterprise: LATAM, jueves 26 de noviembre o España, miércoles 2 de diciembre.
Fuentes
- Storm-0940 usa IA agéntica ARTEX en un compromiso de la cadena de suministro (21-oct-2026, en inglés) Microsoft Security Blog
- Microsoft atribuye a Storm-0940 el ataque a la cadena de suministro (en inglés) CyberScoop
- ARTEX en acción: Storm-0940 amplía sus objetivos (en inglés) Wiz
- Campañas de ataque con IA agéntica (en inglés) CrowdStrike
- Investigación de concesiones de consentimiento de aplicaciones Microsoft Learn
- Investigación de password spraying Microsoft Learn
- Reimaginar el SOC para la era de los agentes (Rob Lefferts, 23-sep-2026, en inglés) Microsoft Security Blog