
Project Perception es el paso más concreto de Microsoft hacia un SOC en el que los agentes de IA hacen parte del trabajo, en lugar de limitarse a aconsejar. Microsoft lo describe como un sistema que convierte las señales en protecciones en tiempo real y que usa la IA para defenderse de la IA. Se anunció el 27 de julio de 2026, entró en versión preliminar el 3 de agosto y el 4 de noviembre estrenó su propia comunidad en Microsoft Tech Community, dos semanas antes de que Microsoft presente su hoja de ruta en la conferencia Ignite, que comienza el 17 de noviembre en San Francisco (California).
Hoy veremos qué es Project Perception, cómo funcionan sus sesiones y sus playbooks, y las decisiones que le recomiendo tomar antes de que su equipo active el primer agente.
¿Qué es Project Perception?
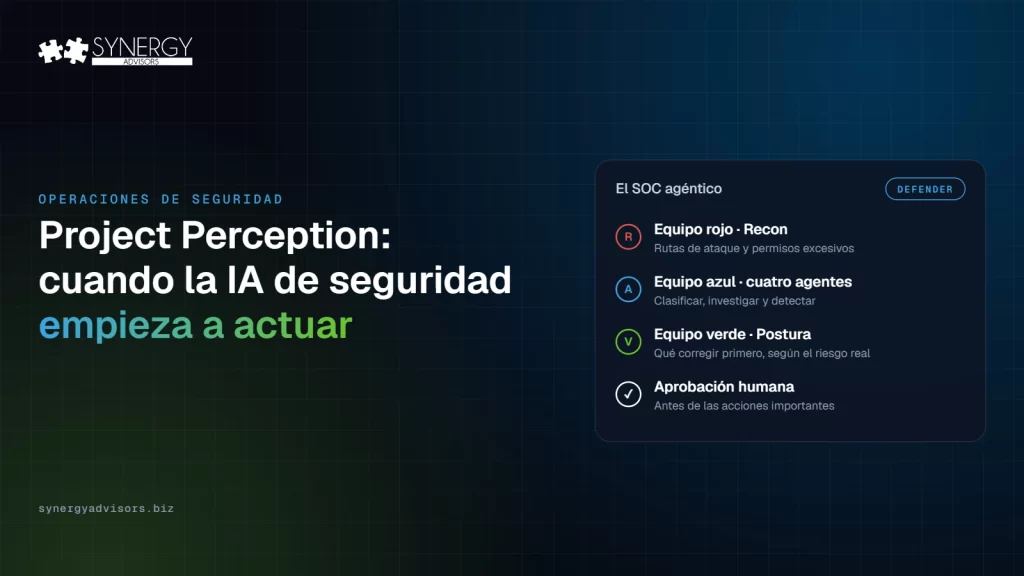
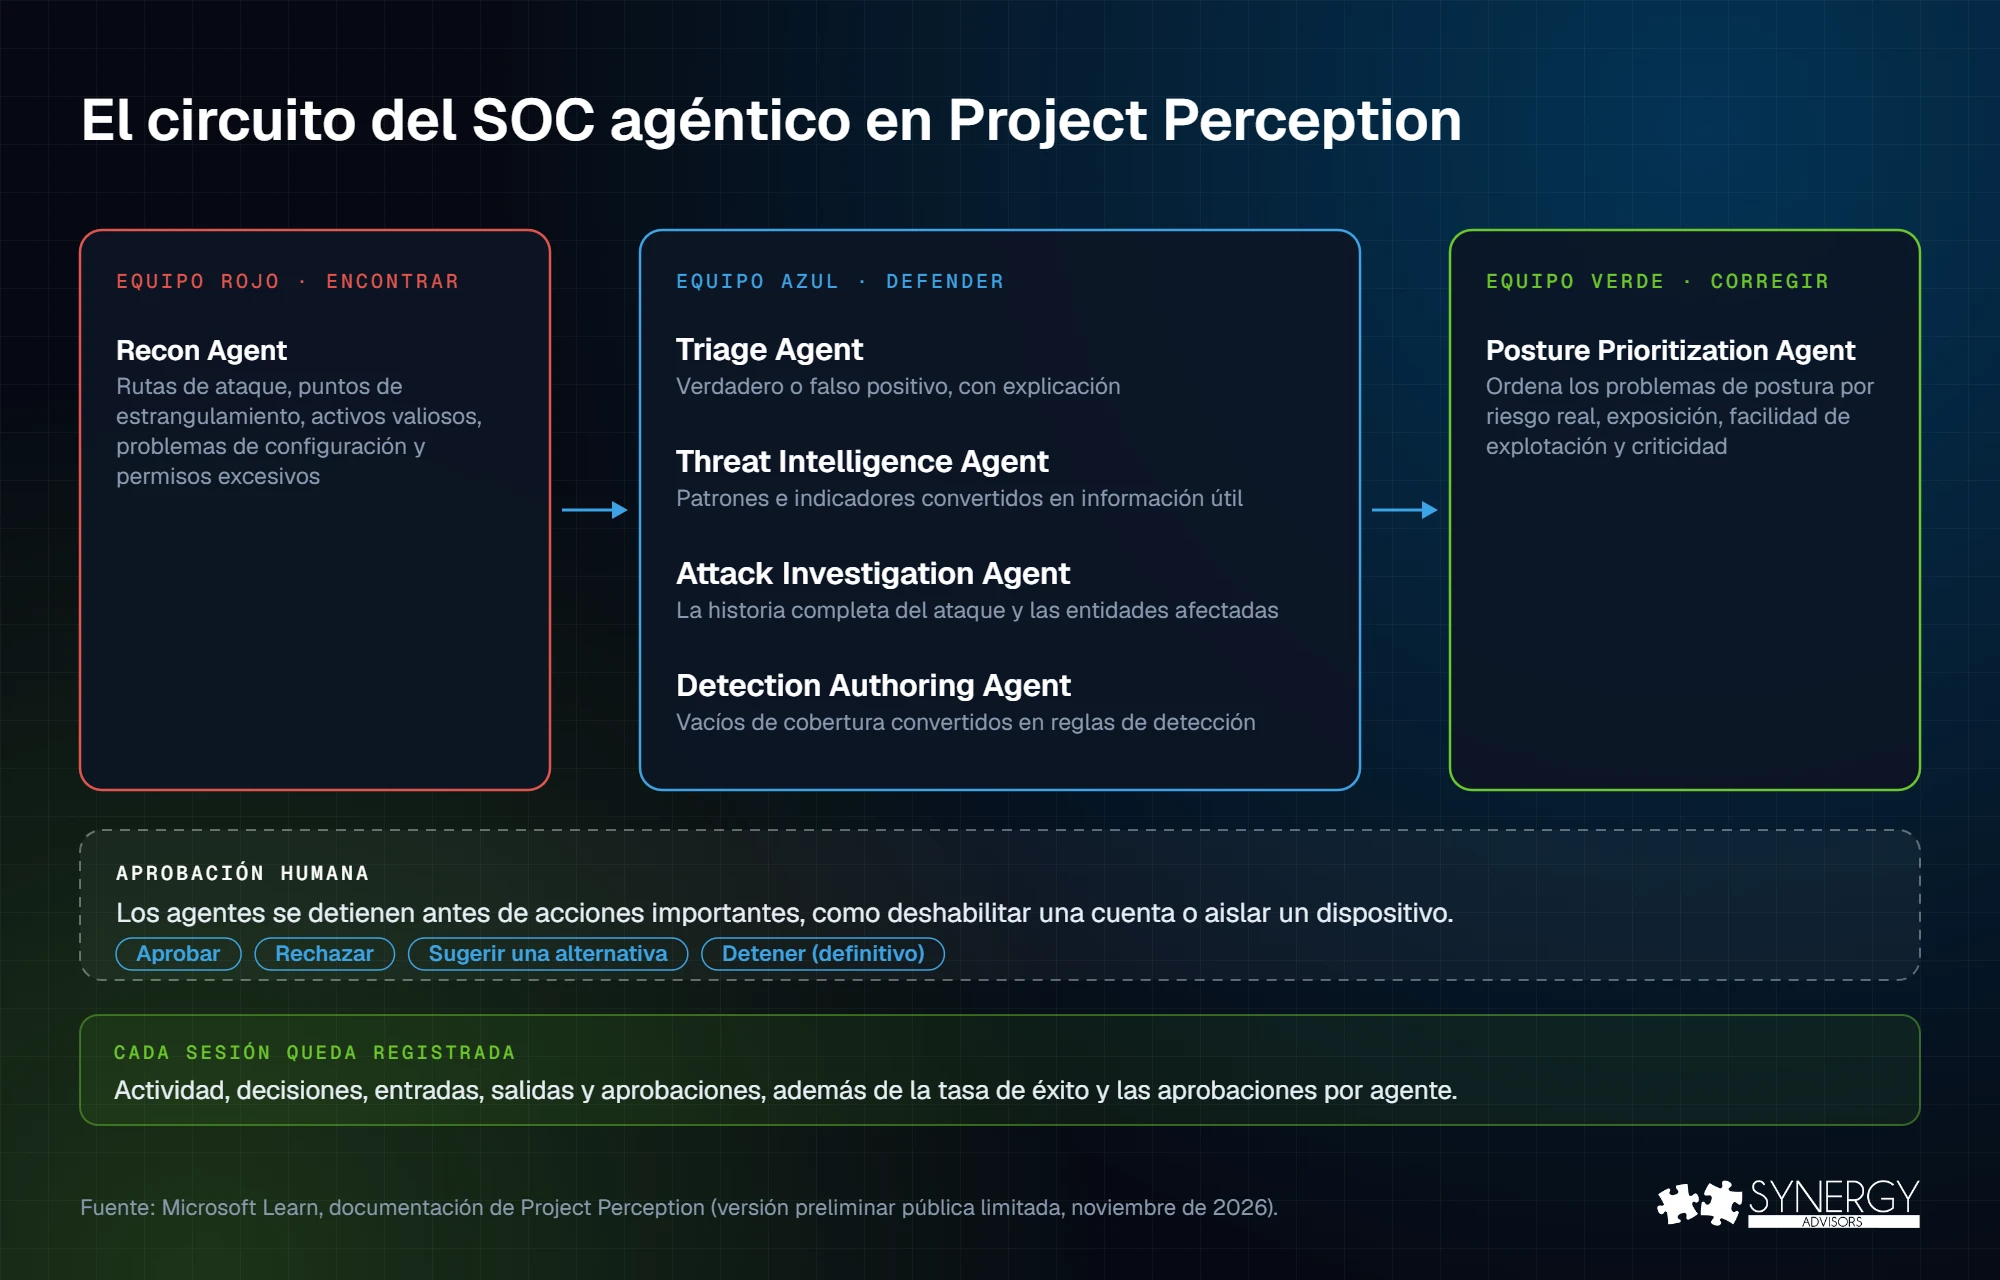
Project Perception no es una consola nueva. Aparece en el portal de Microsoft Defender y trae equipos de agentes de IA especializados que comparten contexto y trabajan juntos. Los nombres vienen de la tradición de seguridad: los equipos rojos atacan, los azules defienden y los verdes corrigen. Las personas fijan los objetivos y los límites, y aprueban las acciones importantes. Estos son los agentes disponibles al momento de escribir este artículo:
| Equipo | Agente | Qué hace |
|---|---|---|
| Rojo | Recon Agent | Explora su entorno como lo haría un atacante: rutas de ataque, puntos de estrangulamiento, activos valiosos, problemas de configuración y permisos excesivos |
| Azul | Triage Agent | Clasifica las alertas como verdaderos o falsos positivos y explica su conclusión |
| Azul | Threat Intelligence Agent | Extrae patrones de ataque e indicadores y los convierte en información útil para la defensa o la respuesta |
| Azul | Attack Investigation Agent | Reconstruye la historia completa del ataque: veredictos, cronología, técnicas, indicadores y entidades afectadas |
| Azul | Detection Authoring Agent | Encuentra vacíos en la cobertura de amenazas y escribe reglas de detección |
| Verde | Posture Prioritization Agent | Ordena los problemas de postura según el riesgo real, la exposición, la facilidad de explotación y la criticidad del activo, y recomienda qué corregir primero |
Los agentes pueden trabajar solos o encadenados en playbooks, donde el resultado de cada agente alimenta al siguiente. En esta versión, Microsoft ofrece siete playbooks que los clientes no pueden editar: Triage alert, Protect against a threat, Investigate attack, Extract threat intelligence, Identify attack paths, Plan for posture remediation y Assess identity risks.
En qué punto está hoy
- Disponibilidad: versión preliminar pública limitada (Limited Public Preview), por invitación y durante un periodo definido. Como todo lo que se publica en versión preliminar, el producto puede cambiar antes del lanzamiento.
- Modelos: el modelo especializado en ciberseguridad de Microsoft, MAI-Cyber-1-Flash, se usa primero en MDASH, su sistema multimodelo para la gestión de vulnerabilidades. Microsoft informa un 96 % en el benchmark CyberGym para esa combinación; es una cifra del fabricante, medida en un entorno de pruebas y no en producción.
- Costo: Perception se factura en Security Compute Units, el mismo modelo de Security Copilot, y cada agente las consume a un ritmo distinto. Los precios por unidad no se habían publicado al momento de escribir este artículo.
Cómo funciona una sesión de Perception
Todo en Perception ocurre en una sesión: el registro de un trabajo, desde la solicitud hasta el resultado, con las decisiones, entradas y salidas de los agentes y cualquier aprobación humana. Hay tres formas de iniciar una:
- Chat: describa el objetivo en lenguaje natural y Perception elige los agentes y los playbooks.
- Agentes: ejecute un agente directamente cuando sabe exactamente lo que necesita, por ejemplo, clasificar una alerta concreta.
- Playbooks: ejecute un flujo de principio a fin, donde el resultado de cada agente alimenta al siguiente. Todos los agentes del playbook deben estar configurados antes.
Mientras la sesión avanza, el equipo puede seguir el trabajo de los agentes y los artefactos que producen; al terminar, los resultados aparecen en sus salidas. Cada agente muestra además su tasa de éxito, las aprobaciones que recibió y cuántas veces se inició por su cuenta, para que usted juzgue cada agente con datos antes de confiarle más.
Para los líderes del SOC cambia la revisión diaria: en lugar de recorrer las alertas una por una, revisan sesiones, lo que concluyeron los agentes, lo que proponen hacer a continuación y lo que todavía necesita a una persona. Explicamos el paso general de la asistencia a la ejecución en Más allá de Copilot. Perception es donde Microsoft lleva esa idea al portal de Defender.
La persona sigue en el circuito, por diseño
Los agentes de Perception se detienen y preguntan antes de las acciones importantes. Microsoft pone como ejemplos deshabilitar una cuenta de usuario y aislar un dispositivo. También se detienen cuando necesitan más información o cuando hay varios caminos posibles. El analista puede aprobar, rechazar, sugerir una alternativa o detener la sesión. Detenerla es definitivo: una sesión detenida no se puede reanudar. Cada sesión guarda un registro de la actividad, las decisiones, las entradas, las salidas y las aprobaciones.
Una advertencia: un botón de aprobación no es un proceso de control de cambios. Aislar un portátil durante un ataque puede ser decisión del analista. Una nueva regla de detección en producción, o una corrección de código propuesta por un agente, debería seguir el mismo camino de aprobación que un cambio hecho por una persona. Decídalo antes de que empiece la versión preliminar, no durante el primer incidente. En los SOC que acompañamos, el paso más lento rara vez es la detección; es decidir quién puede actuar sobre ella.
Cinco decisiones antes de activar el primer agente
| Decisión | Por qué importa | Lo que recomiendan nuestros expertos |
|---|---|---|
| 1. RBAC unificado y alcances | Perception exige el control de acceso basado en roles (RBAC) unificado de Defender en todas las cargas de trabajo. Si un agente ve menos alcances que los analistas que lo usan, las sesiones fallan o devuelven resultados incompletos. | Active primero el RBAC unificado. Liste los grupos de dispositivos de Defender for Endpoint que cada agente debe ver: ese acceso se asigna manualmente. |
| 2. Identidades de los agentes | El asistente de configuración crea un Microsoft Entra Agent ID para cada agente y muestra los permisos mínimos que necesita. | Trate cada identidad de agente como una cuenta privilegiada: un responsable con nombre, revisión periódica y monitoreo. Vea Identidad de los agentes de IA. |
| 3. Matriz de aprobación | Los agentes se detienen antes de las acciones importantes, y quien tenga el portal abierto puede aprobar. | Defina, por tipo de acción, quién aprueba y cuándo aplica su proceso de cambios. |
| 4. Agentes iniciales | Microsoft recomienda empezar por los agentes Threat Intelligence y Triage: permisos limitados y valor inmediato. | Empiece con agentes que leen y recomiendan. Sume Recon y Detection Authoring cuando sus aprobaciones funcionen. |
| 5. Métricas y costo | Cada agente muestra su tasa de éxito, las aprobaciones recibidas y los inicios automáticos. El cómputo se consume por tarea. | Fije una línea base antes de la versión preliminar: tiempo de reconocimiento, tiempo de resolución, tasa de falsos positivos e incidentes estancados. Después, mida el cómputo por sesión. |
Los roles también cuentan. En Perception, un Security Admin instala, configura y elimina agentes, y un Security Reader puede iniciar y usar sesiones. Revise quién tiene cada rol antes de que lleguen los agentes.
Lo que Perception no reemplaza
- Su modelo operativo. Alguien sigue siendo responsable de las colas, las prioridades y los escalamientos. Los agentes suman capacidad solo si usted sabe dónde se atasca hoy su SOC.
- La cobertura. Los agentes razonan sobre lo que ven sus herramientas de seguridad de Microsoft. Los dispositivos no incorporados y los registros que no se conservan también son puntos ciegos para los agentes.
- El gobierno de sus propios agentes. Microsoft también amplió Perception para supervisar los agentes que trabajan dentro de su organización. Traté ese tema en mi artículo anterior, los agentes de IA como insiders.
Los atacantes ya automatizan. En la campaña de Storm-0940, un framework de agentes de IA logró acceso privilegiado en unas tres horas. Defenderse a esa velocidad requiere agentes, pero también los controles que permiten confiar en ellos.
Cómo le ayudan nuestros expertos
- El Micro-Vigilant SecOps Agent muestra cómo rinde hoy su SOC, desde la carga de trabajo y los incidentes estancados hasta la calidad de las detecciones, con datos de Microsoft Defender XDR. Es la línea base con la que debe medir cualquier agente.
- Nuestros Servicios Gestionados operan un SOC 24x7x365 con MXDR sobre Microsoft Defender XDR y Microsoft Sentinel, incluidos las aprobaciones y el control de cambios de las acciones automatizadas.
- Antes de la versión preliminar, nuestros expertos pueden revisar su RBAC unificado, los alcances, las identidades de los agentes y la matriz de aprobación, para que sus primeras sesiones no fallen por motivos que nada tienen que ver con la IA.
Preguntas frecuentes
¿Qué es Microsoft Project Perception?
Un sistema de seguridad agéntica en Microsoft Defender. Equipos de agentes de IA especializados (rojos, azules y verdes) encuentran exposición, investigan amenazas y refuerzan las defensas, mientras las personas aprueban las acciones importantes.
¿Project Perception está disponible de forma general?
No. En noviembre de 2026 es una versión preliminar pública limitada, por invitación. Microsoft presentará su hoja de ruta en Ignite el 17 de noviembre de 2026.
¿Podemos crear nuestros propios playbooks?
No en esta versión. Microsoft ofrece y administra siete playbooks: los clientes no pueden crearlos, editarlos ni eliminarlos. Aun así, puede ejecutar los agentes uno por uno o describir el objetivo en el chat.
¿Qué necesito para usarlo?
Acceso al portal de Microsoft Defender, RBAC unificado en las cargas de trabajo de Defender, al menos un Security Admin para configurar los agentes e identidades de agente con acceso a todos los alcances que necesitan.
Siguiente paso
Los expertos en SecOps de Synergy Advisors pueden ayudarle a prepararse para la seguridad agéntica sin perder el control de su SOC. Participe en el webinar Protect the Agentic Enterprise el jueves 26 de noviembre a las 9:00 a. m. (hora de Colombia), o hable con nuestros expertos.
Fuentes
- Introducing the Project Perception Community Microsoft Tech Community, 4 de noviembre de 2026
- Rethinking security for the age of AI Official Microsoft Blog, 27 de julio de 2026
- Get started with Project Perception Microsoft Learn
- Key concepts in Project Perception Microsoft Learn
- Approve, reject, or stop agentic work Microsoft Learn
- Microsoft’s Latest Security Play: Project Perception Directions on Microsoft